GitHub标签签名验证机制解析:PR存档新实践

GitHub通过SSH签名验证标签真实性,以archive/pr15095为例展示供应链安全实践。
GitHub近期引入标签SSH签名验证实践,以archive/pr15095标签为例,该标签指向PR 15095的合并点并带有验证签名。文章分析了标签签名如何从可选变为可信,利用SSH密钥密码学确认提交者身份,提高伪造门槛。归档标签将PR合并点固定,便于长期追溯。这反映了软件供应链安全的微观实践,建议对发布标签启用签名并在CI中验证。SSH签名比GPG更易用,但需注意私钥安全。开发者应重视标签签名与命名规范,构建信任链条。
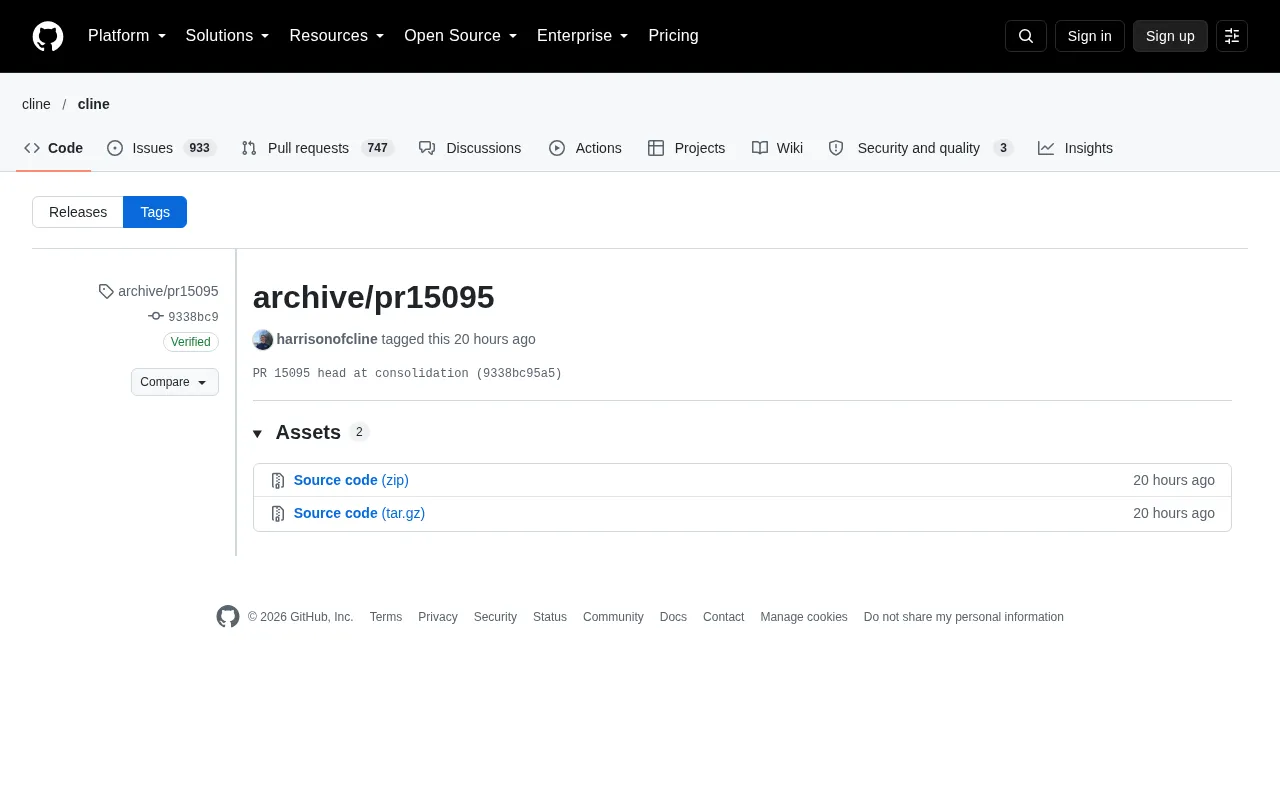
GitHub近期在标签管理上引入了一项值得关注的实践:通过SSH密钥签名验证标签的真实性。一个名为archive/pr15095的标签在19日19:33被标记,指向PR 15095的合并点(commit 9338bc95a5),且该标签带有提交者的验证签名。这看似简单的操作,背后涉及代码归档、供应链安全与协作流程的深层考量。
标签签名:从可选到可信
GitHub的标签签名功能允许提交者使用SSH密钥对标签进行签名,平台会显示“Verified”徽章。在本例中,提交者Harrison(用户名harrisonofcline)的SSH密钥指纹为OwI5X3cTNDnQjcdExZwyln4ZMe2ieDeV3X1yG28AdWo,签名验证通过。这意味着该标签的创建者身份得到了密码学层面的确认,而非仅仅依赖账户密码。
对于开源项目而言,标签常用于标记发布版本或重要节点。如果标签可被任意伪造,攻击者可能注入恶意代码并伪装成官方发布。签名验证机制虽然不能阻止所有攻击,但显著提高了伪造门槛。GitHub的“ vigilant mode”进一步要求所有提交和标签必须签名,适合对安全性要求极高的项目。
** vigilant mode(警惕模式)** 是GitHub提供的一项强制签名策略。开启后,GitHub会要求仓库所有贡献者的提交和标签必须附带已验证的签名,否则会被标记为“Unverified”。这适合对完整性要求极高的项目(如安全敏感的开源库)。启用方式可在仓库设置中配置,也可通过分支保护规则实现类似效果。需要注意的是,该模式不会阻止未签名代码被推送,但会通过醒目标识提醒维护者审查,从而在协作流程中形成一道软性防线。
SSH 签名与 GPG 签名的差异:Git 传统上使用 GPG 对提交和标签进行签名,但 GPG 密钥管理复杂、配置繁琐。GitHub 自 2021 年起支持 SSH 签名,允许开发者复用已有的 SSH 密钥(如用于 git push 的密钥)进行签名。SSH 签名格式更简洁,验证速度更快,且与日常 Git 操作无缝集成。不过,SSH 密钥通常没有过期机制,一旦泄露影响范围较大,因此建议为签名使用专用密钥或结合硬件密钥(如 YubiKey)存储。
归档标签的协作意义
标签名archive/pr15095透露出一种工作流:将某个Pull Request的合并点存档,便于后续追溯。PR 15095可能是一个已关闭或已合并的请求,通过打标签的方式将其固定下来,避免因分支删除或历史重写而丢失关键信息。这种做法在大型项目中并不罕见,尤其是当PR涉及复杂讨论或需要长期参考时。
从截图信息看,该标签的对比视图出现了加载错误,这可能是GitHub界面在特定网络环境下的暂时性问题。但标签本身已成功创建并签名,核心元数据(提交哈希、签名者、时间戳)均可通过API获取,不影响归档目的。
Git 标签的本质:标签是指向某个 commit 的固定引用,分为轻量标签(lightweight)和附注标签(annotated)。只有附注标签才能被签名,因为签名需要包含标签元数据(如创建者、时间、消息)的独立对象。archive/pr15095 这类标签通常采用附注标签形式,以便携带签名信息。标签一旦创建,除非强制删除并重新推送,否则不会随分支变动而移动,因此适合作为长期存档点。
通过 API 获取标签元数据:GitHub REST API 的 GET /repos/{owner}/{repo}/git/tags/{tag_sha} 端点可返回标签对象详情,包括 tagger(打标签者)、签名验证状态和指向的 commit。对于签名标签,API 响应中会包含 verification 字段,其中 verified 为 true 时表示签名有效。开发者可在自动化脚本或 CI 中调用该接口,实现标签真实性的程序化校验。
供应链安全的微观实践
软件供应链安全越来越受重视,从依赖项审计到构建产物签名,每个环节都在加固。GitHub标签签名是其中一环:它确保了代码仓库中“里程碑”的真实性。对于使用Git作为版本控制系统的团队,建议对发布标签启用签名,并在CI流程中验证签名,防止中间人篡改。
本例中,签名使用SSH密钥而非GPG,这符合GitHub近年推动的SSH签名趋势。SSH密钥管理相对简单,且许多开发者已配置SSH用于Git操作,复用同一密钥进行签名降低了使用门槛。不过,密钥的安全存储仍是关键,一旦私钥泄露,签名便失去意义。
对开发者的启示
普通开发者可以从这个案例中借鉴两点:一是为重要标签添加签名,尤其是对外发布的版本;二是在团队内建立标签命名规范,如archive/pr<编号>便于识别用途。GitHub的验证徽章虽小,却是构建信任链条的基石。
随着开源协作日益复杂,类似的微创新会持续涌现。关注这些细节,有助于我们更好地理解平台演进与安全实践的交汇点。
相关推荐

PPO算法破解移动沙发难题,重建Gerver最优解
开发者利用PPO强化学习算法成功重建移动沙发问题的Gerver最优解,展示了AI在几何优化难题中的潜力。文章详细介绍了问题背景、方法、结果及局限性。

PPO算法破解移动沙发难题,重建经典Gerver沙发
探索PPO算法如何通过强化学习重建移动沙发问题的经典解Gerver沙发,展示AI在几何优化和数学发现中的潜力与局限。

Qwen4-27B 意外曝光:vLLM PR 泄露新模型线索
Reddit 社区发现 vLLM XPU 仓库 PR 疑似泄露 Qwen4-27B 线索,涉及 KV cache 规格与 Intel 平台适配,本文梳理 PR 信息、社区反应及对开发者的参考价值。