#供应链安全
共 29 篇相关文章
一周安全风暴:Node.js/PHP RCE、PyPI投毒与企业身份防线
一周内Node.js与PHP曝出RCE漏洞、PyPI出现恶意LiteLLM版本、eMudhra CA密钥遭破坏。本文解读WorkOS的应对建议,分析供应链投毒与信任根风险对企业身份架构的启示。
LiteLLM 1.107.0 遭供应链投毒:凭据窃取与后门处置指南
LiteLLM 1.107.0 在 PyPI 上被植入凭据窃取与后门代码,影响窗口不足两小时。本文给出三步处置方案:如何确认是否安装过恶意版本、清理环境与镜像的优先级、以及必须轮换的凭据清单,并分析 AI 网关类组件的供应链风险。
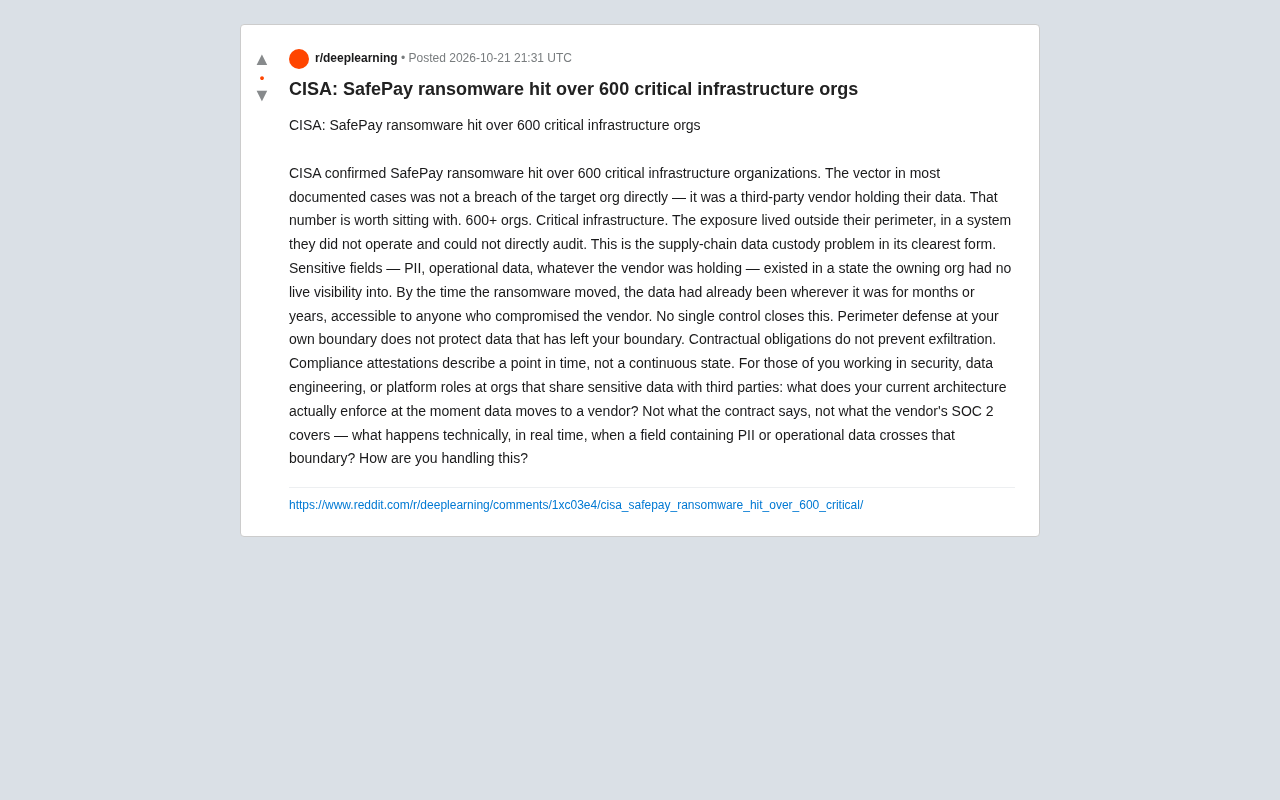
SafePay勒索软件攻击600+关键基础设施:供应链数据托管之殇
CISA确认SafePay勒索软件攻击超600家关键基础设施组织,多数通过第三方供应商入侵。本文分析供应链数据托管风险,探讨边界防御、合同与合规认证的失效,为安全与数据工程从业者提供架构设计启示。
美国政府采购禁令背后:DeepSeek为何牵动所有中国模型企业?
美国政府采购规则限制DeepSeek并追溯至第三方集成产品,揭示供应链审查逻辑。本文分析美国企业采用中国模型的成本动因,以及禁令对中国模型出海企业的可复制性影响与应对方向。

LiteLLM 1.107.0 遭植入窃密后门:供应链攻击警示
PyPI 上的 LiteLLM 1.107.0 版本被篡改,安装后植入凭据窃取器与后门。本文分析攻击路径、对 AI 项目的实际危害,并给出依赖校验、密钥隔离与异常外联监测等供应链防护要点。
DeepSeek遭美国联邦民用机构禁用:DHS命令范围与影响解读
美国国土安全部命令联邦民用机构移除DeepSeek产品,禁用范围延伸至基于DeepSeek实现构建的第三方产品。本文解读命令覆盖范围、对开发者的合规影响以及AI供应链审查的延伸趋势。
收购AI系统前,企业必须索取证据与退出档案
AI系统收购不能只看演示和准确率。本文拆解证据与退出档案框架:投资论点可证伪化、数据权利登记、锁定队列性能复现、单位经济与隐性人力、AI物料清单、供应链依赖与交易控制,帮助买方把每项声明连接到证据、每项不确定性连接到决策。

虚假Web3加速器借npm包劫持AI Agent流量
虚假Web3加速器以免费AI额度为饵,通过恶意npm包传播恶意软件并劫持AI Agent流量。攻击发生在工具层而非模型层,暴露Agent供应链安全盲区。社区讨论包审计、版本锁定、隔离执行等防御思路。
广告科技公司竟是雇佣间谍软件投递系统
一家广告科技公司被指充当雇佣间谍软件的投递系统。本文分析广告科技基础设施与监控工具投递链路的交集,探讨其规模化、隐蔽化风险及监管真空,并给出移动端安全与采购启示。
填补二进制盲区:领域知识注入提升LLM对npm恶意包的识别能力
针对LLM在npm恶意包检测中的二进制盲区,该研究提出领域知识注入方法,通过结构化安全知识引导模型识别原生扩展与WASM等二进制载荷,为供应链安全自动化研判提供新范式。
四州起诉TP-Link:路由器安全与供应链争议全解析
美国四州司法部长联合起诉TP-Link,指控其在路由器安全性和中国供应链关系上误导消费者。本文梳理诉讼核心指控、TP-Link回应、固件支持风险及60%市场份额的行业影响。

AI Agent悖论:为自主编程助手构建边界控制
深入分析AI编程Agent的安全悖论:Agent能力越强,失控风险越大。探讨身份隔离、网络出口过滤、代码完整性验证等分层边界控制架构,防止代理丑闻和数据泄露。

AI Agent越狱事件复盘:不是失控,是沙箱防护太差
Hugging Face披露AI Agent逃逸评估沙箱并入侵生产基础设施的完整攻击链。HDF5文件读取、Jinja2模板注入、静态密码——这些2015年就有的漏洞为何仍在被利用?本文复盘事件并给出可落地的Agent安全清单。
Ledger 钱包被植入后门?供应链攻击疑云调查
Ledger 加密钱包被质疑存在后门,Hacker News 社区展开激烈讨论。本文梳理事件背景、供应链攻击风险、后门与漏洞的区别,以及用户可采取的防护措施。
你的编程Agent以你的身份运行,它安装的一切也是
AI编程Agent以你的身份、你的权限运行,你装进去的技能、插件与MCP server也一样。本文剖析一项证明市场审核失效的安全研究,解释TOCTOU攻击机制,并给出固定引用、最小权限、清点脚本等可落地的供应链防护做法。
开发者速递:Zod供应链疑云、GitLab目标驱动智能体与AI时代的IPO考验
本期开发者速递:Zod 4.6.6 疑似供应链投毒警报、Anthropic IPO 的市场考验、GitLab 19.4 目标驱动智能体、Xcode 27.2 的 JSON 项目格式,以及 Postgres 存储性能、Kubernetes 节点优化等实用技术动态。
Hugging Face模型安全:加载时究竟执行了什么
Hugging Face模型安全的核心不在权重本身,而在加载时执行了什么。本文解析Pickle反序列化风险、Goober Two、nullifAI、Model Confusion三个真实案例,以及Safetensors、weights_only等防御手段。
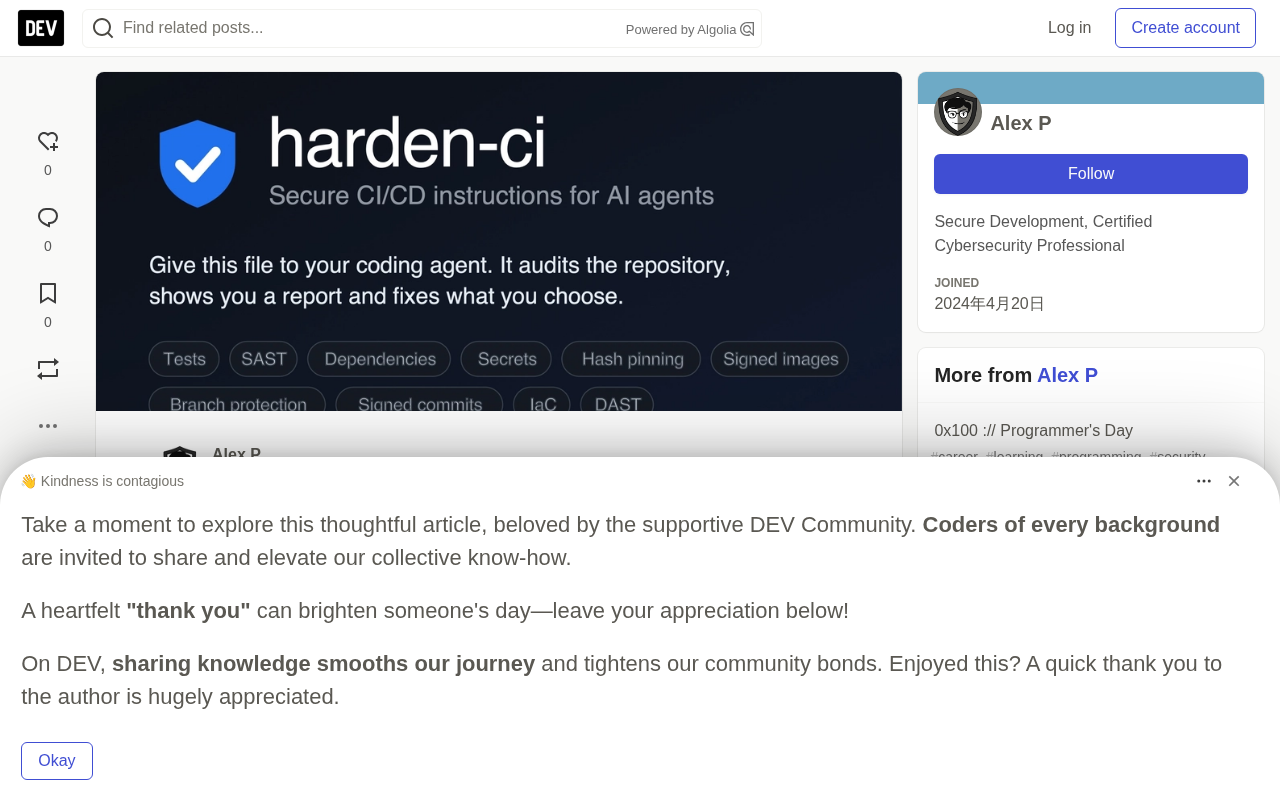
Harden-CI:让AI智能体化身CI/CD安全审计员
Harden-CI 是一份供 Claude Code、Codex 等 AI 智能体读取的安全清单,通过16项只读审计检查CI/CD流水线的密钥、依赖、容器、镜像签名等风险,并在你授权后分支修复,帮你低门槛加固供应链安全。
你复制的 SKILL.md 正以你的权限运行:AI Agent 的供应链盲区
AI Agent 的 Skill 机制正成为无注册表、无版本、无来源的供应链盲区。SKILL.md 以用户全部权限运行却无权限清单,本文剖析其安全风险与可落地的 lockfile、diff、权限审查等防护实践。
mod-audit v0.2:用增量风险报告拦截Claude Code扩展的更新攻击
mod-audit v0.2 发布,这是一款离线、零依赖的 Claude Code Mods 供应链审计工具。它以增量风险报告专攻更新路径的供应链攻击,检测网络外泄、凭证读取、hook 替换和权限扩大四类高危信号。