Hermes Agent实战:AI漏洞挖掘从搭建到验证

B站UP主分享用Hermes Agent搭建AI渗透测试流水线的六步工作流与实操要点。
文章基于B站UP主的教程,梳理了如何用Hermes Agent搭建渗透测试智能体。核心论点在于AI Agent能发送网络请求,这是其自动执行渗透测试的根本原因;Hermes的记忆沉淀机制使其越用越贴近用户习惯。文章拆解了六步工作流(信息收集、资产测绘、AI辅助分析、手动验证、报告撰写、提交平台),并详细介绍了环境准备(Git、NodeJS LTS)、模型配置(DeepSeek、上下文长度)、知识库自动拉取、SSH连接Kali虚拟机固化为技能等实操步骤。同时提醒读者理性看待视频中的引流与夸大表述,AI挖洞仍需人工验证与授权合规。
AI Agent 正在从聊天工具演变为可执行任务的智能体,在安全领域,它开始被用于渗透测试和漏洞挖掘。B站 UP 主分享的一套“AI 挖洞流水线”展示了如何用 Hermes Agent 搭建属于自己的渗透测试智能体,从环境配置、模型接入到知识库与工具库武装,最终让 AI 辅助完成漏洞挖掘。本文基于该教程,梳理其中的技术路径与实操要点。
为什么选择 Hermes Agent 做渗透测试
传统网页版 AI 只能提供建议或生成代码,用户仍需自行复制到本地编译运行。而 AI Agent 具备发送网络请求的能力,这是它能自动完成渗透测试的根本原因。写好提示词后,Agent 可以自动执行信息收集、资产测绘等步骤。
选择 Hermes 的关键原因在于它的记忆沉淀机制。据 UP 主介绍,Hermes 会记录用户的语言风格,并在任务未达预期时形成“坑”记录,后续执行相似任务时会参考这些教训,从而越用越像用户。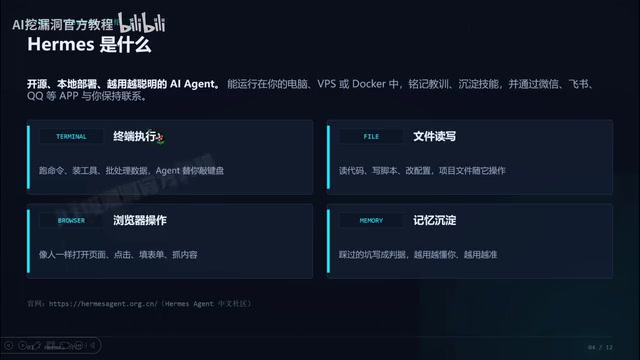
AI Agent 与普通聊天机器人的核心区别在于「工具调用」能力。聊天机器人只能生成文本,而 Agent 通过函数调用(Function Calling)或 MCP(Model Context Protocol)等机制,可以主动发起 HTTP 请求、执行系统命令、读写文件。在渗透测试场景中,这意味着 Agent 能自行完成端口扫描、目录爆破、指纹识别等操作,而不只是给出命令让用户手动执行。Hermes 这类框架通常还内置了任务规划循环:模型先拆解目标、选择工具、观察结果,再决定下一步,直至任务完成或失败。
六步工作流与新手架构
UP 主将 AI 漏洞挖掘拆解为固定六步:信息收集、资产测绘、AI 辅助分析、手动验证、报告撰写、提交平台。他强调“挖一个都是运气,挖十个是熟练,挖一百个你就是白帽大神”,核心在于复制可重复的流水线,而非重新发明轮子。
针对零基础用户,他推荐采用“接近智能体的架构”——即借鉴前辈经验。新手往往无法给 AI 明确目标,也难以研判漏洞危害,因此先让 AI 基于沉淀的经验稳定输出,再通过真实案例反哺自身能力。该架构由三部分组成:智能体、知识库、工具库。
部署 Hermes:环境准备与模型配置
安装 Hermes 前需要两个环境:Git 和 NodeJS。UP 主提醒,NodeJS 应选择 LTS 长期支持版,避免使用已停止维护的 EOL 版本。Windows 用户根据 CPU 架构选择安装程序,内存不足时可考虑便携版但功能受限。
Hermes 安装通过 PowerShell 命令完成,安装过程约半小时。完成后在终端输入 Hermes Model 进入模型配置页面。UP 主推荐学习用途选择 DeepSeek广告,在 API 开放平台创建 Key 并配置 Base URL。
配置时需填写上下文长度,UP 主以 DeepSeek 为例填入 100 万 token。保存后输入测试指令验证模型是否正常工作。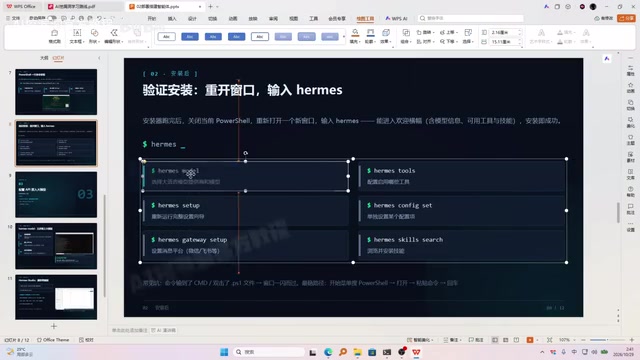
对于不习惯终端的用户,Hermes 提供 Web UI 版本,安装后通过 Hermes-web-ui 命令启动,可在可视化界面中完成模型新增、记忆查看和 MCP 插件管理,配置逻辑与终端版一致。
上下文长度(Context Length) 指模型单次请求中能处理的最大 token 数量,涵盖系统提示、历史对话、工具返回结果等。配置时填入过大的值可能导致请求被模型端拒绝或产生额外费用,填入过小则会在多轮工具调用中频繁截断历史。UP 主为 DeepSeek 填入 100 万 token 属于上限声明,实际使用时 Hermes 会根据模型真实支持能力进行截断。建议初次配置时参考模型官方文档标注的最大上下文窗口,避免因配置不符导致 Agent 中途「失忆」。
武装智能体:知识库与工具库
装好智能体只是第一步,它还不是专家。UP 主强调需要接入安全知识库和工具库。知识库的接入只需一条提示词,让 Agent 自动调用 Git 拉取前辈整理好的技能资源到本地,无需手动导入。这些资源包含信息搜集(主动与被动)、命令使用、截取语法等固定模板。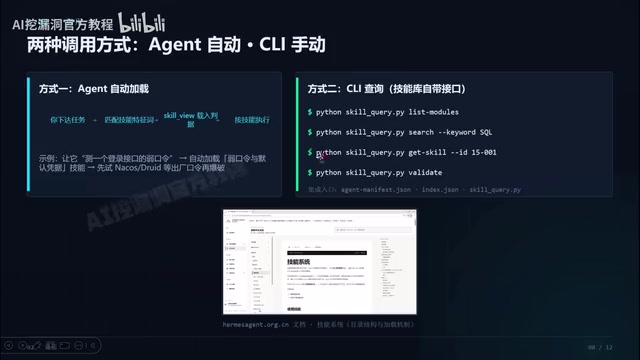
工具库方面,通过 SSH 远程连接 Kali 虚拟机。UP 主建议在物理机上用 VMware 安装 Kali,获取 eth0 网卡的 IP 地址后,将 IP 和开启 SSH 的命令交给 Agent,由 Agent 自动完成连接并固化为技能。这种“任务完成后自动生成技能”的机制,正是 Hermes 被认为越用越像人的原因。
MCP(Model Context Protocol) 是由 Anthropic 提出的开放协议,用于标准化 AI 模型与外部工具、数据源的连接方式。在 Hermes 的 Web UI 中可以看到 MCP 插件管理入口,其作用是让 Agent 以统一接口调用不同工具服务器(如文件系统、数据库、安全工具集),而无需为每个工具单独编写适配代码。对于渗透测试场景,MCP 可以把 nmap、sqlmap 等命令行工具封装为 Agent 可调用的「技能」,从而扩展其执行边界。理解 MCP 有助于读者判断不同 Agent 框架的生态兼容性。
变现路径与理性看待
UP 主提到漏洞挖掘变现主要有两条路:平台证明奖励与厂商积分兑换,以及换取内推和 offer。不过需要指出,该视频内容带有明显的引流属性,包括引导粉丝发送指定口令获取工具包,以及使用“一晚一千”“印钞流水线”等夸大表述。读者应理性看待 AI 挖洞的实际门槛——AI 可以降低重复劳动的负担,但漏洞验证和危害研判仍需人工完成,合规测试也必须在授权范围内进行。
整体来看,这套流程的价值在于展示了 Agent 类工具在安全场景中的工程化思路:用记忆沉淀积累经验,用知识库注入领域知识,用 SSH 扩展执行边界。对于想了解 AI Agent 实际落地方式的技术人员,具有一定的参考意义。
相关推荐

GPT-6 Astra读权重绝技:仅限小网络,实用靠写代码
GPT-6 Astra能直接读网络权重,但无工具设置仅限约17万权重的小网络。修复QUEN 3.5 0.8b推理循环靠写Python和50批练习,实测识别游戏耗时近一小时。本文梳理能力边界与两个安全提醒。

GPT-6 Astra 改写 Qwen 权重:7.9% 到 48.1%,是学会了数学还是学会了停?
MIT研究者用GPT-6 Astra直接编辑Qwen权重,数学得分从7.9%升至48.1%,全程无训练。但独立复现显示,提升主要来自修复循环、让模型学会终止作答,而非新增数学能力。

Qwen 3.8 27B 真能读懂神经网络权重?16GB 实测揭秘
MIT 研究声称大模型能直接读取神经网络权重并识别训练游戏。我们在 16GB 显卡上实测 Qwen 3.8 27B,发现信号真实存在,但“原生读取”说法不成立,25 行 Python 脚本即可秒级还原答案。