警惕"GPT代充"骗局:ChatGPT会员充值的安全隐患解析
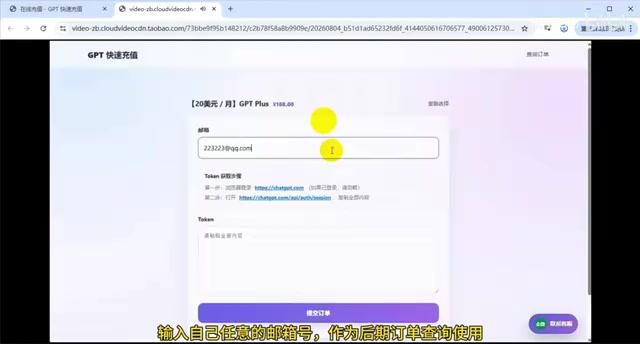
警惕以"GPT最新模型"为噱头的第三方代充教程,其本质是盗取账号凭证的引流广告。
近期内容平台上出现大量以"ChatGPT会员充值教程"为名的视频,实为第三方代充平台的引流广告。文章通过解析一则典型素材,逐一分析其列举的四种充值方式——第三方代充、信用卡、苹果App Store内购、安卓Google Play内购——并指出素材的真实意图:刻意夸大官方渠道的门槛,将用户导向特定代充网站。其中最危险的是"粘贴代码"操作,本质上是窃取用户浏览器中的Session Token(会话令牌),无需密码即可接管账号。文章建议用户优先选择OpenAI官方网页或iOS/安卓App内购等正规途径,对任何宣称"百分百安全""稳定升级最新模型"的第三方代充保持高度警惕。
一则可疑教程引发的思考
近期在部分内容平台上,出现了大量以"GPT最新模型稳定升级""ChatGPT Plus/Pro会员自主充值教程"为噱头的视频。这类内容通常打着"小白保姆级教程""两分钟快速通道"的旗号,引导用户前往某些第三方网站完成所谓的"会员充值"。
本文将基于一则典型的此类素材,客观分析其中提到的几种充值方式,并重点提示其中潜藏的安全风险。需要明确的是:OpenAI官方从未授权任何第三方代充平台,本文旨在帮助读者识别风险,而非推荐任何非官方渠道。
提示:素材中提及的"GPT-6 Astra"等模型名称,并非OpenAI官方发布的产品命名,更像是为吸引点击而杜撰的噱头,读者需保持警惕。
素材中提到的四种"充值方式"
该教程罗列了四种开通ChatGPT付费会员的途径,并极力推荐其中的"第三方网站自助充值"。
1. 第三方网站代充
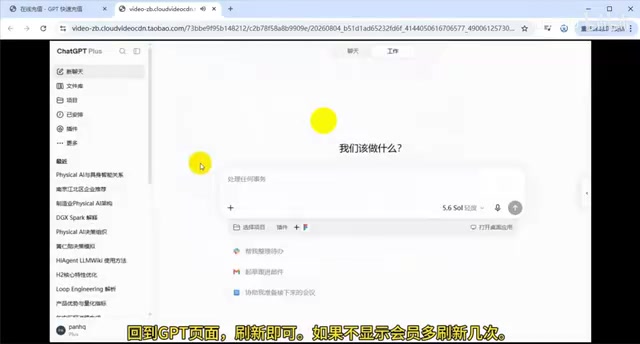
视频重点推广某个第三方网站,声称其"无需交出账号密码""全程自己操作""杜绝隐私泄漏"。操作流程大致为:在该网站选择套餐、输入邮箱,随后从网站复制一段代码,粘贴到已登录的ChatGPT页面提交订单,再通过支付宝付款。
这里存在一个明显的逻辑矛盾:教程一边声称"不需要交出账号密码",一边又要求用户"获取GPT账号信息"并复制粘贴代码。这类操作实质上很可能是在读取用户浏览器中的登录凭证(session token),一旦泄露,攻击者可绕过密码直接接管账号。所谓"安全"的宣传,恰恰是最需要警惕的地方。
Session Token(会话令牌)的安全风险
Session Token 是用户登录网站后,服务器颁发给浏览器的一段临时身份凭证,存储在浏览器的 Cookie 或本地存储中。它的作用等同于"已登录状态的通行证"——只要持有该令牌,无需输入账号密码,就能以用户身份访问对应服务。这也正是"不需要密码"的说辞在技术层面能够成立的原因:攻击者根本不需要密码,拿到 Token 就够了。
常见的 Token 窃取手法包括:引导用户在浏览器控制台执行一段 JavaScript 代码(即"粘贴代码"操作),该代码会读取 document.cookie 或 localStorage 中的登录凭证并发送至攻击者服务器;或者通过伪装成"验证脚本"的方式,在用户毫不知情时完成数据上传。由于 OpenAI 的 Session Token 有效期通常较长,一旦泄露,攻击者可以在较长时间内持续操控账号,包括查看对话记录、消耗余额、修改绑定邮箱等。
2. 信用卡充值
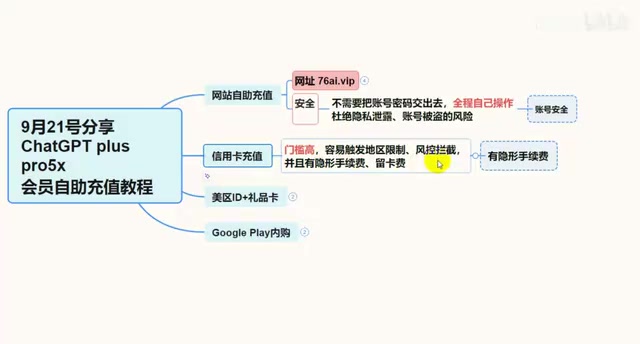
素材承认这种方式"普通人难办理海外信用卡",容易触发地区限制、封控拦截,且存在隐形手续费,综合费率较高。这一描述本身相对客观——通过海外信用卡订阅OpenAI服务确实需要合规的支付环境。
3. 苹果App Store内购
素材提到苹果用户需要切换Apple ID、绑定礼品卡,流程繁琐,综合成本约20至25美元。事实上,通过App Store内购是官方支持的正规途径之一,虽然因苹果抽成导致价格略高于网页订阅,但安全性远高于第三方代充。
4. 安卓Google Play内购
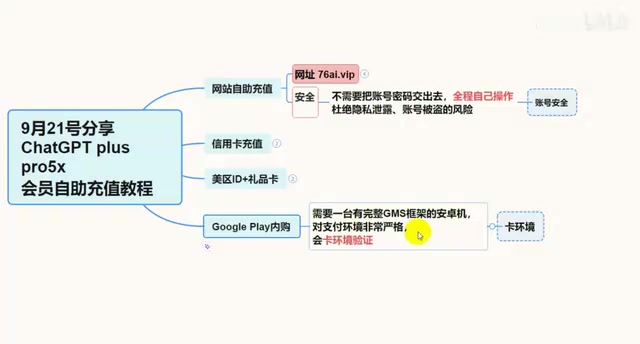
素材称需要一台完整GMS框架的安卓机、全局代理IP、注册新Google账号绑定外币卡,且"IP被识别为机房代理会立刻锁定"。这段描述反映出通过非正常手段绕过地区限制的高失败率,也侧面说明这类灰色操作本身的不稳定性。
GMS框架与Google Play的关系
GMS(Google Mobile Services,谷歌移动服务)是谷歌为安卓设备提供的一套核心服务框架,包含 Google Play 商店、Google Play 服务、推送通知、位置服务等组件。由于众所周知的原因,国内出厂的安卓设备通常不预装 GMS,这意味着无法直接使用 Google Play 下载应用或完成内购支付。
素材中提到"需要一台完整 GMS 框架的安卓机",本质上是在说明:通过 Google Play 订阅 ChatGPT,首先需要一台非国行版安卓设备(或已通过非官方手段刷入 GMS 的设备),其次需要绑定境外支付方式,再加上稳定的代理网络环境。多重门槛叠加,使得该方式对普通用户而言操作难度极高,失败率也相应上升——这恰好与素材试图以此为由、将用户引导至第三方代充平台的商业逻辑吻合。
为什么第三方代充值得警惕
通读整份素材,其真实目的显而易见:通过贬低其他所有方式的门槛与成本,反复强调某个特定网站"简单快捷""百分百到账""全自动发货",从而将流量导向该平台。
从安全角度看,这类代充存在多重隐患:
- 账号被盗风险:粘贴不明代码、交出会话凭证,等同于把账号控制权交给陌生人。
- 支付资金风险:通过非官方渠道付款,缺乏正规交易保障,一旦跑路难以追责。
- 账号封禁风险:OpenAI对异常充值、共享账号有严格的风控机制,第三方代充的账号随时可能被封。
- 隐私泄露风险:所谓"输入任意邮箱查询订单",也可能成为收集用户信息的入口。
理性看待ChatGPT会员开通
对于确有付费需求的用户,建议优先考虑OpenAI官方渠道:网页端绑定合规的支付方式,或通过iOS/安卓官方App内购。虽然这些方式在境内可能面临支付与网络环境的门槛,但相比把账号安全押注在来路不明的第三方平台,代价要小得多。
任何宣称"稳定升级最新模型""百分百到账""绝对安全"的第三方代充教程,都应当保持高度警惕。天下没有免费的午餐,越是强调"简单""保姆级"的引流内容,越可能在便利的表象下埋着风险。
结语
本文分析的素材本质上是一则第三方代充平台的引流广告,其技术含量有限,却包裹着"GPT-6 Astra""最新模型"等夸大的营销话术。希望读者在面对类似内容时,能够识别其商业动机,守护好自己的账号与钱包安全,选择官方、合规的方式使用AI产品。
相关推荐
n8n零代码搭建AI员工:一人公司全自动朋友圈内容工作流
B站UP主原子分享用n8n零代码搭建AI员工"文书",串联大模型、飞书多维表格与微信接口,实现朋友圈文案的灵感采集、一鱼多吃与全自动分发,一人公司10分钟搞定一周内容分发。
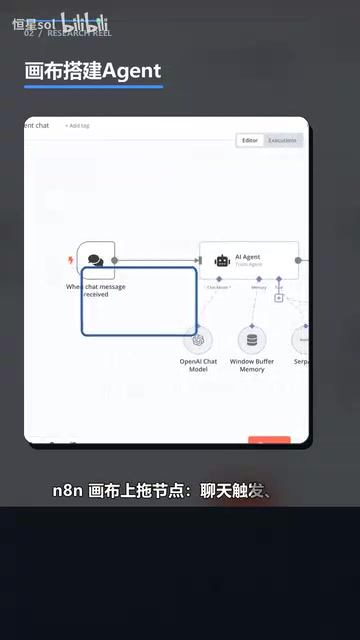
n8n:可自托管的AI工作流自动化平台深度解析
n8n是一款可自托管的AI工作流自动化平台,支持可视化节点搭建、JS/Python自定义代码、1500多个集成和9000多个模板。本文解析其低代码理念、开源生态与自托管优势,帮助团队摆脱单一AI厂商绑定。
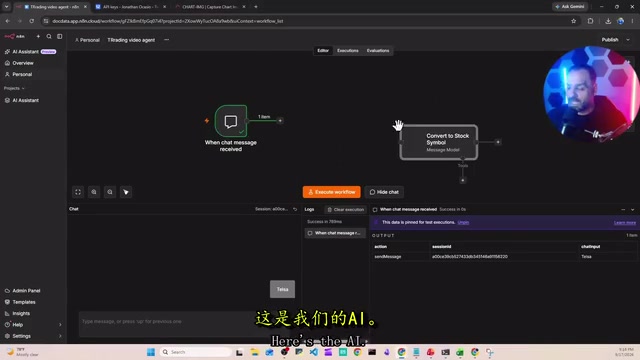
手把手教你用n8n搭建AI股票研究Agent
海外博主用n8n工作流搭建AI股票研究Agent,输入股票代码即可自动拉取行情、分析新闻情绪并输出买卖建议与信心评分。本文详解其完整架构与节点设计,包含Twelve Data免费API接入与成本优化技巧。