临床AI治理难题:Concurrence如何用Unity Gateway管控万亿Token规模
Concurrence借助Unity Gateway将合规治理嵌入每次调用,实现万亿Token规模下的临床AI可控部署。
医疗AI因直接关系患者诊断与护理决策,几乎没有容错空间,任何幻觉、越权或数据泄露都可能引发严重临床后果。Concurrence通过Unity Gateway构建统一AI网关,将访问控制、合规审计与用量可观测能力集中到一个实时控制层,使治理从"事后补救"转变为"事中拦截"。在万亿Token的调用规模下,这种网关式架构是唯一可行的治理路径——它让每一次模型调用都在可定义、可审查的边界内运行,医院与监管方因此得以清楚知晓智能体被允许访问哪些数据、执行哪些动作。这一案例折射出医疗AI规模化落地的核心判断:治理是规模化的前提,高风险行业AI的核心价值在于可控与可追溯,而非单纯的模型能力提升。
医疗健康领域的AI应用几乎没有容错空间。当AI智能体开始参与协调患者护理这类高风险场景时,任何一次幻觉、越权或数据泄露都可能带来严重的临床后果。正因如此,如何在大规模部署医疗AI的同时保持严格的治理与合规,成为整个行业绕不开的核心命题。
本文基于公开素材,梳理 Concurrence 借助 Unity Gateway 在万亿 Token 规模下治理临床 AI 的思路与关键挑战。需要说明的是,原始素材信息较为有限,以下分析在忠实呈现已知信息的基础上,补充了行业背景以帮助理解。
临床AI为何几乎没有容错空间
与消费级或通用企业场景不同,医疗AI直接关系到患者的诊断、用药与护理决策。一个在营销文案中无伤大雅的模型"幻觉",放到临床协调流程里就可能演变为错误的治疗建议或错配的患者信息。
据原始素材描述,AI 智能体正在被用于协助协调患者护理(coordinate patient care),这意味着模型不再只是被动地回答问题,而是主动参与到跨部门、跨系统的工作流中。智能体的自主性越强,一旦失控所带来的风险面也越大——这正是临床AI治理必须前置的根本原因。
医疗AI的合规压力来自多个层面的监管框架叠加。在美国,涉及患者数据的AI应用需符合HIPAA(健康保险流通与责任法案)对隐私保护与数据使用的要求;若AI系统的输出被用于辅助临床决策,还可能落入FDA对软件即医疗器械(SaMD, Software as a Medical Device)的监管范畴。欧盟则通过GDPR和即将全面实施的AI法案(EU AI Act),将医疗AI列为高风险系统,要求强制性的透明度说明、人工监督机制与事件追溯能力。这意味着合规不仅是技术问题,更是法律义务——每一次无法解释的模型输出或未经授权的数据访问,都可能触发监管处罚或患者诉讼。这种多重监管压力,正是医疗AI治理必须"内建于流程"而非事后补救的制度根源。
Unity Gateway 在万亿Token规模下的角色
标题中的"trillion-token scale"(万亿Token规模)点出了问题的另一维度:规模。当模型调用量达到万亿Token级别时,治理不能再依赖人工抽查或事后审计,而必须成为贯穿每一次调用的实时控制层。
Unity Gateway 的定位正是这样一个统一的AI网关(Gateway)。在典型的架构中,这类网关会集中承担以下职责:
- 统一入口与路由:所有对底层大模型的请求都经过网关,便于集中施加策略;
- 访问控制与身份治理:确保只有授权的智能体和用户才能触达特定数据与模型能力;
- 合规与审计留痕:对每一次调用记录可追溯的日志,满足医疗行业的监管要求;
- 成本与用量可观测:在万亿Token的体量下,用量与成本的透明化本身就是治理的一部分。
通过把这些能力沉淀到网关层,Concurrence 得以在不牺牲规模的前提下,为分散的AI应用提供一致的治理基线。
"万亿Token"并非夸张修辞,而是大规模医疗机构AI部署的现实量级。以一家中等规模的医疗网络为例,若其日均处理数万份临床文档、护理记录与患者沟通,每份文档经大模型处理时消耗数百至数千Token,全年累计的Token调用量很快便可进入万亿量级。在这一规模下,传统的"人工抽查+事后审计"模式在时间和成本上均不再可行——审计人员不可能逐一核查每次模型调用的输入输出。这也正是网关层(Gateway Layer)架构在企业级AI部署中迅速流行的原因:它将原本分散在各应用中的治理逻辑集中到一个可编程的中间层,使得策略执行与规模增长保持同步,而无需对每个下游应用单独改造。
Concurrence 的治理思路:把合规做进流程
Concurrence 所面对的核心矛盾,是"规模化部署"与"零容错合规"之间的张力。素材虽未展开技术细节,但从其命题可以推断,其治理逻辑更倾向于"内建于流程"而非"外挂式补丁"。
这与近年来医疗AI治理的主流方向一致:与其在模型输出后再去做人工把关,不如在请求发起、模型调用、结果返回的每个环节都嵌入策略校验。网关式治理的价值就在于此——它把安全、合规、可观测这三件事从"事后补救"变成"事中拦截"。
对于临床场景而言,这种前置治理还有一个额外好处:它让AI智能体的行为边界变得可定义、可审查。医院与监管方能够清楚地知道,某个智能体在什么条件下、被允许调用哪些数据、执行哪些动作。
AI智能体(AI Agent)与传统模型调用的最大差别在于其自主性与级联性。传统模式下,用户发起一次请求,模型返回一次结果,人类在每个环节都握有控制权。而自主智能体可以自行决定下一步动作——调用外部工具、读取数据库、触发下游系统——形成无需人类逐步确认的动作链。在临床场景中,这意味着一个协调患者护理的智能体可能在单次任务中连续访问电子病历、查询用药记录、向护理团队发送通知。任何一个中间步骤的权限越界或数据误读,都会在后续动作中被放大。因此,对智能体的治理不能仅停留在最终输出层面,而必须对每一次工具调用、每一次数据访问实施细粒度的策略拦截,这正是网关式治理相对于传统API管理的核心增量价值所在。
对医疗AI落地的启示
尽管本次素材信息有限,Concurrence 与 Unity Gateway 的案例仍然折射出医疗AI规模化落地的几个关键判断:
治理是规模化的前提,而非阻碍。 只有当合规、审计、访问控制被工程化地解决,医疗机构才敢把AI推向真正的生产环境。
网关层正在成为AI基础设施的关键一环。 在多模型、多智能体并存的现实中,统一网关既是控制点,也是可观测性的汇聚点。
高风险行业的AI,价值不在于"更聪明",而在于"更可控"。 对临床AI来说,稳定、可追溯、可解释的重要性,往往高于单纯的模型能力提升。
小结
Concurrence 借助 Unity Gateway 在万亿Token规模下治理临床AI,本质上是在回答一个行业级问题:如何让高风险场景中的AI既跑得快,又跑得稳。答案指向了一条清晰的路径——把治理下沉到统一网关,让每一次调用都在可控范围之内。
由于原始素材较为简略,本文更多是基于其命题的框架性分析。随着更多技术细节公开,医疗AI的治理实践还有很大的讨论空间。
相关推荐
让轮询 Agent 真正 7×24 运行:从会话内定时到外部调度
轮询 Agent 只在笔记本会话开着时才运行?本文解析如何用 cron、systemd timer、Task Scheduler 等外部调度器让 Agent 真正 7×24 运行,并通过硬性超时、错误退避与心跳告警避免静默失败。
幂等键难题:如何处理API重试中的“僵尸进程”
发送邮件不是幂等操作,API 重试时如何避免重复发送?本文剖析基于幂等键的抢占声明机制,以及进程崩溃导致“死亡持有者”这一分布式系统经典难题的权衡与解决思路。
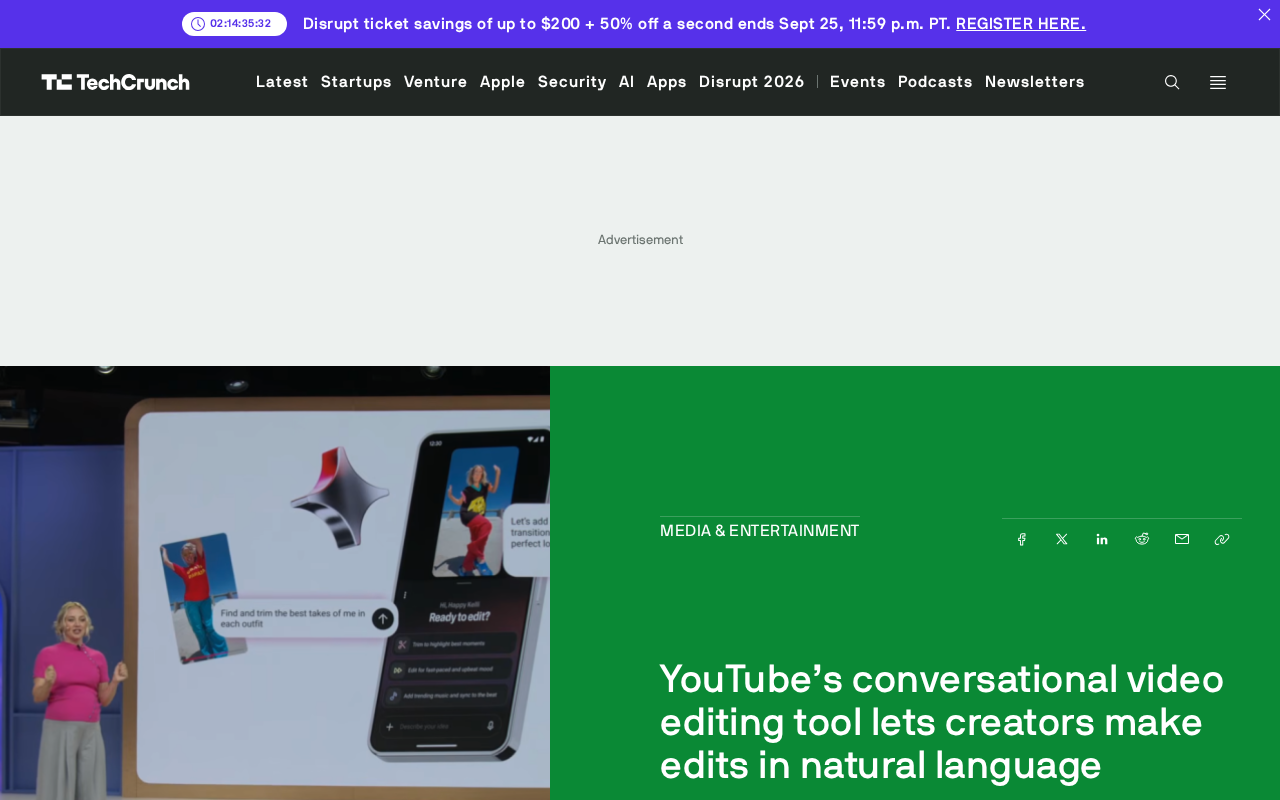
YouTube推出对话式视频编辑工具:用自然语言剪辑视频
YouTube推出对话式AI视频编辑工具,创作者可通过自然语言聊天界面完成视频剪辑,无需复杂的时间轴操作,大幅降低创作门槛并提升效率。