.NET内存转储、跨库时间迁移与AI Agent记忆架构解析
微软在.NET故障捕获、时间类型迁移、Agent隔离与持久化存储四个方向推出工程级实践更新。
本文梳理了微软开发者生态的四项工程实践更新。第一,.NET 提供跨平台 C# 模式,当线程池饱和时从进程内部自动触发完整的进程转储,填补日志无法覆盖的生产故障盲区。第二,PostgreSQL 到 .NET 的时间戳迁移指南强调保留源值语义,`timestamptz` 应映射为 `DateTimeOffset` 以保持绝对时刻语义,避免夏令时或跨时区部署引发的隐性 bug。第三,Foundry 托管 Agent 引入双重隔离机制,将用户数据边界(用户隔离)与 VM 级执行沙箱(会话隔离)解耦,使 Agent 会话可审计、可配置。第四,LangChain 集成新增 Azure Blob 后端,将 Blob 存储作为 Agent 虚拟文件系统,实现跨进程、跨 Agent 的持久化记忆。四项更新共同指向一条主线:把生产级工程的严谨性——可靠性、可审计性与数据治理——引入新兴的 AI 与云原生开发场景。
微软开发者生态近期在四个方向上给出了值得关注的工程实践更新:从 .NET 生产环境的故障捕获,到跨数据库的时间语义迁移,再到 Foundry 托管 Agent 的隔离机制与持久化状态设计。本文基于 YouTube 频道《The Upload》主持人 Cameron 的每周技术梳理,逐一拆解这四项更新背后的工程考量。
.NET 从进程内部捕获生产故障
微软公布了一套跨平台的 C# 模式,用于检测线程池饱和(thread pool saturation)并捕获完整的进程转储(process dump)。在 Windows 上,示例通过 dbghelp.dll 调用 MiniDumpWriteDump;在 Linux 上,则调用 .NET 运行时自带的 createdump 工具,并额外处理了 ptrace 相关的权限限制。
这一做法的价值在于填补日志无法覆盖的盲区。生产环境的挂起(hang)往往会保留住日志记录不下来的现场证据——线程状态、句柄、加载的模块以及仍驻留在内存中的对象。当线程池探针(thread pool probe)超过设定阈值时触发转储,就能在应用刚进入不健康状态的那一刻精确捕捉现场,为后续的离线分析提供第一手材料。相比事后靠零散日志推断,这种进程内自捕获机制显著提升了疑难 hang 问题的可诊断性。
线程池饱和是 .NET 异步应用中常见的性能恶化根因。.NET 的线程池负责调度 Task、async/await 以及 I/O 回调,当所有可用线程都在等待 I/O 或锁而无法释放时,新任务就会在队列中堆积,整个应用表现为响应迟缓甚至完全无响应。与 CPU 密集型崩溃不同,线程池饱和不会抛出异常,进程仍在运行,日志可能也还在写入,这使得常规监控手段极易误判或漏报。
**进程转储(Process Dump)**则是将进程在某一时刻的完整内存快照写入磁盘文件,包括所有线程的调用栈、堆对象、句柄表和加载的模块。事后可用 WinDbg、dotnet-dump 或 Visual Studio 等工具离线分析,复原挂起瞬间的现场。传统做法依赖运维人员手动触发或配置外部监控工具(如 ProcDump),而在进程内部自动捕获则把触发逻辑与业务阈值直接耦合,省去了环境配置的门槛,尤其适合容器化部署中难以预装调试工具的场景。
跨数据库时间语义迁移的隐性陷阱
微软的新指南梳理了 PostgreSQL 时间戳类型与 .NET 类型的映射关系。总体上,PostgreSQL 的 timestamptz(带时区时间戳)应映射为 DateTimeOffset,而普通 timestamp 场景则映射为 DateTime。指南同时覆盖了小数精度、偏移量,以及“墙上时钟值(wall clock value)”与“绝对时刻(absolute instant)”之间的本质区别。
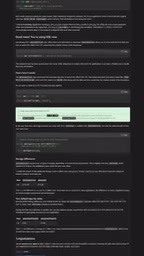
时间迁移的 bug 有一个危险特征:它们几乎从不在编译期报错。问题往往在运行一段时间后才浮现——预约时间莫名偏移、排序逻辑错乱,或者在夏令时切换前后出现重复记录。核心原则在于,开发者必须保留源值的语义含义,而不是仅仅在目标端找一个名字相似的类型草草对应。一个类型名叫 timestamp,并不代表它承载的时间含义与目标类型一致,这正是无数生产事故的根源。
理解"墙上时钟值"与"绝对时刻"的区别是时间类型选型的基础。绝对时刻(absolute instant)是 UTC 时间轴上唯一确定的一个点,无论在哪个时区观察,它所指向的物理时刻永远相同,DateTimeOffset 和 timestamptz 都属于这一类语义。墙上时钟值(wall clock value)则只记录"某地时钟显示的时间",没有时区信息,同样的字面值在不同时区代表不同的绝对时刻,PostgreSQL 的 timestamp(不带时区)和 .NET 的 DateTime(Kind=Unspecified)均属此类。
常见的迁移错误是将 timestamptz 映射为 DateTime:数据库在存储时已将带偏移的时刻转换为 UTC,但 .NET 读取后若将其当作本地时间处理,就会在夏令时边界或跨时区部署时引入偏差。另一个陷阱是 PostgreSQL 的 timestamp 精度为微秒(6位小数),而 .NET 的 DateTime 精度为100纳秒(ticks),两端互相读写时若未做精度截断,比较运算和排序结果可能不一致。
Foundry 托管 Agent 的双重隔离控制
针对 Foundry 上托管的 Agent,微软详细说明了两套相互独立的隔离控制机制。第一层是用户隔离(user isolation),定义一个请求可以使用哪些用户的数据;第二层是会话隔离,在托管会话中标识出一个 VM 级隔离的沙箱,代码、文件与工作状态都持久化在其中。
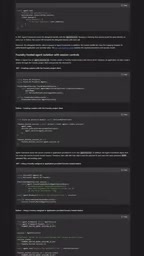
应用既可以让 Foundry 自动分配这两个值,也可以通过一个受信任的中间层来自行管理。这一设计的深层意义在于,微软正把身份、对话状态与可执行工作区拆解为独立的架构决策,而不是把它们打包成一个不透明的“黑盒会话”。对于需要精细权限控制的企业级 Agent 场景,这种解耦让数据边界和执行边界都变得可审计、可配置。
Foundry 此处所说的 VM 级隔离沙箱,其概念源于云计算中针对多租户场景的执行隔离思路:每个会话在一个独立的虚拟机(或类似轻量级 VM 的隔离单元)中运行,代码执行、文件写入和工作状态互不可见,从而防止跨会话的信息泄露或资源竞争。这与容器隔离有所不同——容器共享宿主内核,而 VM 级隔离在内核层面也保持独立,对于需要执行不可信代码或处理敏感数据的 Agent 场景,安全边界更为严格。
将用户隔离(决定"谁的数据可以被访问")与会话隔离(决定"代码在哪里运行")解耦的设计,使得企业可以独立配置数据访问策略和执行环境策略。例如,同一个用户可以在不同的隔离沙箱中运行多个并发 Agent,或者多个用户的请求可以复用同一沙箱但各自访问不同的数据范围,这两个维度不再强制绑定,审计和合规检查也可以分别针对数据层和执行层独立进行。
Agent 记忆正在变成常规的云数据架构
最后一项更新处于公开预览阶段:LangChain 集成新增了 Azure Blob 后端,把 Blob 存储暴露为深度 Agent(deep agents)可用的虚拟文件系统。Agent 通过熟悉的 list、read、write、edit、glob、grep 等操作访问文件,而这些文件的生命周期超越单个进程,还能在多个 Agent 之间共享。
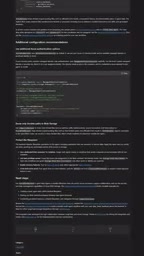
云端 Agent 需要持久化状态来存放技能、指令、源文档与关键产物,但为每个 worker 都挂载一套传统文件系统并不现实。Blob 存储在此提供了弹性、RBAC 权限、生命周期控制、恢复能力以及通过现有 Azure 工具进行的检查能力。
Cameron 在节目中给出了一个颇具洞见的判断:Agent 记忆正在演变为普通的云数据架构。持久化的部分应当归属于受治理的存储,而临时的计划和工具输出则可以留在短生命周期的 Agent 状态中。这种“持久 vs 瞬态”的分层思路,实际上把成熟的云数据治理经验直接迁移到了 AI Agent 的记忆管理上。
小结
这四项更新看似分散,实则共享一条主线:把生产级工程的严谨性带入到新兴的开发场景中。无论是 .NET 的故障现场捕获、时间语义的精确保留,还是 Agent 隔离与持久化存储的规范化,微软都在强调——底层的可靠性、可审计性与数据治理,才是这些新能力真正落地的前提。
相关推荐
CBR-II机器人V3更新:步态更平滑,挑战单腿站立
CBR-II机器人V3版本更新,实现更平滑的步态控制并尝试单腿站立。本文分析其技术改进、平衡控制挑战及开源社区创新价值,为双足机器人爱好者提供参考。
AI谜题:介于基准测试与开放问题之间的新范式
AI谜题(AI puzzles)是一种介于基准测试与开放问题之间的新评估格式,以非周期序领域为试点,通过分级阶梯和可机器验证的证明标准,测试AI能否区分猜测与证明。Grok首次实测中曾把数值估计误报为证明。
DIY双足机器人CBR-II V3:步态更顺滑,挑战单腿平衡
Reddit网友分享DIY双足机器人CBR-II V3进展:步态抖动明显减少,尝试单腿平衡,仿真成功但现实仍有差距。硬件瓶颈导致关节多次损坏、GT2皮带断裂,项目暂告一段落。