Pwn.college:Hacker News热议的免费安全实战平台
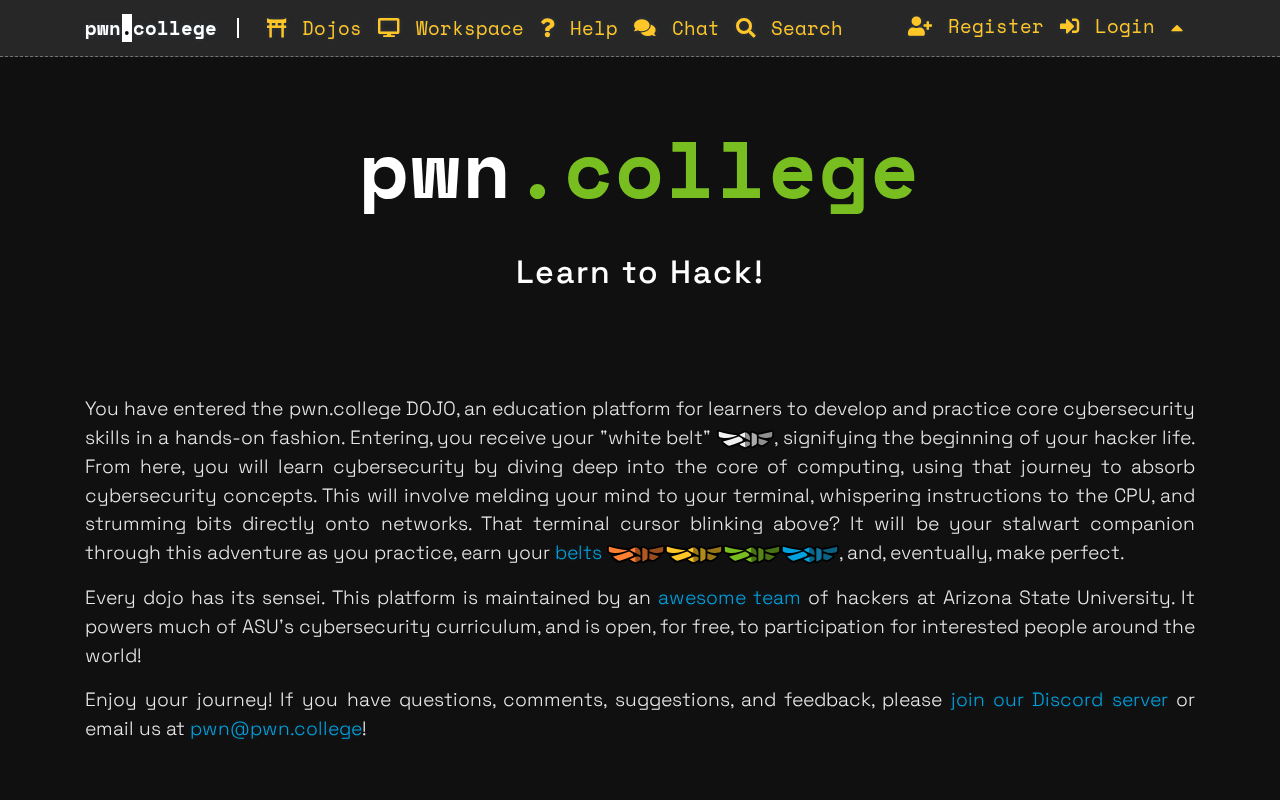
Pwn.college 是提供交互式安全实战训练的平台,在 Hacker News 引发关注。
Pwn.college 是一个专注于二进制漏洞利用、系统安全与逆向工程的安全实战学习平台,近期在 Hacker News 获得 278 点热度与 44 条评论。平台强调「边做边学」,提供可交互的实验环境,覆盖从 Linux 命令行、内存布局到栈溢出、堆利用等进阶主题。其免费开放的姿态和模块化设计填补了安全技能学习中的阶梯空白,适合有一定 Linux 和 C 语言基础的后端工程师及计算机专业学生。文章同时讨论了安全技术的双用途属性及伦理边界,并指出此类平台降低了自学组织成本,但不能替代操作系统、编译原理等基础学科。
一个名为 Pwn.college 的网站在 Hacker News 上获得了 278 点热度与 44 条评论,这个看似简单的链接背后,是一个专注于网络安全实战训练的学习平台。对于想要从零开始接触二进制漏洞利用、系统安全与逆向工程的学习者来说,这类资源的价值往往远超付费课程。
什么是 Pwn.college
从域名本身就能看出它的定位——「pwn」是黑客文化中对「攻破、拿下」的俚语表达,而「college」则暗示它提供的是一套体系化的教学路径。Pwn.college 并非单纯的题目集合,而是围绕安全核心技能构建的学习环境,覆盖从基础的 Linux 命令行操作、内存布局理解,到栈溢出、堆利用、格式化字符串漏洞等进阶主题。
它的核心形态是「边做边学」:平台提供可交互的实验环境,学习者在真实的系统里执行攻击与防御操作,而不是只看视频或读文档。这种模式对安全领域尤其重要,因为漏洞利用的细节很难靠理论描述传递,必须亲手调试才能形成直觉。
「pwn」一词源于国际象棋中的「checkmate」变体拼写错误,在黑客文化中演变为「完全攻破并控制目标系统」的俚语。它最早流行于 CTF(Capture The Flag)竞赛社区,后来成为二进制漏洞利用领域的代称。与之相关的「pwned」表示系统已被攻陷,而「pwn.college」中的「college」则借鉴了在线教育平台常见的命名方式,暗示其提供体系化课程而非零散题目。理解这一文化背景有助于把握平台的定位:它面向的是希望掌握底层攻击技术的实践者,而非泛泛的网络安全爱好者。
为什么它在 Hacker News 上被讨论
Hacker News 的受众以工程师、创业者和开源爱好者为主,一个安全学习平台能获得 278 点,说明它击中了几个痛点。
安全技能的学习门槛长期偏高。传统路径要么依赖昂贵的认证培训,要么需要在 CTF 比赛中自行摸索,中间缺少「循序渐进」的台阶。Pwn.college 填补的正是这段空白——它把知识点拆成可完成的模块,让初学者不至于一上来就被复杂的工具链劝退。
另一个原因是免费。素材本身没有披露具体的收费模式,但从社区讨论的语境看,它被视为可公开访问的学习资源。在安全培训普遍商业化的背景下,这种开放姿态本身就容易引发关注。
CTF(Capture The Flag)是一种信息安全竞赛形式,参赛者通过解决安全挑战(如逆向工程、漏洞利用、密码学)来获取隐藏的「flag」字符串以证明成功。传统 CTF 比赛通常限时且题目难度跨度大,初学者往往难以找到循序渐进的路径。Pwn.college 的模块化设计可视为对 CTF 模式的改良:它将知识点拆解为可独立完成的实验单元,并提供即时反馈,从而降低入门门槛。这种「教育化 CTF」的思路正是其在 Hacker News 引发讨论的原因之一。
适合什么样的学习者
这类平台的价值取决于使用者的目标。如果你是想理解程序在内存层面如何运行的后端工程师,Pwn.college 提供的实验能帮你建立对缓冲区、指针和调用约定的具体认知,这些知识在排查线上崩溃或性能问题时同样有用。
如果你是计算机专业的学生,它提供了一条比课堂作业更接近真实攻防的练习路径。安全课程常受限于课时,只能讲原理,而这里的模块化设计允许你按自己的节奏反复练习。
需要提醒的是,安全实战训练对前置知识有要求。至少需要熟悉 Linux 基本操作和 C 语言的读者,才能顺畅地进入后续内容,否则容易在环境配置阶段就卡住。
安全学习的伦理边界
讨论这类平台时,绕不开一个话题:漏洞利用技术的双用途属性。Pwn.college 这类平台通常在设计上强调合法环境内的练习,所有攻击行为都发生在平台提供的沙箱或本地虚拟机中。对学习者而言,理解「在授权范围内测试」这条底线,比掌握任何一个具体 exploit 技巧都更重要。
从 Hacker News 的评论热度看,社区对这类资源的接受度较高,讨论更多集中在学习路径和技术细节上,而非滥用风险。这也侧面说明,以教育为导向的安全平台在专业社区中有着稳定的需求。
沙箱(Sandbox)是一种隔离运行环境,用于限制程序对系统资源的访问,防止恶意代码或未授权操作影响宿主机。在安全教学中,沙箱确保学习者的攻击实验不会意外破坏真实系统或触犯法律。Pwn.college 提供的实验环境通常运行在容器或虚拟机中,所有漏洞利用行为都被限制在隔离边界内。理解沙箱的工作原理不仅有助于安全练习,也是分析现代浏览器、移动操作系统和云服务安全模型的基础。
这类平台对安全教育的意义
安全人才的培养长期依赖师徒制和企业内训,公开可用的系统化资源相对稀缺。Pwn.college 代表的方向——把实验环境、知识模块和即时反馈整合到一个入口——降低了自学的组织成本。
它的局限也同样明显:实战平台无法替代对操作系统原理、编译原理等基础学科的深入理解,工具熟练度不等于安全思维。真正有价值的用法,是把它当作验证理论理解的试验场,而不是刷完模块就宣告掌握。
对于关注 AI 与安全交叉领域的人来说,这类底层攻防训练还有额外意义。理解程序在内存和系统调用层面的行为,是分析模型推理环境、容器隔离和供应链安全问题的基础。
结语
Pwn.college 在 Hacker News 上的热度,反映的是安全实战学习资源的真实缺口。它不适合所有人,前置门槛和练习强度都摆在那里,但对于愿意动手的工程师和学生,这是一条成本极低的入门路径。在安全教育仍以付费课程和企业培训为主的当下,这类开放的实验平台值得被更多人知道。
相关推荐

Hermes Agent零基础教程:自进化AI智能体实战
Hermes Agent零基础教程:详解这个GitHub两月获41.7K星的开源自进化AI智能体,从Harness Engineering核心理念、学习循环、三层记忆系统到WSL安装与实战配置,小白也能轻松上手。
AI Agent落地实战:用WorkBuddy打造智能办公助理
本文通过实战案例演示如何用腾讯WorkBuddy完成文件批量转换与归档,对比聊天大模型与AI Agent的能力差异,分析WorkBuddy的积分体系、适用场景与产品定位,为办公自动化选型提供参考。
从单卡瓶颈到千亿参数:大模型分布式并行6大关键问题
基于B站教程梳理大模型分布式并行核心知识:从decoder-only架构的逐token生成与X乘W计算本质出发,解析单卡瓶颈下数据并行、张量并行、流水线并行等6个关键问题,适合私有化部署与模型训练场景的学习者建立系统认知。