REA:让AI Agent逆向工程一切的神器,6个月狂揽1.3万星

REA 通过 MCP 协议将 41+ 逆向工具接入 AI Agent,一条命令部署本地逆向实验室。
REA 是一个基于 MCP(Model Context Protocol)的逆向工程工具集,将 Ghidra、Hopper、IDA Pro、JADX 等 41 个以上分析工具统一封装为一个服务器,让 Claude、Cursor、Codex 等 coding agent 能够直接驱动反汇编、反编译、动态捕获等操作。用户只需一条 `npx rea-agents-setup` 命令即可完成部署,支持原生二进制、Electron 应用、Android APK、.NET 程序集和固件镜像等几乎所有可执行形态。其核心设计强调「证据优先」——每项发现都附带地址、调用图等可验证回执,无法确认时如实记录限制,而非让 AI 自信地生成幻觉。所有分析在本地机器运行,目标文件不外传。项目自 2025 年 4 月上线,六个月内积累 1.35 万 Star,刚发布 5.0 版本,MIT 开源。
一条命令,把逆向工程实验室交给你的AI Agent
逆向工程过去意味着什么?在 Ghidra 里泡上数周,盯着汇编代码一行行手动标注函数,把笔记散落在各个 wiki 页面,每个目标都要烧掉好几天。REA(仓库名 Molludo/REA)押注的逻辑非常简单:你的 coding agent 本身已经懂得如何「调查」,它缺的只是趁手的工具。
于是 REA 把 41 个以上的分析工具封装进一个 MCP(Model Context Protocol)服务器,让 agent 负责挖掘,而你只需在旁边提问。只要一条 npx rea-agents-setup 命令,就能把一整套逆向工程实验室交到 CloudCode、Cursor、Codex 这类工具手里——原生二进制、Electron 应用、Android APK,甚至固件镜像,统统能啃。
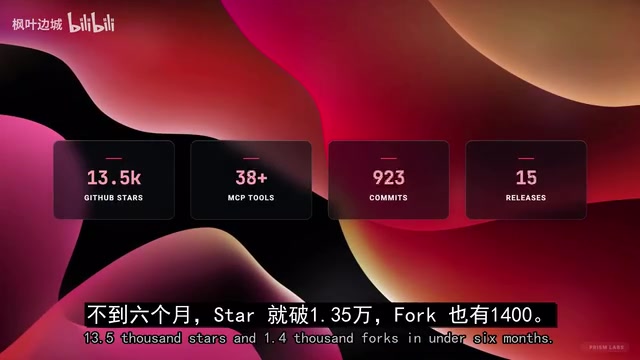
这个项目的数据相当惊人:4 月创建,不到六个月就冲到 1.35 万 Star、1.4 千 Fork,近 1300 次提交、30 个标记版本,本周刚发布了 5.0 版本。它采用纯 TypeScript 编写,MIT 协议开源。
MCP(Model Context Protocol)是由 Anthropic 于 2024 年底提出并开源的一套标准协议,旨在规范 AI 模型与外部工具、数据源之间的交互方式。其核心思想类似于 USB 接口:任何符合协议规范的「工具服务器」都可以被任何支持 MCP 的 AI 客户端(如 Claude、Cursor、Codex 等)直接调用,而无需为每个模型单独适配。开发者通过 MCP 服务器暴露一组可调用的「工具」(Tools),AI agent 在对话过程中可以自主决定何时调用哪个工具、传入什么参数,并将工具返回结果融入推理链。REA 正是利用这一机制,把 41 个分析工具统一包装成一个 MCP 服务器端点,使任何接入 MCP 的 coding agent 都能像调用函数一样驱动 Ghidra 或 Hopper 完成反汇编任务。
41+ 工具矩阵:几乎覆盖所有可执行形态
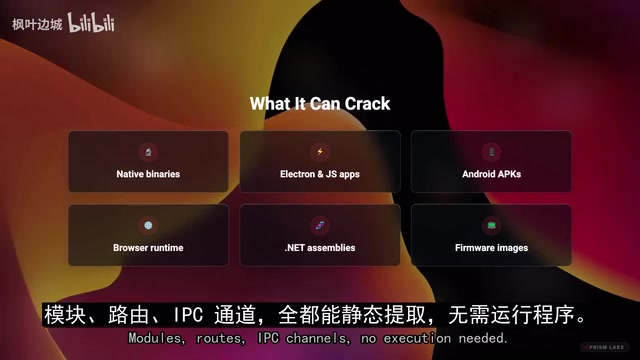
REA 的核心卖点是「覆盖面」。它通过 Hopper、Ghidra 或 IDA Pro 处理原生二进制,提取函数、伪代码、汇编、字符串和交叉引用;通过 ASAR 归档直接解析 JavaScript 与 Electron 应用的模块、路由和 IPC 通道——而且无需执行程序;它还能分析 .NET 程序集,通过无头 JADX 处理 Android APK,借助 Chrome DevTools 协议实时分析浏览器,并捕获进程行为供跨运行比对。
本周的新版本还新增了对固件镜像的支持,集成了 binwalk 与 unblob。用一句话概括其野心:只要它能在某处执行,REA 就有办法切入。
架构:目标绑定的会话路由器
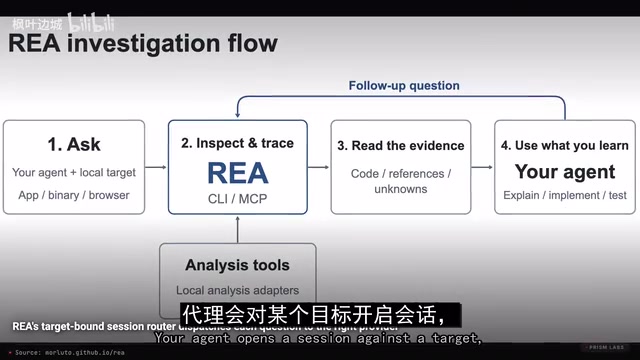
从技术实现看,REA 本质是一个「目标绑定的会话路由器」。agent 针对某个目标(应用包、APK、URL 或运行中的进程)开启一个 session,REA 会把每一次提问路由到合适的 provider:深度二进制分析交给 Hopper、Ghidra 或 IDA,产物、浏览器和进程捕获则交给专门的 provider。
关键在于,agent 完全不需要关心是哪个反汇编器给出的答案,它只会拿到可以推理的函数、伪代码和交叉引用。而 session 会在多次提问之间保留上下文,因此后续追问成本很低,整个调查过程能够不断「复利」累积。从冷启动到查询函数伪代码,大约只需两分钟。
Ghidra、Hopper 与 IDA Pro 是逆向工程领域的三大主流反汇编/反编译器,各有侧重。Ghidra 是美国国家安全局(NSA)于 2019 年开源的免费工具,支持多架构、具备完整的协作与脚本扩展能力,社区生态活跃;Hopper 是 macOS/Linux 平台上的商业工具,以轻量、快速和优秀的伪代码生成著称;IDA Pro 则是业界最成熟的商业反汇编器,支持架构最广、插件生态最丰富,但授权费用高达数千美元,多用于专业安全研究机构。REA 的「目标绑定路由」设计让 agent 无需感知底层使用哪款工具,系统会根据目标类型和用户的本地安装情况自动选择最合适的 provider,这一抽象层极大降低了工具切换的摩擦成本。
真正的差异化:带「证据」的结论,拒绝幻觉
在逆向工程这个错误结论动辄浪费数天的领域里,REA 最值得称道的设计是「证据优先」。它返回的每一个发现都附带回执:地址、字符串、调用图、捕获的行为。当它无法验证某件事时,会如实记录这个限制,而不是放任 agent 自信地胡编乱造。
这与很多 AI 工具「一本正经地瞎说」形成鲜明对比。对于把专有软件作为分析目标的场景,REA 还有一个硬指标:所有分析完全在本地机器运行,目标文件绝不会上传到任何托管服务——这正是法务团队会在意的点。
让人下巴掉下来的案例:复刻 1996 年老游戏
视频中最震撼的实证来自对 DX-Ball 的重建。一个 agent 指向 1996 年的原始 Windows 二进制,用 C 语言重建了这款游戏——55 个函数,至今仍可维护和编译。
验证过程并非「凭感觉」:它跑了 45380 个差分测试用例,将原版与重建版逐一对比,其中 33 个函数编译出的字节与 1996 年的原始二进制逐字节完全一致。过程中,agent 还从原始指令检查里还原出了声音声道(pan)的计算逻辑。
换句话说,这是一个 AI agent 在对一款 30 年前的老游戏做「反编译考古」,并且字节级地证明了自己的工作。文档站里还有更多真实案例,比如追踪 Notion 的复制操作如何从网页经由 Electron IPC 通道一路抵达系统剪贴板。
差分测试(Differential Testing)是一种通过对比同一输入在两个实现上的输出来验证等价性的测试方法,在编译器验证、协议实现核查等领域广泛使用。在此案例中,agent 对原版 DX-Ball 二进制与重建 C 代码的编译产物逐函数进行字节级比对:相同输入产生相同机器码,意味着重建代码在语义和编译器优化层面都与原始实现高度吻合。45380 个测试用例覆盖了函数的各类边界输入,而 33 个函数达到逐字节一致(bitwise identical)则意味着这些函数不仅逻辑等价,连编译器选择的指令序列都与 1996 年的原始构建环境匹配。这种量化验证方式把「AI 猜测」变成了「可审计的工程结论」,是 REA「证据优先」设计哲学的最直接体现。
适用场景与定位
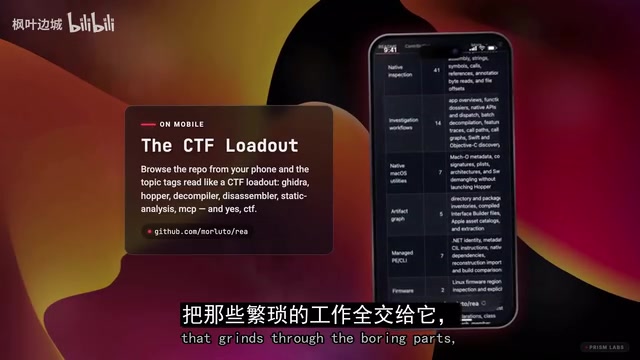
REA 的 topic 标签读起来像一份 CTF 装备清单:Ghidra、Hopper、Decompiler、Disassembler、Static Analysis、MCP,以及 CTF。这确实是它的真实用途——给 CTF 玩家和恶意软件分析师一个能啃下枯燥部分(分类、字符串搜寻、交叉引用)的 agent,而把判断决策留给人。它甚至以插件形式支持 DeepSeek广告 Harness。
四个值得记住的要点:一切本地运行,目标不出本机;输出基于证据,附带回执并记录限制;MIT 协议、六个月 30 个版本,势头真实;兼容所有通过 MCP 对话的主流 coding agent。
需要强调的是,手动逆向技能依然重要,因为最终验证结论的还是你本人。但分类、翻找汇编这类苦力活,如今可以交给 agent。"只能读取被交到手里的源代码"的 agent 时代,已经结束了。
项目由 Molludo 维护,这位开发者有 162 个公开仓库,REA 自 4 月以来贡献了近 1300 次提交,修复甚至在视频录制前几小时还在合并。它完全免费、MIT 开源,一条 NPX 命令即可上手。
相关推荐

一句提示词引发的全球PHP安全风暴:AI是救星还是隐患?
一句AI提示词竟引发全球PHP安全危机,维基百科、互联网档案馆受波及。本文梳理事件脉络,解析OpenAI与亚马逊的争议,探讨AI时代漏洞发现门槛降低带来的安全悖论与开发者应对策略。

当AI被拿走:依赖捷径如何削弱你的解题韧性
一项涉及1,222人的研究发现:使用AI答题后,一旦AI被移除,人们放弃解题的比例高于从未使用AI的对照组。文章分析AI依赖对学习韧性和元认知的影响,并探讨AI学习工具的设计启示。

Carta联手NewView:让创业公司员工提前套现股权
Carta 与 NewView Capital 合作推出新计划,简化创业公司 tender offer 流程,帮助员工提前出售股权套现。本文分析该合作的核心机制、员工股权流动性痛点及对创业公司股权激励的影响。