RSA-896:一次高热度分享背后的密码学挑战
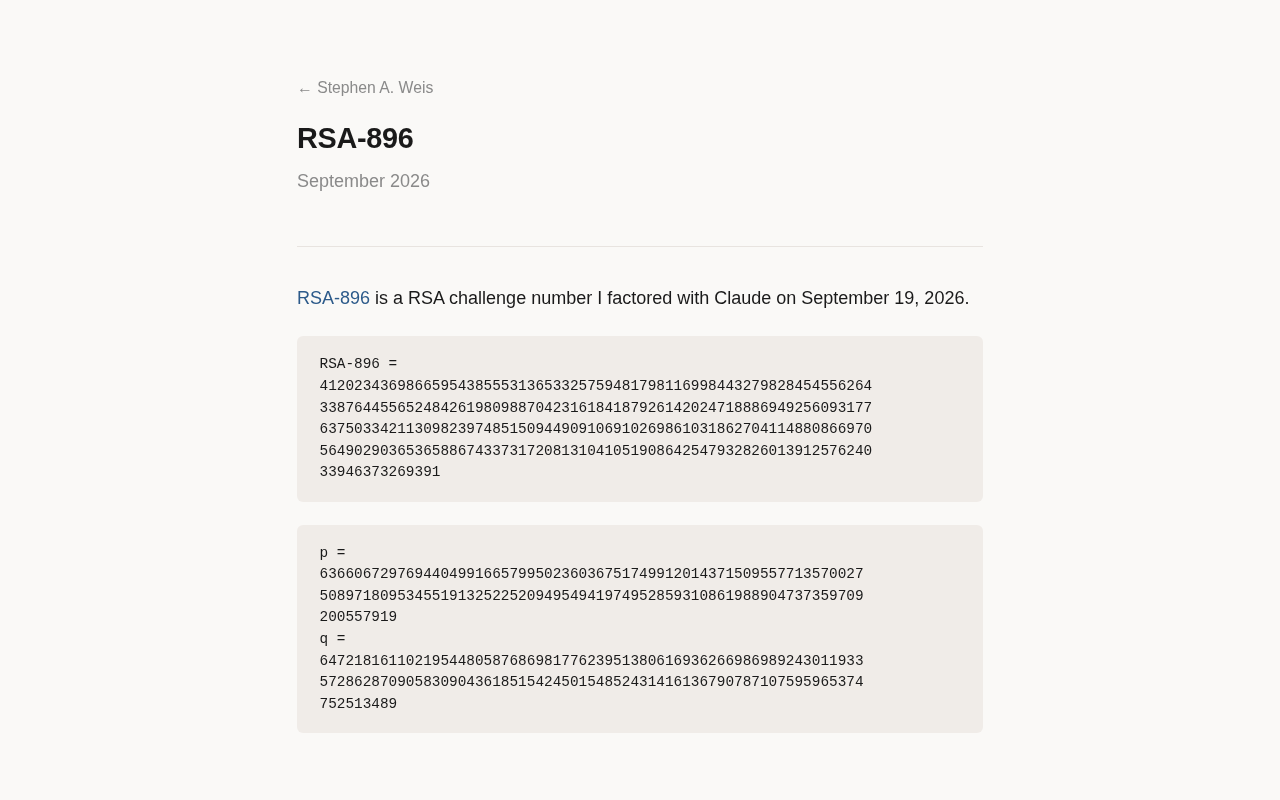
RSA-896是密码学挑战系列中的一个896位半素数,其在Hacker News走红折射出业界对RSA密钥安全边界的持续关注。
本文围绕一篇在Hacker News上获得178分、72条评论的博客帖子展开,主题是「RSA-896」——RSA因数分解挑战系列中的一个896位二进制半素数。文章介绍了RSA加密安全性依赖大整数分解难题的基本原理,说明了RSA-896在已被攻破的RSA-768与更高难度数字之间的过渡地位,分析了该话题在技术社区引发热议的三重原因:工程与学术双重价值、对密钥安全边界的焦虑、以及社区对「破解挑战」的天然好奇。文章最终给出现代加密实践建议:至少使用2048位RSA密钥,或迁移至椭圆曲线加密方案。作者坦承原始素材极为有限,内容主要基于密码学通用知识补充。
一则引发热议的密码学话题
近日,Hacker News 上一篇标题为「RSA-896」的文章引发了社区的广泛关注,斩获 178 个赞和 72 条评论。原文发布于个人技术博客 saweis.net,讨论围绕 RSA 加密体系中的一个特定挑战数字展开。
遗憾的是,本文可获取的原始素材仅包含标题、链接与热度数据,正文内容需要结合密码学领域的通用背景来理解 RSA-896 究竟意味着什么,以及它为何能在技术社区激起如此高的讨论热度。
什么是 RSA-896
RSA-896 属于著名的「RSA 因数分解挑战」(RSA Factoring Challenge)系列中的一个数字。这一系列挑战由 RSA 实验室发起,目的是评估在给定计算资源下,将大型半素数(两个大素数的乘积)分解为其质因子的难度。
数字后缀「896」指的是该数字的二进制位长度,即 896 比特(约合 270 位十进制数字)。RSA 加密的安全性正是建立在「大整数分解难题」之上——即使公钥中的模数 N 是公开的,要在合理时间内将其分解为两个原始素数 p 和 q,在计算上极其困难。
在整个 RSA 挑战序列中,RSA-768(768 位)已于多年前被成功分解,标志着这一量级的密钥不再安全。而 896 位处于已被攻破与仍具备一定难度之间的过渡地带,因此每当有人尝试或声称在该量级取得进展时,都会成为密码学爱好者关注的焦点。
RSA 因数分解挑战由 RSA 实验室于 1991 年正式发起,共包含从 RSA-100(十进制位数)到 RSA-2048 的一系列挑战数字,并对成功分解者提供奖金激励(最高达 20 万美元)。该挑战已于 2007 年正式终止,奖金不再发放,但学术界和爱好者仍持续将其作为衡量整数分解算法进展的基准。迄今为止,被成功分解的最大挑战数字是 RSA-250(829 位二进制),由研究团队于 2020 年完成,耗费了相当于 2700 核年的计算资源。RSA-896 在序列中介于已攻破的 RSA-768 与尚未被分解的更高位数之间,其分解难度远超 RSA-768——分解时间随位数增长呈亚指数级增加,并非线性关系。这也是为什么即便 768 位已被攻破,896 位依然具有相当的讨论价值。
为何能登上 Hacker News 热榜
178 分、72 条评论在 Hacker News 上属于中高热度的表现。这类内容之所以能激起讨论,通常有几个原因:
一是分解大型 RSA 数字往往需要海量算力与巧妙的算法实现(如数域筛法 GNFS),任何相关的实践尝试本身就具备工程与学术双重价值。
二是它触及了当下密码学最核心的焦虑:随着算力提升与量子计算的临近,究竟多长的密钥才算「足够安全」。围绕 RSA-896 的讨论,实质上是对 RSA 密钥长度安全边界的又一次公开检验。
三是技术社区对「破解挑战」这类具体、可验证的成就有天然的好奇心,尤其当作者以博客形式记录完整过程时。
数域筛法(General Number Field Sieve,GNFS)是目前已知分解大整数最高效的经典算法,时间复杂度为亚指数级 exp((64/9)^(1/3) · (ln n)^(1/3) · (ln ln n)^(2/3))。它分为多项式选择、筛选、线性代数和平方根四个主要阶段,其中筛选阶段高度可并行化,是实际攻击大型 RSA 数时消耗算力最多的环节。相比之下,量子计算机上的 Shor 算法理论上可在多项式时间内完成整数分解,彻底颠覆 RSA 的安全假设,但目前实用规模的量子计算机尚不存在。正是经典算法(GNFS)的稳步进步与量子算法(Shor)的长期威胁并存,共同构成了技术社区对 RSA 密钥长度安全边界持续焦虑的背景。
对现代加密实践的启示
从工程角度看,RSA-896 的话题提醒开发者:不应再使用 1024 位以下的 RSA 密钥。业界当前的主流建议是至少采用 2048 位,对安全要求更高的场景则使用 3072 位或 4096 位,甚至逐步迁移到基于椭圆曲线(ECC)的方案,以在更短密钥下获得同等安全强度。
这类挑战数字的持续被攻破,是密码学界推动密钥长度标准演进的重要实证依据。每一次成功的分解,都在向整个行业发出信号:过去认为安全的参数正在失效。
椭圆曲线密码学(ECC)之所以能以更短的密钥提供同等安全强度,是因为其安全性基于「椭圆曲线离散对数问题」,目前已知最好的攻击算法复杂度为完全指数级,远难于整数分解问题。以具体数字对比:256 位 ECC 密钥的安全强度大致相当于 3072 位 RSA 密钥,384 位 ECC 则对应约 7680 位 RSA。更短的密钥带来的不仅是存储和传输开销的降低,在计算性能上的提升也相当显著,这在物联网设备等算力受限的场景中尤为关键。目前广泛使用的 ECC 标准曲线包括 NIST P-256、P-384 以及由学术界推荐的 Curve25519,后者因设计透明、实现简单、抗侧信道攻击能力强而在现代协议(如 TLS 1.3、Signal 协议)中得到大量采用。
小结与信息说明
RSA-896 的走红反映了技术社区对密码学基础问题的持续关注。它既是一次具体的分解挑战,也是对 RSA 安全边界的公开讨论。
需要坦诚说明的是,由于本文可获取的原始素材极为有限(仅标题、链接与热度指标,无正文详情),上述关于分解方法、具体进展或作者结论的内容基于密码学通用知识补充,并非对原博客细节的直接转述。建议对具体技术细节感兴趣的读者,访问原文链接 saweis.net 获取第一手信息。
相关推荐
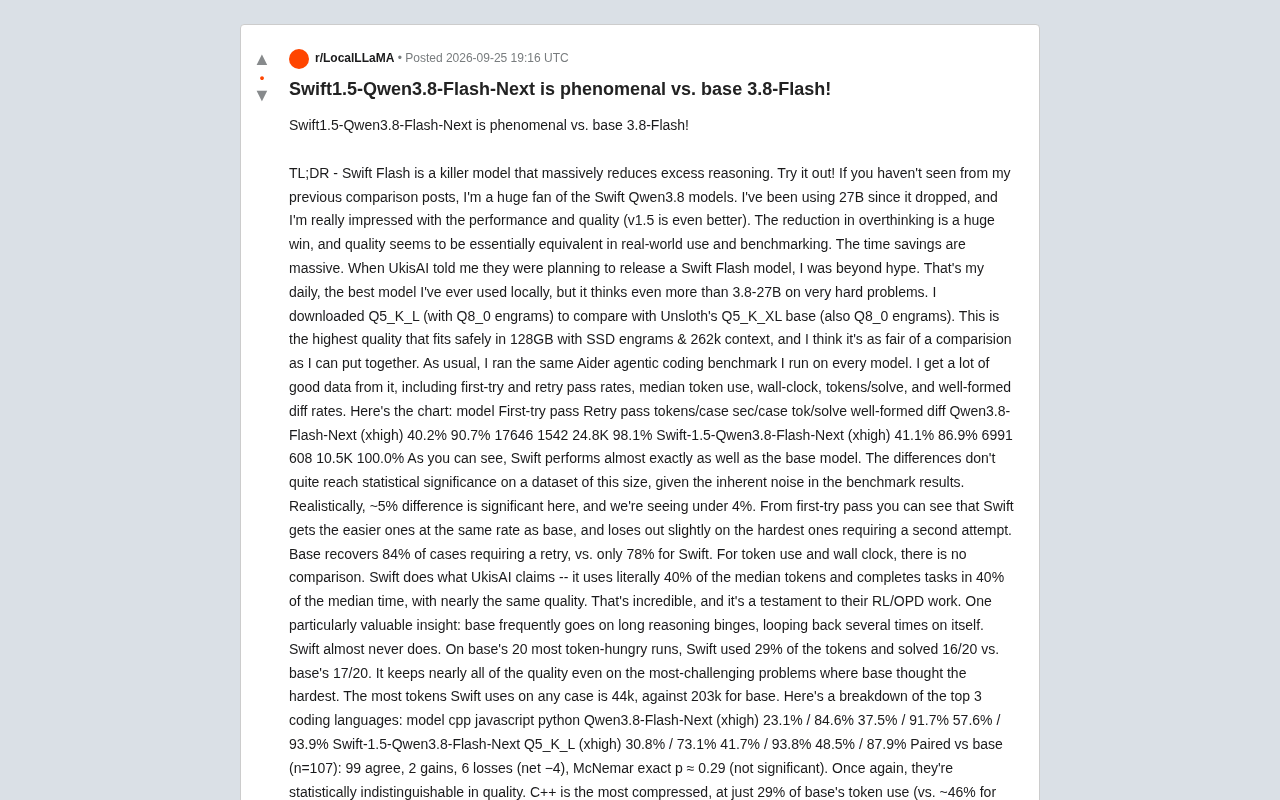
Swift1.5-Qwen3.8-Flash-Next实测:推理提速60%,质量几乎无损
Swift-1.5-Qwen3.8-Flash-Next实测对比基础版Qwen3.8-Flash:Aider编程基准显示其推理token和耗时降至40%,质量几乎无损,C++场景需留意。本地大模型效率优化实录。
中学生涌入NPR评论区:一场Z世代的网络迁徙
NPR工作人员一度把Spotify播客评论区的古怪留言当成机器人,直到一位Z世代同事识破真相——原来是中学生把这里当成了新的线上聚集地。本文解读青少年网络迁徙背后的代际认知差异与平台治理挑战。
《Factorio》登陆触屏平台:一场工厂建造游戏的交互重构
自动化工厂建造游戏《Factorio》正尝试移植到触屏平台。本文解析开发日志 FFF-447 中揭示的触屏交互重构挑战,以及复杂桌面软件迁移触摸范式的通用启示。