数百个Artex AI黑客工具暴露公网,安全警报拉响
数百个AI渗透测试工具Artex实例无认证暴露公网,警示AI安全工具部署风险。
安全研究人员发现数百个托管Artex的服务器直接暴露在互联网上,任何人无需认证即可访问并使用这款AI驱动的渗透测试工具。Artex可辅助执行漏洞扫描与自动化攻击模拟,其双用途属性意味着一旦被恶意行为者利用,可能成为入侵企业网络的跳板。暴露原因尚不明确,可能源于用户未修改默认配置或工具缺乏安全加固引导,但都指向AI安全工具易用性与安全性之间的失衡。文章指出,开发者应将访问控制、默认认证和部署检查清单纳入产品设计核心,使用方部署前须确认网络隔离与权限配置到位,AI安全工具的治理不能只关注功能强大。

安全研究人员发现,数百个托管着渗透测试工具Artex的服务器直接暴露在互联网上,任何人无需认证即可访问并使用这款AI驱动的黑客工具。这一发现再次敲响了AI安全工具管控的警钟。
Artex是什么?为何暴露如此危险
Artex是一款面向渗透测试的AI工具,能够辅助安全人员执行漏洞扫描、自动化攻击模拟等任务。按照设计初衷,这类工具应部署在受控环境中,仅限授权人员使用。然而,研究人员扫描发现,大量Artex实例缺乏基本的访问控制,直接对公网开放。
这意味着任何具备基础网络知识的人都能找到并操作这些工具,将其用于未授权的攻击行为。渗透测试工具本身具有双用途属性,一旦落入恶意行为者手中,可能成为入侵企业网络、探测系统漏洞的跳板。
渗透测试工具的双用途属性是指同一款工具既可被授权安全人员用于合法的漏洞评估,也可被攻击者用于未授权的入侵活动。这类工具通常具备端口扫描、漏洞探测、利用链编排等能力,一旦被恶意方获取,可直接用于侦察目标网络、寻找入口点。历史上,Metasploit、Cobalt Strike等工具都曾因泄露或被滥用而引发安全事件,其中Cobalt Strike的破解版本更是被众多勒索软件团伙广泛用于后渗透阶段。因此,渗透测试工具的分发与部署通常需要严格的许可管理和网络隔离,公网暴露意味着攻击门槛被大幅拉低。
暴露根源:部署疏忽还是默认配置缺陷
目前尚不清楚这些实例暴露的具体原因。一种可能是用户在部署Artex时未修改默认配置,也未设置身份验证;另一种可能是工具本身对安全加固的引导不足。无论哪种情况,都指向同一个问题:AI安全工具的易用性与安全性之间存在失衡。
当工具越来越强调开箱即用,部署门槛降低的同时,安全默认值的重要性也随之上升。如果默认允许公网访问且不强制认证,大规模暴露几乎是必然结果。
安全默认值(Secure by Default) 是产品设计中的一项原则,要求系统在未经用户额外配置的情况下即具备合理的安全基线,例如默认启用身份验证、默认仅监听本地回环地址、默认拒绝公网访问。与之相对的是“默认开放”设计,即为了降低上手门槛而关闭认证或开放网络端口,把安全责任完全推给部署者。大量实证研究表明,默认配置对最终部署状态有决定性影响:当默认无需认证时,绝大多数实例会一直保持无认证状态。Shodan、Censys等联网设备搜索引擎的普及,更进一步让配置错误的实例可以被轻易批量发现,使得默认配置缺陷的后果被迅速放大。
对AI安全工具生态的启示
这起事件并非孤例。随着AI能力渗透到安全工具领域,类似的风险正在累积。安全工具的开发者需要在产品设计阶段就将访问控制、默认认证、部署检查清单纳入核心考量,而非作为可选项。
对于使用方而言,部署任何具备攻击能力的工具前,应确认网络隔离和访问权限配置到位。公网暴露的渗透测试工具,本质上等同于把攻击武器放在公开货架上。
研究人员的发现提醒整个行业:AI安全工具的治理不能只关注功能强大,部署安全同样是产品责任的一部分。
相关推荐

Hermes Agent零基础教程:自进化AI智能体实战
Hermes Agent零基础教程:详解这个GitHub两月获41.7K星的开源自进化AI智能体,从Harness Engineering核心理念、学习循环、三层记忆系统到WSL安装与实战配置,小白也能轻松上手。
AI Agent落地实战:用WorkBuddy打造智能办公助理
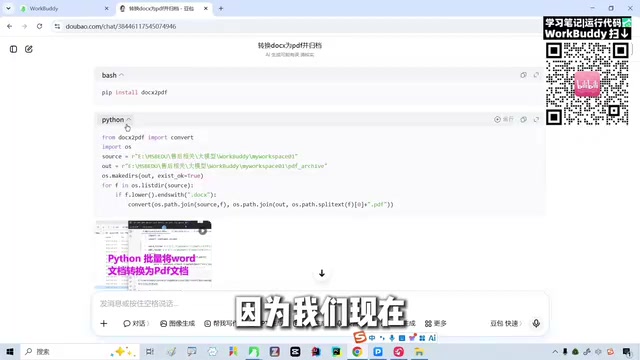
本文通过实战案例演示如何用腾讯WorkBuddy完成文件批量转换与归档,对比聊天大模型与AI Agent的能力差异,分析WorkBuddy的积分体系、适用场景与产品定位,为办公自动化选型提供参考。
从单卡瓶颈到千亿参数:大模型分布式并行6大关键问题
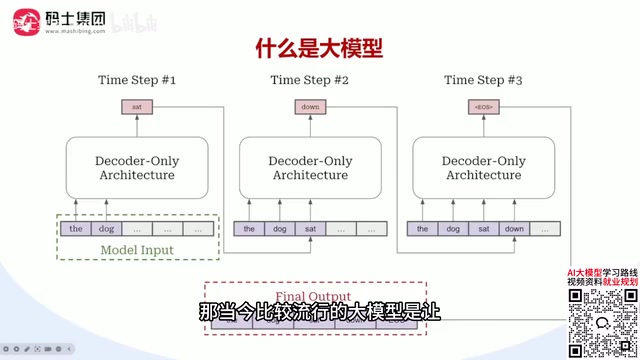
基于B站教程梳理大模型分布式并行核心知识:从decoder-only架构的逐token生成与X乘W计算本质出发,解析单卡瓶颈下数据并行、张量并行、流水线并行等6个关键问题,适合私有化部署与模型训练场景的学习者建立系统认知。