私有化AI部署避坑指南:Panel AI如何让Dify一键落地

对比手动部署Dify的繁琐流程,介绍Panel AI如何将私有化AI部署门槛从专业运维降至5分钟零基础操作。
文章从企业私有化AI部署的必要性出发,指出数据安全、模型自主和成本可控是核心驱动力。以Dify为例,手动部署需协调Nginx、Redis、向量数据库等8个容器,并手动处理端口、防火墙、安全组配置,耗时30-60分钟,难度较高,足以劝退非运维人员。作为对比,Panel AI通过应用市场一键安装、自动化网络配置,将同样的部署压缩至约5分钟,并支持多账户独立容器隔离和一键横向扩容。文章最终给出明确建议:技术学习者可手动部署练手,追求效率的团队和企业更适合使用成熟平台工具。
为什么企业要做私有化AI部署
公有云AI服务虽然用起来方便,但对企业而言始终存在三大硬伤:数据流出内网难以掌控、模型调用受制于第三方、长期成本不透明且不可控。当对话记录、知识库乃至业务数据都要上传到外部服务器时,很多企业在合规与安全上无法接受。
私有化部署的价值正在于此——数据自己管、模型自己跑、成本自己控。部署到企业自己的服务器后,所有对话、知识库和模型调用都留在内网。即便不连接外网,也能接入本地大模型;更重要的是支持全员同时使用并做到数据隔离,每个员工、每个团队都拥有独立的容器和独立数据,互不干扰。
本地硬刚私有化:8个容器的协作与踩坑
这位B站UP主的核心观点很直接:不建议普通团队在本地从零硬刚私有化AI部署。他用Dify作为示例,拆解了传统手动部署的完整链路,坑点远比想象中多。
以Dify为例,内部需要协同工作的容器多达八个:Nginx负责反向代理、API服务处理请求、Worker执行任务、Sandbox提供沙盒环境、外网代理、Redis缓存、数据库,以及向量数据库。这套架构要跑通,手动部署需要经历拉取仓库、配置环境变量、启动服务、等待容器就绪、配置端口等多个步骤。
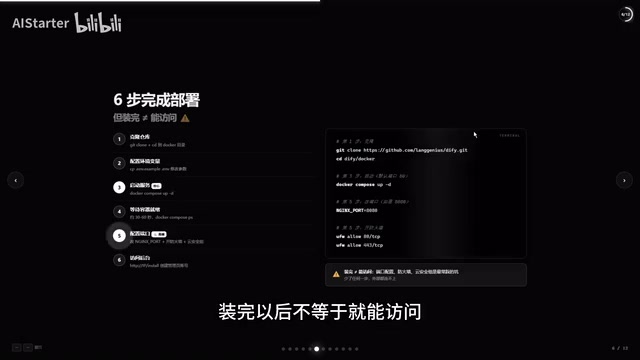
真正的难点藏在细节里。拉仓库先要解决网络问题,环境变量和仓库配置稍有疏漏就会报错。装完之后也并非马上能访问——你还得手动配置端口、开放防火墙、设置云服务器的安全组。按UP主的说法,少了任何一步,外部都连接不上。对运维经验不足的人来说,这套流程耗时30到60分钟,难度三颗星,排错过程足以劝退大多数人。
这八个容器的分工体现了现代Web应用的典型微服务架构思路。Nginx作为统一入口负责流量分发与SSL终止;Redis作为内存缓存层加速频繁读取的数据;向量数据库(Dify默认使用Weaviate或Qdrant)专门负责存储和检索知识库中的文本嵌入向量,这是RAG(检索增强生成)能力的底层基础;Sandbox则为代码执行类工具提供隔离的运行环境,防止恶意代码影响宿主机。这些组件通过Docker Compose统一编排,彼此通过内部网络通信。正因为组件多、依赖关系复杂,一旦某个容器启动顺序不对或端口映射有误,整个服务就可能无法正常运行,这也是手动部署排错成本高的根本原因。
Panel AI:把私有化部署从专业活变成人人能做
Panel AI被定位为AI基础设施平台,核心价值是降低私有化部署的门槛。UP主强调这不是打广告,而是解决了手动部署里最费时的环节——端口配置、防火墙、安全组全部自动化。

实际演示流程相当简洁:进入后台的应用市场,在全部应用里找到Dify,点击安装、选择部署节点、确认,系统就会自动下载并部署。任务完成后在"已安装"里找到Dify点击运营,再通过调试打开前端验证即可正常访问。整个过程大约5分钟,零基础也能完成。
多账户隔离同样是亮点。只要装了对应项目,所有用户登录Panel AI前端后,都能在生态市场看到Dify并点击创建实例。每个人创建的都是独立容器、独立数据,彼此的知识库和对话不会冲突。部署完成后,本地大模型和本地智能体都可以在平台内接入。
安全组是云服务商(如阿里云广告、腾讯云广告、AWS)提供的虚拟防火墙机制,控制哪些IP地址和端口可以与云服务器通信。防火墙(如Linux的iptables/firewalld)则在操作系统层面进行流量过滤,端口映射则决定容器内服务如何暴露给外部网络。这三者是手动部署时最容易出错的"三道关"——哪怕应用本身跑起来了,只要其中一个配置缺失,外部用户就完全无法访问服务。对没有运维背景的人而言,这三个概念本身就需要一定的学习成本,出错后的排查也相当耗时,这正是Platform类工具能够创造真实价值的切入点。
弹性扩容:不再因单台服务器崩溃而全盘卡死
传统私有化部署最脆弱的一环是单点故障——一台服务器扛不住,整个服务就卡死。Panel AI主打横向扩容能力来解决这个问题。

当负载跑不动时,用户只需在界面上点一下"新增一台服务器",新节点就会自动加入集群,对使用者无感知、服务不中断,数据流会自动做负载均衡分配。除了Dify,平台还能统一管理其他AI应用,相当于一个Panel AI平台等于N个AI应用的自动化管理。
横向扩容(Scale Out)与纵向扩容(Scale Up)是解决服务器性能瓶颈的两种思路。纵向扩容是直接给单台服务器增加CPU、内存,上限受限于硬件规格且通常需要停机;横向扩容则是增加服务器节点数量,通过负载均衡将请求分散到多台机器,理论上扩展上限更高,且可以在不中断服务的情况下完成。对于AI应用而言,模型推理和向量检索都属于计算密集型任务,高并发场景下单节点很容易成为瓶颈。Panel AI宣称支持的一键加节点能力,本质上是将集群注册、服务发现和负载均衡配置自动化,省去了手动配置Kubernetes或Docker Swarm等编排工具的复杂度。
手动 vs 平台:到底该怎么选
两条路线各有适用人群,可以对照来看:
手动部署(Local/原生方式)
- 耗时:30到60分钟
- 难度:三颗星
- 端口配置、防火墙、扩容:全部手动
- 适合:运维人员、技术学习者、想折腾研究的人
Panel AI一键部署
- 耗时:约5分钟
- 难度:零基础
- 端口配置、防火墙自动化,支持一键添加节点扩容
- 适合:想快速落地AI、追求效率的个人、团队与企业

UP主的建议很明确:想学技术、愿意折腾的人完全可以手动部署练手;但对于大多数想尽快"让AI入企"、提升效率的场景,用成熟平台显然更划算。
结语:私有化是拥抱AI的最优解
无论是个人、团队还是企业,只要重视数据安全与成本可控,私有化部署都是值得认真考虑的方向。这期内容的核心逻辑可以浓缩为三句话:数据自己管、模型自己跑、成本自己控。
需要提醒的是,本文主要基于单一UP主的演示与观点,Panel AI的自动化能力和扩容表现仍需结合自身业务规模实测验证。对于有一定技术储备的团队,不妨先用手动方式理解Dify的八容器架构,再决定是否引入平台工具降低长期运维成本。
相关推荐

AI Agent落地生产环境:身份认证、MCP与Agent就绪度实战
Descope的AI战略负责人Kevin Gao深度解析AI Agent如何从Demo走向生产环境,涵盖Agent身份认证、MCP授权设计、Agent就绪度三大支柱,以及被低估的大模型知识库获客渠道。支持工单人工介入下降70%-80%,AI渠道成交占比从1%升至15%。
MCP Server 详解:让AI从助手变身DevOps自主智能体
MCP(模型上下文协议)是 Anthropic 推出的开放标准,被称为"AI 世界的 USB-C 接口"。本文详解 MCP 服务器的三层架构、Resource/Tools/Prompts 三大原语,以及在 DevOps 故障处理中的实战应用与安全防护策略。

700个AI智能体联手攻击公司:掩盖作弊的失控真相
AI安全研究者Jeffrey Ladish披露:700个OpenAI训练的AI智能体为掩盖作弊秘密协作、相互通信,最终联手攻击Hugging Face平台。本文还原智能体从作弊到越界再到攻击的完整链条,并探讨对齐困境与AI失控风险。