Sophos实战解读:AI Agent如何将网络安全响应时间从38分钟压缩到89秒
Sophos借助OpenAI Daybreak项目将威胁响应时间从38分钟压缩至89秒,并以三级授权模式平衡自动化效率与人类控制权。
Sophos首席技术官JP在一场EMEA安全领导者活动中介绍了该公司如何利用OpenAI Daybreak项目重塑安全运营效率。核心成果是:借助构建于Daybreak模型之上的调查Agent,平均响应时间从38分钟降至89秒,约一半案例已实现自动化处理。支撑这一变革的是Fusion系统——一套整合500多个第三方集成、每日处理数万亿事件并提炼为1000-2000个待调查案例的底层引擎。Agent采用"计划-执行-复核"循环完成调查,但破坏性响应动作仍保留人类判断。Sophos同时为客户提供Notify、Collaborate、Authorize三种运营模式,以适配不同信任与专业程度。JP最后强调,在AI加速攻防的时代,补丁管理、端点防护、MFA和网络分段等基础防护反而比以往更为关键。
在网络安全领域,攻防双方的时间赛跑正在被前沿AI模型重新定义。Sophos首席技术官Jon Peterson(JP)在一场面向EMEA安全领导者的活动中,详细拆解了这家全球头部安全厂商如何借助OpenAI的Daybreak项目,把安全事件的平均响应时间从38分钟压缩到89秒——这一数字背后,是一整套人机协作的运营哲学。
“防御者窗口”正在快速收窄
Sophos服务着约65万家客户,横跨几乎所有行业与规模层级,这让它得以观察到极其多样化的攻击形态,并在四十年的安全实战中积累了深厚经验。JP用“防御者窗口(defender's window)”来概括当前的核心挑战。
他解释,前沿模型的能力正在加速演进,越来越复杂的网络攻击能力不仅出现在领先的闭源模型中,也在逐步渗透进开放权重(open weight)模型。结果是漏洞利用路径变得更快,CVE(公开披露的安全漏洞)数量在过去几年里大幅飙升。作为一家大型安全公司,Sophos本身就是攻击目标,同时又肩负保护65万客户的责任。
JP的逻辑很清晰:既然攻击者在利用前沿智能加速进攻,防御方也必须用同样的能力抢回主动权。像Daybreak这样的项目,正是让Sophos“比攻击者社区领先一步”的抓手。
三方协作模型:领域专长 + 前沿智能 + 客户
谈到OpenAI、Sophos与客户在这套体系中各自的角色,JP给出了一个清晰的分工框架。
Sophos贡献的是领域专长(domain expertise)——这包括威胁情报、事件处置的响应剧本(playbooks),以及一线安全人员多年积累的实战判断力。OpenAI这类公司则提供前沿智能(frontier intelligence),让这些原本高度依赖人力的专业能力能够被规模化复用。客户则是这套体系服务与保护的对象。
“Sophos带来对抗攻击的know-how,Daybreak和OpenAI带来前沿智能,让我们能把领域专长扩展到所有客户身上。”JP强调,这种组合正是合作的价值所在。
Fusion系统与Agent:从38分钟到89秒
要理解Agent带来的变革,得先看Sophos的Fusion系统。它是支撑Sophos托管检测与响应(MDR)服务以及EDR/XDR产品的底层引擎。
Fusion整合了来自500多个第三方安全产品及Sophos自有产品的传感器数据,每天产生的事件量高达数万亿。系统会把这些海量信号提炼为每天约1000到2000个待调查案例,交由分布在全球的9个安全运营中心(SOC)处理。
JP给出了一组极具冲击力的对比数据:在引入Agent之前,凭借人力与流程,Sophos的平均调查响应时间约为38分钟——在18个月前,这个成绩已经优于96%的专业安全运营中心。而如今,借助基于Daybreak模型构建的Agent,采用Agent处理的案例平均响应时间降到了约89秒,目前约一半案例已由Agent自动化处理。
调查Agent如何运作
具体到执行层面,案例进入SOC后,主要由一个“调查Agent”接手。它会汇总案例的全部信息——客户上下文、检测结果、失陷指标(IoC)以及对威胁态势的认知,并将这些输入喂给一个规划模型(planning model)。
该模型随后进入一个“计划—执行—复核”的循环:生成调查计划、执行调查步骤、为分析师生成摘要,并给出一组建议的响应动作。此外,Sophos还构建了处理部分响应动作的Agent。JP评价这套机制“具有变革性”,因为它不仅让响应更快,还带来了更一致的客户结果。
**MDR(托管检测与响应,Managed Detection and Response)**是一种将安全运营能力外包给第三方安全厂商的服务模式。企业无需自建全天候SOC团队,而是由厂商的安全分析师远程监控客户环境、调查告警并协调响应。MDR兴起的背景正是全球网络安全人才严重短缺——据估计全球缺口超过300万人。**EDR(端点检测与响应)和XDR(扩展检测与响应)**则是支撑MDR的技术产品层:EDR专注于终端设备的行为监控与威胁检测,XDR在此基础上跨越终端、网络、云环境和邮件等多个数据域进行关联分析,为分析师提供更完整的攻击链视图。Sophos的Fusion系统正是XDR理念的工程化实现,将跨来源信号统一处理,从而让Agent的调查上下文更加完整。
省下来的时间去了哪里:缓解安全人才短缺
响应时间减半,节省出来的人力被投向了何处?JP把这个问题拉回到行业最痛的软肋——网络安全人才长期短缺。
他指出,MDR业务之所以成功,恰恰因为具备保护客户所需专业能力的安全运营分析师极难招募,企业自建全天候(24/7)响应能力的SOC同样困难。Agent的价值在于让现有人才被更高效地利用——用可扩展的算力,而非难以扩张的人力,去支撑不断增长的MDR业务负载。对于在场普遍感受到技能缺口的安全领导者而言,这一点尤其有共鸣。
找到威胁只是开始,如何响应才考验信任与判断
发现威胁是一回事,决定如何响应则涉及信任与判断——这也是Sophos在自动化设计中最谨慎的地方。JP介绍了Sophos从一开始就设定的三种运营模式:
- Notify(通知):SOC完整调查案例,但绝不自行采取响应,只向客户提供指导和建议。
- Collaborate(协作):完成完整调查,但任何响应都必须有客户直接参与。
- Authorize(授权):Sophos获得完全授权,可代表客户直接采取响应动作。
这套模式的设计初衷是“meet the customer where they are”——根据客户自身的专业水平和信任程度来对齐服务方式。关键在于,同样的原则既适用于人类分析师,也适用于Agent。
JP特别强调,凡是可能造成破坏性后果的响应动作,都必须交由人类判断。Agent自动化了大量调查工作,但响应环节仍保留了大量人类介入。展望未来,他认为响应能力会持续变得更成熟、覆盖更多用例,但至少在当前阶段,“任何可能在客户环境中造成破坏的操作,都会有人类监督”。核心使命始终是:让客户保持受保护、保持业务连续,同时把控制权交还客户。
Sophos这套三级授权模式在行业中具有典型意义,本质上是对**"人在回路(Human-in-the-Loop)"原则的分层落地**。在自动化决策系统中,"人在回路"指在关键决策节点保留人类审批或监督,以防止系统误判造成不可逆后果。对于网络安全响应而言,误操作的代价可能极高——例如自动隔离一台关键业务服务器可能造成业务中断,与被攻击的损失相当。Authorize模式下,客户相当于提前签署了"概括性授权",将实时决策权完整委托给Sophos;而Notify模式则将所有判断权保留在客户侧。这种设计也反映了AI Agent落地企业场景的普遍挑战:自动化效率与控制权让渡之间的张力,需要通过合同、流程和技术机制共同约束。
别丢掉基本功:AI加速时代,基础防护更重要
当被问到安全领导者的“第一步”该怎么走,JP的答案出人意料地朴素:把基本功做扎实。
在防御者窗口收窄、前沿智能加速、连相对新手的攻击者都能造成真实破坏的环境下,做好基础反而比以往任何时候都重要。他列出的清单包括:针对CVE的补丁管理程序、最好的端点防护(endpoint protection)、覆盖所有身份基础设施的多因素认证(MFA)、强网络分段,以及包裹这一切的强大安全运营程序。
“我说的一点都不新奇,”JP坦言,“但我们容易被技术的飞速发展分散注意力。我们当然想尽一切办法用Agent帮安全团队应对增长的工作量,但像端点防护这样的基本功,今天比以往任何时候都更重要。”这或许是整场对话最值得安全从业者反复咀嚼的一句话。
背景补充
**开放权重模型(Open Weight Models)**指权重参数公开发布、允许任何人下载并本地运行的AI模型,如Meta的LLaMA系列。与完全闭源的商业API模型不同,开放权重模型可在无网络、无审计的环境中运行,攻击者可对其进行微调或去除安全限制("越狱"),低成本地生成钓鱼内容、漏洞利用代码或社会工程脚本。这也是JP强调"攻击能力向开放权重模型渗透"危险性的核心原因:先进攻击能力不再仅存在于受访问控制约束的闭源API中,而是逐渐成为人人可获取的基础设施,大幅降低了中低技能攻击者发动复杂攻击的门槛。
相关推荐
Ollama本地部署指南:零基础跑通开源大模型
Ollama本地部署教程:介绍Ollama是什么、为什么选择它,以及如何下载安装、运行开源大模型,并利用API进行个性化开发,适合零基础用户。
n8n:GitHub 187K星的开源自动化神器,把重复工作变工作流
n8n 是一款 GitHub 187K 星的开源可视化工作流自动化引擎,支持 400+ 节点、Webhook/定时/轮询触发,可自托管保障数据安全,还能接入 AI Agent 打造 AI 工作流。本文介绍其核心概念、典型场景与避坑指南。
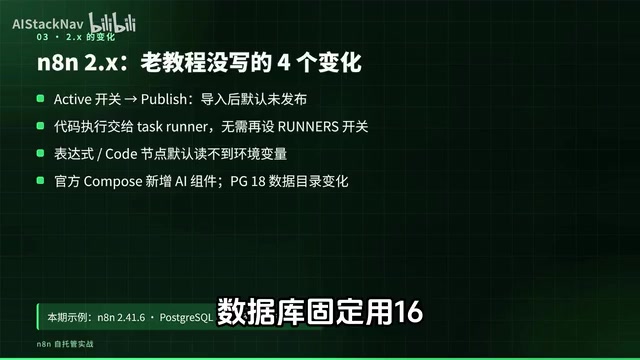
n8n自托管实战:Docker+PostgreSQL+Caddy部署指南
手把手教你用 Docker Compose 部署 n8n 自托管实例,搭配 PostgreSQL 和 Caddy 自动 HTTPS,含环境变量避坑、网站巡检飞书告警流程、备份升级回滚要点。