Subagents被认为有害:AI智能体架构的反思
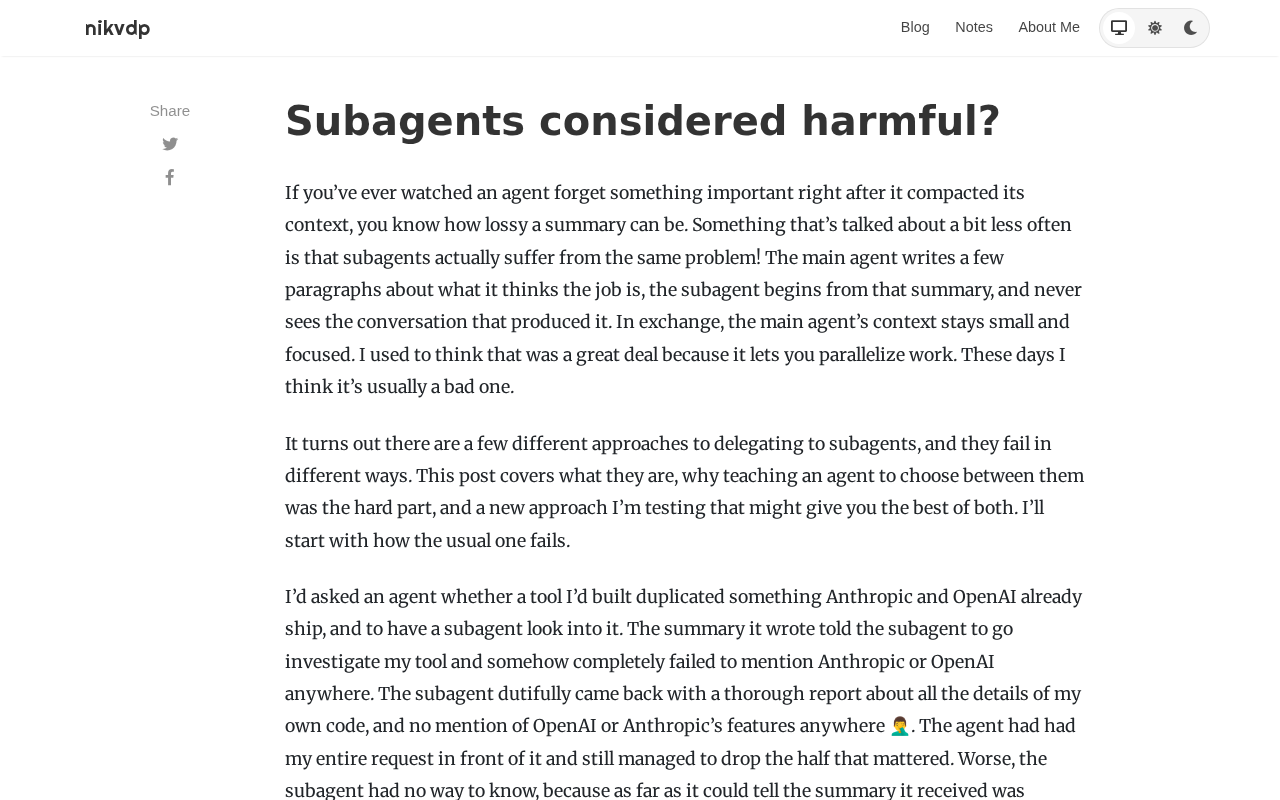
子智能体架构存在上下文损耗、调试困难与成本增加等隐患,应谨慎使用而非盲目堆叠。
本文围绕 Hacker News 上一则标题为「Subagents Considered Harmful」的讨论,分析子智能体(Subagent)架构在 AI 智能体系统中的利弊。文章指出,子智能体虽能实现模块化与并行化,但存在上下文传递损耗、调试可观测性变差、延迟与 token 成本增加以及协调失败等四类风险。同时,子智能体在工具隔离、上下文窗口管理和专业化提示等场景下具有明确价值。作者建议开发者从单智能体加工具调用的简单设计起步,通过度量任务成功率、延迟和成本来决定是否引入子智能体,并警惕框架厂商将多智能体作为卖点的推销倾向。核心结论是:架构复杂度应与任务复杂度匹配,理性度量优于盲目跟风。
引言:一个引发讨论的标题
近日在Hacker News上出现了一个仅获得5个点的帖子,标题为“Subagents Conwidered Harmful”(注意原文中的拼写错误)。尽管热度不高,但这个标题本身折射出AI智能体(Agent)领域一个值得深入探讨的争议:多智能体(Multi-Agent)与子智能体(Subagent)架构是否真的如许多框架所宣扬的那样有效?
由于原帖内容极为简短且没有评论,本文无法复述具体论点,但可以结合当前AI智能体开发的普遍实践,对这一主题进行有依据的分析。
什么是Subagent架构?
在AI智能体系统中,Subagent通常指由主智能体(Orchestrator/Manager)派生出的小型智能体,每个子智能体负责特定任务,比如搜索、代码执行、文件操作或子问题求解。主智能体负责规划、分配任务并整合结果。
这种架构的吸引力在于模块化和并行化:复杂任务被拆解,子智能体可以专注于窄领域,理论上能提升准确率和效率。许多开源智能体框架都内置了对多智能体协作的支持。
Orchestrator-Worker 模式是多智能体系统中最常见的协作范式之一,其核心思想源自分布式系统中的主从架构。在 AI 智能体语境下,Orchestrator(编排者)通常是一个具备规划能力的 LLM,负责将用户请求分解为子任务、分配给 Worker(子智能体)、并汇总结果。这种模式与 ReAct(Reasoning + Acting) 单智能体循环形成对比:ReAct 智能体在单一上下文中交替进行推理与工具调用,而 Orchestrator-Worker 则将推理与执行分离到不同角色。值得注意的是,Anthropic 在 2024 年提出的 「构建高效智能体」 指南中明确建议:优先使用单智能体加工具的组合,仅在任务可清晰并行化时才引入多智能体编排,因为多智能体系统的 token 消耗通常是单智能体的数倍。这为理解后文关于成本与协调失败的讨论提供了行业背景。
为什么有人会说“Subagents被认为有害”?
1. 上下文与状态传递的损耗
子智能体与主智能体之间的通信需要传递上下文。每一次任务委派都意味着信息被压缩、摘要或重新表述,容易丢失关键细节。对于需要长链条推理的任务,这种损耗会累积,导致最终结果偏离预期。
上下文窗口(Context Window) 是 LLM 单次调用能处理的最大 token 数量,当前主流模型通常在 128K 至 200K token 之间。在多智能体系统中,每次任务委派都需要将主智能体的部分上下文通过提示词传递给子智能体,而子智能体的输出又需要被压缩后回传给主智能体。这一过程本质上是一种 有损压缩:LLM 在摘要和重述信息时可能遗漏或扭曲关键细节,尤其在长链条推理中,误差会逐级放大。研究者将这种现象类比为分布式系统中的 「遥测丢失」 问题。此外,子智能体的独立上下文虽然避免了主上下文被淹没,但也意味着它无法访问主智能体已积累的全部对话历史,形成信息孤岛,这正是状态传递损耗的根本来源。
2. 调试与可观测性变差
当系统由多个智能体组成时,错误可能发生在任意一个环节。定位问题需要追踪跨智能体的调用链,日志和状态的复杂度显著上升。对于生产环境,这大大增加了维护成本。
3. 延迟与成本增加
每个子智能体都是一次独立的模型调用(或多次调用)。并行化可以缩短墙钟时间,但总体token消耗和API成本通常高于单智能体方案。如果任务本身并不需要并行,子智能体带来的开销就缺乏回报。
Token 消耗是衡量 LLM 应用成本的核心指标,按输入和输出 token 分别计费。在多智能体架构中,成本增加不仅来自子智能体本身的调用,还来自 编排开销:主智能体需要额外的 token 来生成任务分解、撰写子智能体提示、解析子智能体返回结果并整合。研究表明,一个包含 3 个子智能体的简单任务,其总 token 消耗可能达到单智能体方案的 3 至 5 倍。墙钟时间(Wall-clock Time) 方面,并行子智能体确实可以缩短总耗时,但主智能体的串行规划与结果合并阶段无法并行,且子智能体之间的依赖关系常导致实际并行度低于理论值。因此,是否采用子智能体应基于任务的可并行性和 token 预算综合判断,而非默认认为并行即高效。
4. 协调失败模式
主智能体可能错误地拆解任务、重复派发、或无法正确合并子结果。这些协调层面的失败模式在单智能体设计中并不存在,却会在多智能体系统中引入新的不确定性。
反对声音:Subagent并非一无是处
补充一点,“有害”是一个强烈的判断。在特定场景下,子智能体架构有明确价值:
- 工具隔离:将高风险操作(如代码执行、网络请求)限制在子智能体中,主智能体只处理规划,可提升安全性。
- 上下文窗口管理:子智能体可以拥有独立的上下文,避免主智能体上下文被大量中间结果淹没。
- 专业化提示:不同子智能体可以使用针对窄任务的系统提示,减少提示工程复杂度。
因此,更准确的说法或许是:子智能体架构在缺乏明确收益场景时被过度使用,而非架构本身有害。
工具隔离(Tool Isolation) 是一种安全设计模式,其思想类似于操作系统中的 沙箱(Sandbox) 机制。在智能体系统中,某些工具(如代码执行、文件写入、网络请求)具有较高的副作用风险,若由主智能体直接调用,一旦规划出错可能造成不可逆损害。将这类工具封装在专用子智能体中,可以限制其权限范围,并通过子智能体的输入输出接口进行审计。上下文窗口管理 则借鉴了软件工程中的 关注点分离 原则:主智能体只保留高层规划和最终结论,中间过程(如搜索结果、代码草稿)留在子智能体上下文中,避免主上下文被无关信息污染。这两点说明,子智能体架构的价值不在于「更多智能体」,而在于其提供的 边界与隔离 能力,这与微服务架构中通过服务边界控制故障域的思路一脉相承。
对开发者的启示
对于正在构建AI智能体应用的开发者,以下几点值得考虑:
- 从单智能体开始:除非任务确实需要并行或工具隔离,否则优先采用单智能体加工具调用的简单设计。
- 度量再优化:在引入子智能体前后,对比任务成功率、延迟和成本,用数据决定是否保留该架构。
- 重视可观测性:如果采用多智能体,确保有完整的调用链追踪和中间状态记录。
- 警惕框架推销:许多框架将多智能体作为卖点,但架构选择应服务于具体问题,而非追逐潮流。
结语
“Subagents Conwidered Harmful”这个帖子虽然信息量有限,但它提出的质疑值得AI工程社区认真对待。智能体架构的复杂度应当与任务复杂度匹配,盲目堆叠子智能体可能带来隐性成本。理性的做法是保持怀疑、持续度量,并根据实际场景做出取舍。
注:本文基于Hacker News帖子标题及AI智能体领域的通用实践进行分析,原帖未提供详细论证,读者可关注该讨论的后续发展。
相关推荐
美国新车均价突破5.1万美元:AI与软件定义汽车如何推高成本
美国新车平均价格突破5.1万美元创历史新高。本文从软件定义汽车、中央计算架构、辅助驾驶传感器预埋与车端AI推理成本角度,分析AI与软件如何推高整车售价,以及这一趋势对消费者和厂商的影响。
Anthropic无预警移除Claude Code功能,开发者社区不满
Anthropic无预警移除Claude Code功能引发开发者不满。本文分析事件经过、开发者敏感原因及对AI编程工具生态的启示,探讨厂商如何平衡迭代与用户信任。
MAFM:流匹配生成中的物理约束新解法
MAFM提出用连续几何动力学替代离散校正,在流匹配生成中实现物理约束满足。本文解析其切向/法向运动解耦机制、理论保证与实验表现,并讨论局限与展望。