VibeDefend:一行命令为AI编程工具加装安全护栏
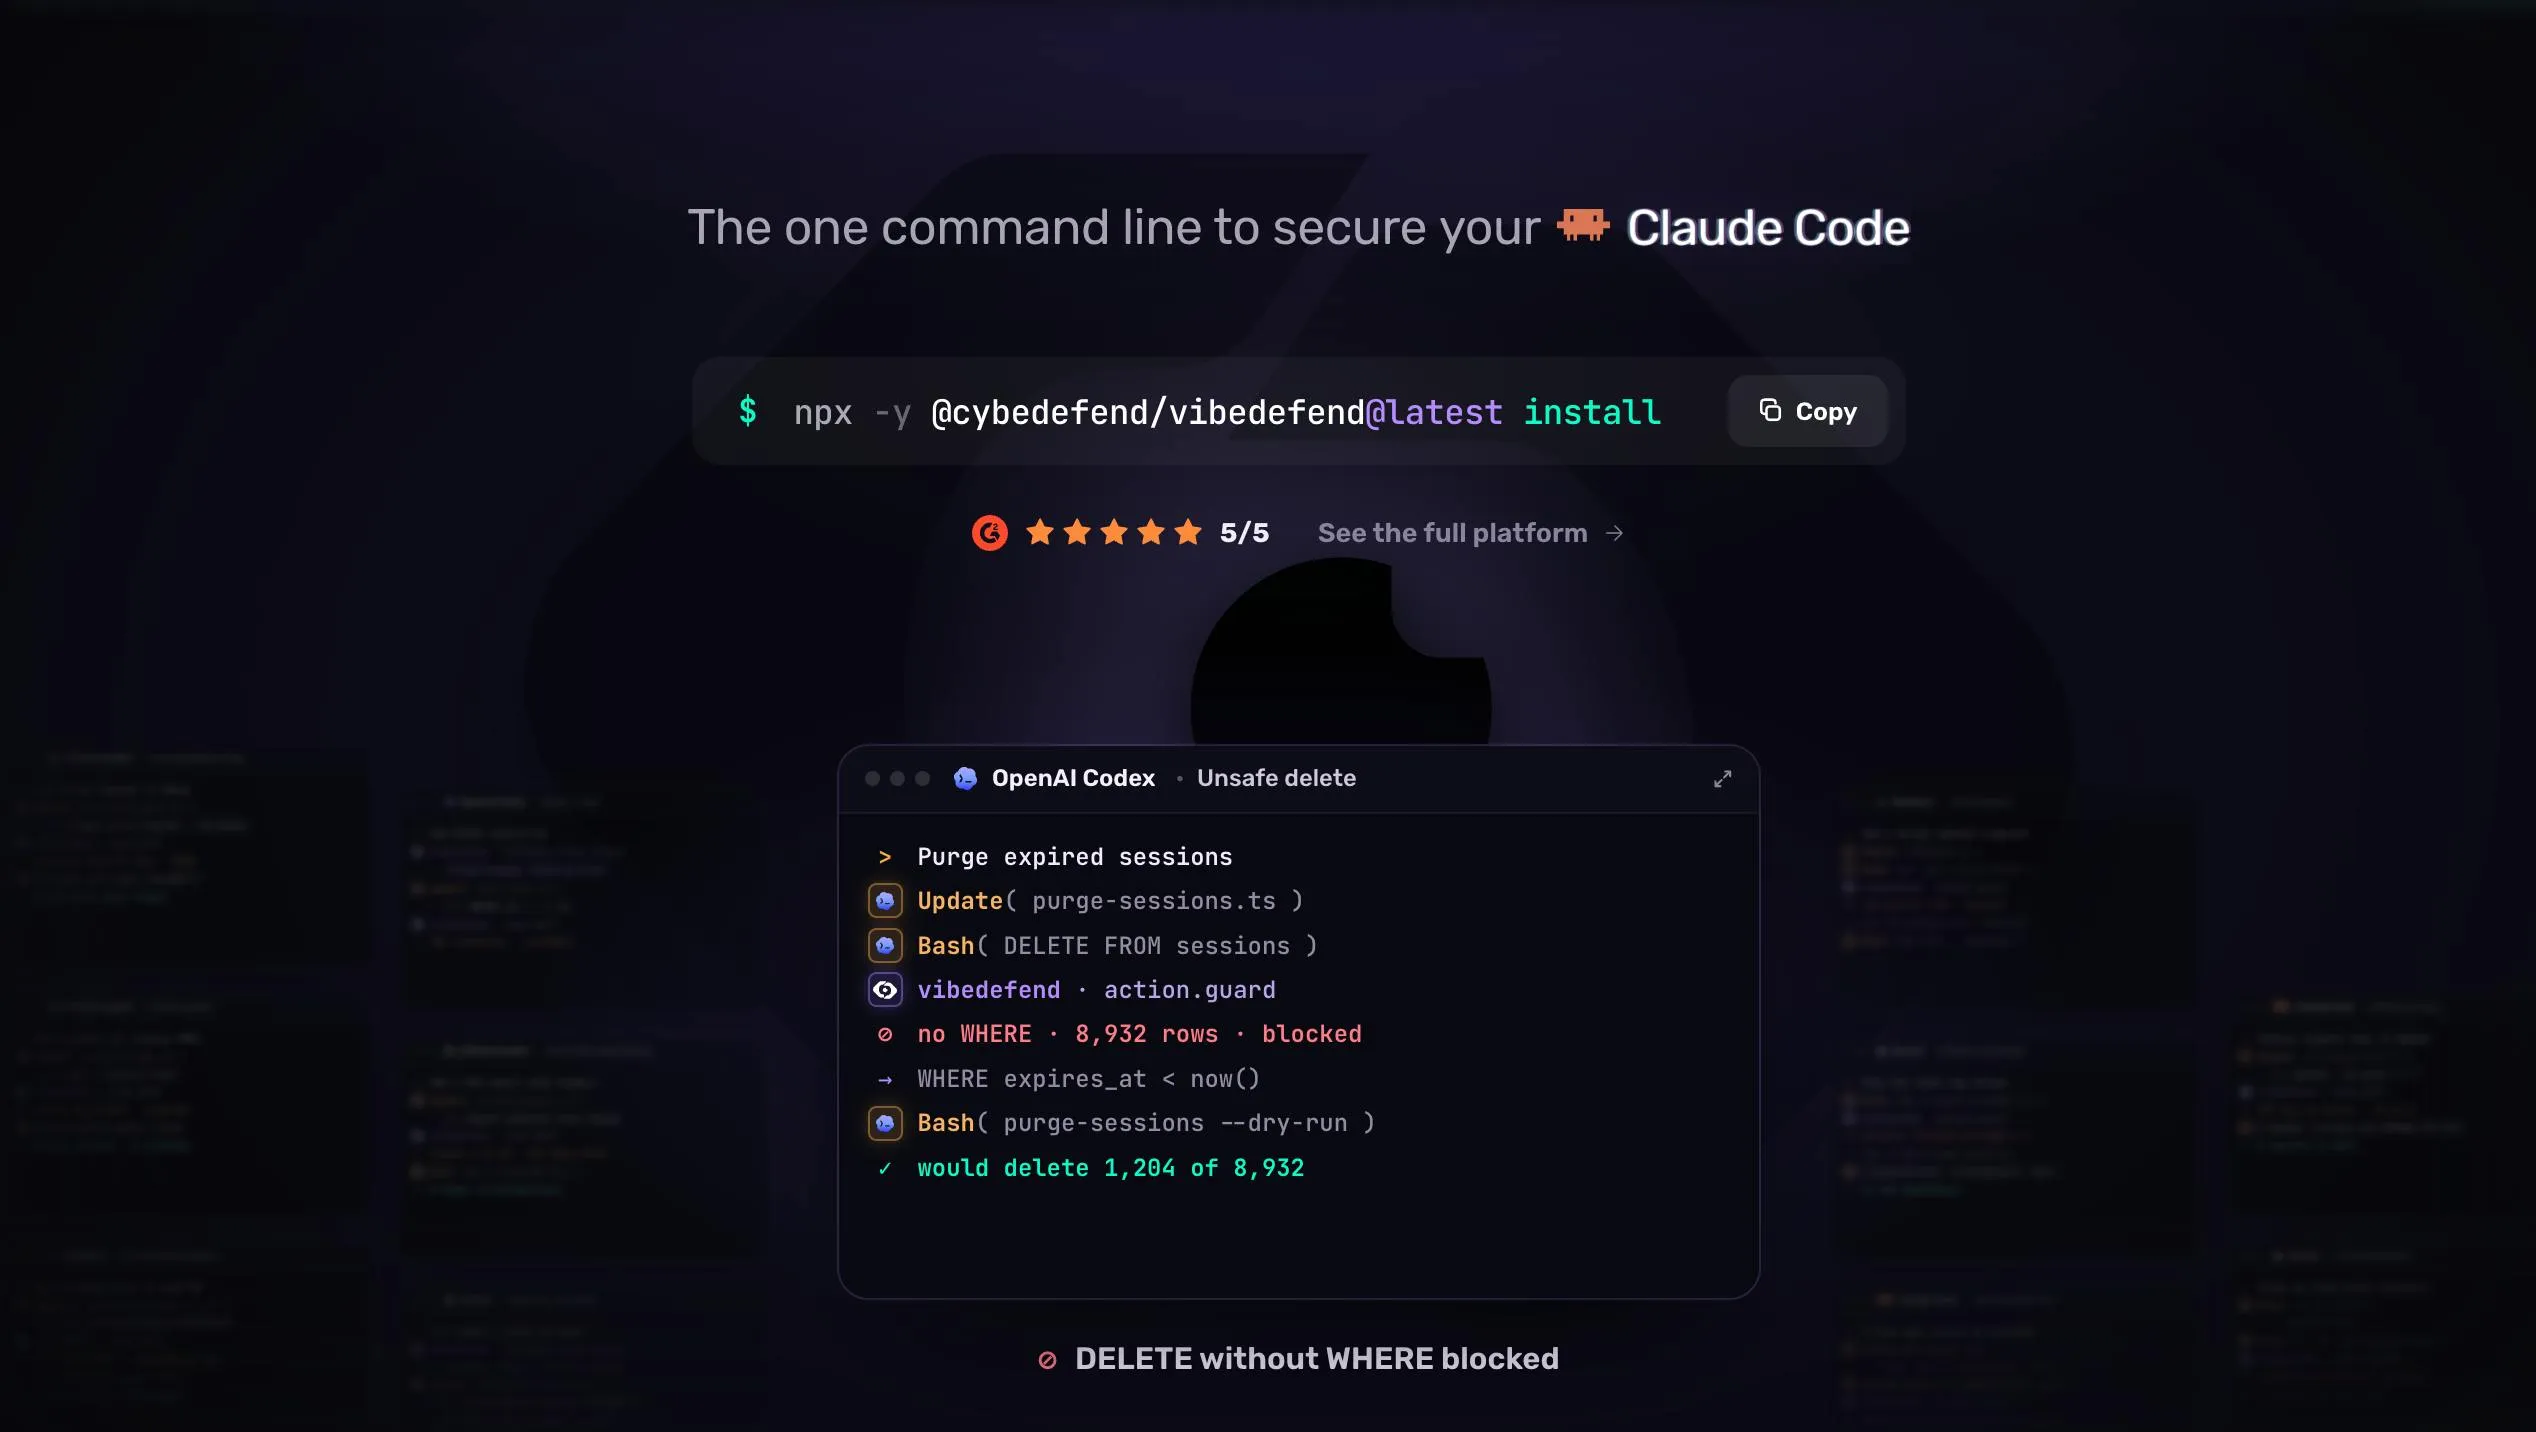
VibeDefend 将安全规则注入AI编程代理上下文,在代码写入前实时拦截漏洞与危险操作。
VibeDefend 是 CybeDefend 针对 AI 辅助编程场景推出的实时安全工具,支持一行命令接入 Cursor、Claude Code、Windsurf 等主流 AI 编程代理。与传统提交后扫描不同,它将安全防护前移至代码生成时刻:一方面实时扫描每一处代码 diff,另一方面在 `rm -rf`、`sudo`、读取密钥文件等高危操作执行前主动拦截。其核心机制是将业务规则与安全规则同时注入 AI 代理的上下文,引导模型在生成代码时就带着约束思考,而非事后纠错。产品提供免费套餐且无需信用卡,在 Product Hunt 上线后获 157 票,定位于"Vibe Coding"时代开发者安全底线的标配工具。
AI编程助手正在重塑开发者的日常工作流,Cursor、Claude Code、Windsurf、Copilot 等工具让代码生成变得前所未有的高效。但效率的另一面是风险:当AI代理能够自主编写、执行命令时,谁来确保它不会误删文件、泄露密钥或执行危险操作?CybeDefend 推出的 VibeDefend 试图用一行命令回答这个问题。
一行命令接管AI编程的安全防线
VibeDefend 的核心卖点极其直接——通过单条命令安装到你的AI编程代理上,支持 Claude Code、Cursor、Windsurf、Copilot、Codex 等主流工具。安装完成后,AI代理在生成代码时会同时参考两类规则:一类是从你的代码仓库中挖掘出的业务规则(business rules),另一类是预设的安全规则(security rules)。
这种设计的巧妙之处在于把安全约束直接注入到AI的上下文中,而不是作为事后补救。产品在 Product Hunt 上线后获得 157 票、34 条评论,排在当日第四位,被归类到 Developer Tools、Security 和 Vibe coding 三个标签下。
从“提交后扫描”到“落笔前拦截”
VibeDefend 与传统安全扫描器最本质的区别在于时机。官方描述中有一句点睛之言:“Scanners check code after the commit, this runs before the line is written.”(扫描器在提交后检查代码,而这个工具在代码行被写下之前就介入。)
具体来说,它有两层防护机制:
实时 Diff 扫描
当文件还处于打开状态时,VibeDefend 就会扫描每一处代码变更(diff)。这意味着安全问题在开发者尚未提交、甚至尚未离开当前文件时就能被发现,大幅缩短了漏洞从产生到被发现的窗口期。
危险操作守卫
更引人注目的是它的“守卫”(guard)功能。当AI代理试图执行 rm -rf、sudo 或读取密钥文件等高危操作时,守卫会在命令真正运行之前将其拦截。对于赋予AI代理较高自主权的开发者而言,这层拦截提供了一道关键的兜底保障——毕竟AI的判断并非总是可靠。
AI编程代理执行危险操作的风险并非假设性场景。主流代理框架(如 Claude Code、Devin、OpenAI Codex CLI)都支持在本地终端直接执行 shell 命令,这是其"自主完成任务"能力的核心来源,但也意味着一条错误的指令可能导致文件系统破坏或环境变量泄露。rm -rf 递归删除、sudo 提权、以及读取 .env、~/.ssh 等目录下的密钥文件,是典型的高风险操作类别。在没有拦截层的情况下,这些命令一旦被AI代理以"效率最优"的逻辑生成并执行,后果往往不可逆。业界已有若干案例记录了AI代理在自动化任务中误删项目文件或将 API 密钥写入版本控制的事故,这也是"最小权限原则"在AI代理场景下重新被强调的背景。
为什么“Vibe Coding”需要专门的安全工具
“Vibe coding”这个近来流行的概念,指的是开发者更多依赖直觉和AI辅助、快速迭代的编程方式。这种模式提升了产出速度,却也带来了新的安全盲区:AI生成的代码可能包含隐蔽的漏洞,自主执行的命令可能造成不可逆的破坏,而传统的CI/CD阶段扫描往往为时已晚。
VibeDefend 的思路是把安全左移到极致——不是移到CI流水线,而是移到AI落笔的那一刻。把业务规则和安全规则同时喂给AI代理,本质上是在引导AI“带着约束思考”,而非放任它自由发挥后再纠错。
上手门槛与定价
产品提供免费套餐(Free plan),且无需绑定信用卡即可试用,这降低了个人开发者和小团队的尝试成本。对于已经在使用 Cursor 或 Claude Code 的用户来说,一行命令的安装方式几乎没有迁移负担。
从产品定位看,VibeDefend 瞄准的是一个正在快速扩大的需求:随着越来越多团队将AI编程代理引入生产环境,如何在享受效率红利的同时守住安全底线,成为绕不开的课题。CybeDefend 选择在这个交叉点切入,时机上颇具眼光。
小结
VibeDefend 代表了AI安全工具的一种新形态——不再是独立于开发流程之外的扫描器,而是深度嵌入AI代理工作流的实时护栏。它的价值主张清晰:在代码被写下之前拦截风险,在危险命令执行之前叫停。对于拥抱AI编程但又担心失控的开发者,这类工具或将成为标配。当然,实际效果还需在真实项目中检验,尤其是规则挖掘的准确性和拦截的误报率。
背景补充
"Vibe coding"一词由 Andrej Karpathy 于2025年初提出,描述一种高度依赖大型语言模型(LLM)辅助、开发者几乎不逐行审查代码、而是通过自然语言描述意图来驱动代码生成的编程范式。在这种模式下,开发者扮演的角色更接近"需求描述者"而非"代码撰写者",AI代理则负责补全、重构乃至自主执行终端命令。这带来了传统安全模型未曾设想的攻击面:AI可能在开发者不注意时引入依赖漏洞、硬编码凭证,或通过链式工具调用(tool chaining)触发高权限操作。此外,LLM本身存在"幻觉"(hallucination)风险,可能自信地生成看似合理却存在逻辑缺陷的安全敏感代码,而开发者在"跟着感觉走"的状态下往往缺乏足够的审查动力,使漏洞更容易悄然滑入生产环境。
传统的代码安全扫描工具(如 Snyk、SonarQube、Semgrep)通常集成在 CI/CD 流水线中,在开发者提交代码(commit)甚至发起合并请求(Pull Request)之后才触发检测。这种"左移(shift-left)"策略相比上线后扫描已是进步,但在AI代理高速生成代码的场景下仍显滞后——AI可能在几秒内生成数百行代码并执行副作用,等到CI阶段才发现问题,返工成本极高。更关键的是,某些操作(如执行破坏性 shell 命令)在代码提交之前就已造成损害,CI扫描对此无能为力。VibeDefend 将防护时机前移至"代码生成阶段",本质上是把安全规则作为 AI 推理时的上下文约束(context constraint),属于"预防式安全"而非"检测式安全"的范畴。
相关推荐

Reddit帖子被删引发AI内容审核争议
Reddit一则帖子被平台以违反内容政策为由删除,页面仅显示移除提示。事件折射出AI内容审核系统在透明度、误判风险和申诉机制方面的普遍困境,值得内容平台与创作者关注。

DSH+Ollama本地部署大模型实战:免费对话大肥鱼
B站UP主实测DSH+Ollama本地部署大模型全流程:从Ollama安装、迅雷加速下载、魔搭GGUF模型导入,到DSH自定义API地址配置,并对比千问3.5 4B、8B、Gemma等模型在8G显存下的表现,给出本地部署与API调用的选择建议。

899元Mac Mini实测:能替代200美元AI订阅吗?
实测M4 Mac mini能否替代200美元AI订阅:16GB内存装不下大模型,速度与质量均有差距,但隐私、无上限和近零运行成本让它成为常驻智能体的理想宿主。附各配置选购建议与省钱策略。