B2B SaaS添加SSO完整指南:WorkOS AuthKit实战与避坑策略

B2B SaaS添加SSO完整指南:WorkOS AuthKit实战与避坑策略
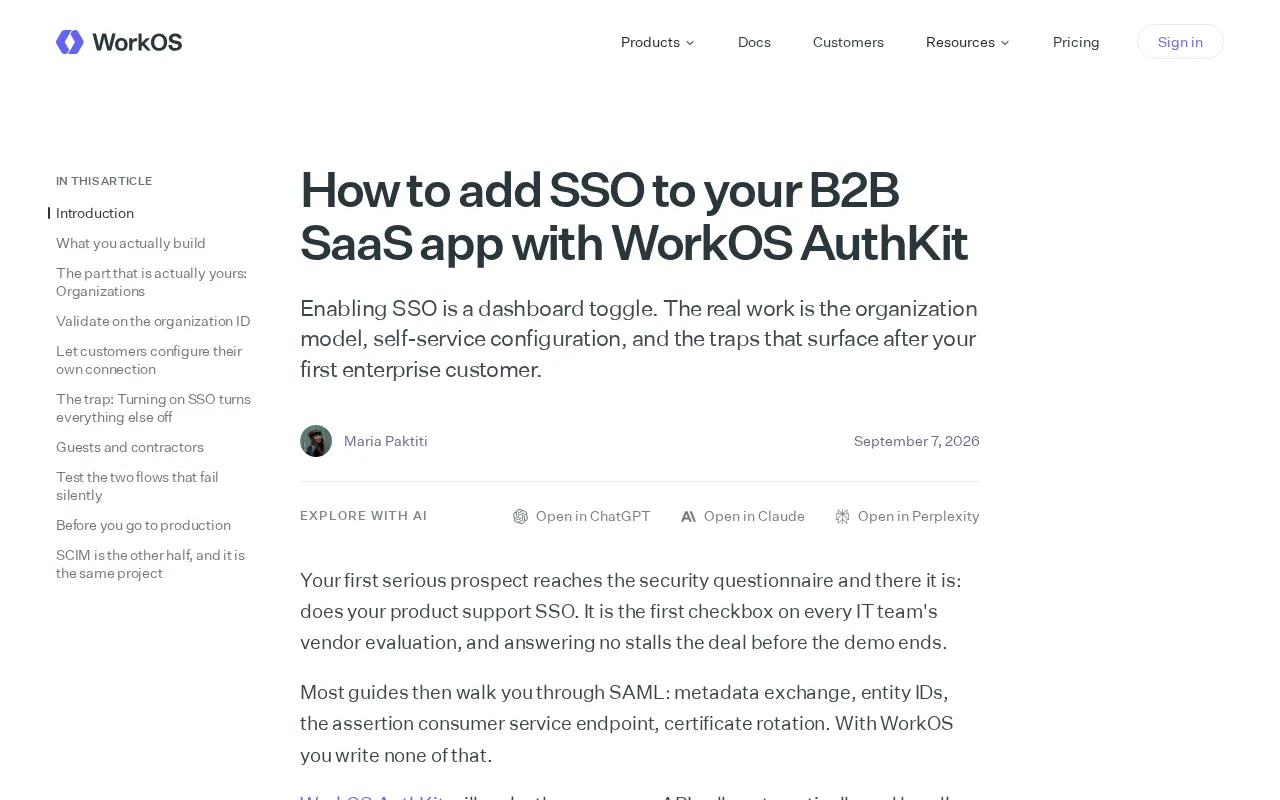
单点登录(SSO)已成为企业级SaaS产品的标配功能。然而许多开发者在实际落地时会发现,真正的挑战并非技术集成本身,而是围绕SSO构建的整套组织架构、自助配置系统,以及首个企业客户上线后暴露出的各种隐藏问题。
SSO技术基础与企业需求背景
单点登录(Single Sign-On, SSO)是一种身份认证机制,允许用户使用一组凭证访问多个应用系统。在企业环境中,SSO通常基于SAML 2.0(安全断言标记语言)或OAuth 2.0/OpenID Connect协议实现。SAML是XML基础的开放标准,主要用于企业级身份联合;OAuth 2.0则是授权框架,配合OIDC扩展实现身份认证。
身份提供商(IdP)负责验证用户身份并向服务提供商(SP)发送断言,SP信任IdP的断言后允许用户访问。这种信任关系通过数字签名和加密元数据建立,需要双方交换证书和配置端点URL。对于企业客户而言,SSO不仅提升了用户体验(员工无需记忆多套密码),更重要的是集中化了身份管理和安全控制,满足了合规与审计要求。
SAML 2.0与OIDC的工程差异
在实际集成过程中,理解两种主流协议的工程差异至关重要。SAML 2.0基于XML格式传输断言,使用HTTP Redirect和HTTP POST两种绑定方式。其认证流程分为SP-Initiated(用户从应用端发起)和IdP-Initiated(用户从身份提供商发起)两种模式,前者更为安全,因为包含防重放攻击的InResponseTo校验。SAML断言包含Authentication Statement、Attribute Statement和Authorization Decision Statement三部分,通过XML签名(XMLDSig)确保完整性。
而OIDC建立在OAuth 2.0之上,使用JSON格式的ID Token(JWT)传递身份信息,体积更小、解析更快。OIDC的Discovery机制(.well-known/openid-configuration端点)使得客户端可以自动获取提供商配置,大幅降低了集成复杂度。在实际工程选择中,面向大型传统企业客户(金融、医疗、政府)时SAML仍是刚需,而面向技术型公司时OIDC更受欢迎。这种协议碎片化正是SSO集成复杂性的根源之一。
SSO集成的表象与实质:技术对接只是冰山一角
技术集成只是开始
表面上看,启用SSO功能似乎只需在控制面板上切换一个开关。WorkOS AuthKit等现代身份验证工具确实简化了SAML、OAuth等协议的对接过程,但这种简化只解决了冰山一角——底层的技术握手。
真正的工程挑战在于:如何设计一个灵活的组织模型(Organization Model),让不同企业客户能够独立管理其成员、权限和SSO配置?如何提供直观的自助配置界面,减少人工支持成本?这些架构决策将直接影响产品的可扩展性和运维负担。
组织模型:多租户SSO架构的核心
多租户(Multi-tenancy)是SaaS架构的核心设计模式,指单一应用实例服务于多个客户组织(租户)。在数据层面,主要有三种隔离模式:共享数据库共享Schema(通过tenant_id区分)、共享数据库独立Schema、以及完全独立数据库。SSO场景中的组织模型通常采用第一种方式,每个Organization记录关联独立的SSO配置、成员列表和权限策略。
在多租户SaaS架构中,组织(Organization)是SSO的载体。每个企业客户对应一个组织实体,该实体需要关联以下核心要素:
- 身份提供商配置:SAML元数据、OAuth客户端凭证等
- 成员关系映射:SSO登录后的用户如何关联到现有账户
- 权限边界:组织内的角色、资源访问控制
- 计费与席位管理:企业套餐的用户配额跟踪
多租户数据隔离的安全边界
这种架构需要在应用层严格实施租户隔离,防止跨组织数据泄露。在共享数据库架构中,tenant_id列是最基本的隔离手段,但仅靠应用层WHERE条件过滤存在风险——一个遗漏的过滤条件就可能导致跨租户数据泄露。成熟的实现通常采用行级安全策略(Row-Level Security, RLS),在数据库层面强制隔离。PostgreSQL原生支持RLS,可以通过SET app.current_tenant设置会话变量,使得每个查询自动附加租户过滤条件。
此外,API网关层应从JWT或Session中提取组织标识并注入请求上下文,确保整个请求链路中租户身份不可被客户端篡改。在SSO场景中,这尤为重要——SSO回调URL中的state参数必须绑定到特定组织,防止攻击者通过伪造回调将用户关联到错误的租户。同时要考虑性能隔离(避免单个组织的高负载影响其他租户)和计费隔离(按组织统计使用量)。缺乏清晰的组织模型,SSO功能将沦为"技术演示",无法真正服务于企业客户的实际需求。
SSO自助配置:从手动对接到产品化的关键一步
为什么自助配置不可或缺
早期B2B产品常采用"白手套服务"模式——由销售或技术支持团队手动为每个客户配置SSO。这种方式在客户量较少时尚可维持,但随着规模增长会迅速成为瓶颈。每次配置需要经历:
- 客户提供IdP元数据或配置信息
- 技术团队在后台手动录入
- 双方反复测试验证
- 客户IT团队独立变更时需再次介入
自助配置将这一流程产品化,让客户IT管理员在你的应用内独立完成所有步骤,极大降低了运维成本。这对于希望扩展企业客户基础的SaaS产品至关重要。
构建自助配置系统的关键要素
一个合格的SSO自助配置系统应包含以下能力:
- 向导式界面:逐步引导用户填写ACS URL、Entity ID等技术参数
- 实时验证:提交配置后立即测试连通性,给出明确的错误提示
- 属性映射工具:让客户定义如何将IdP返回的属性(email、groups等)映射到应用内的字段
- 测试账户机制:允许管理员在不影响生产环境的情况下测试SSO流程
WorkOS AuthKit提供了预构建的管理界面组件,可以快速实现上述功能。不过开发者仍需考虑如何将其无缝融入自己的产品体验中,确保界面语言、品牌风格和用户流程的一致性。
首个企业客户上线后的三大隐藏陷阱
陷阱一:JIT Provisioning的意外复杂性
Just-in-Time Provisioning是SSO场景中的自动账户创建机制。传统流程要求管理员预先在应用中创建用户账户,用户才能通过SSO登录。JIT改变了这一模式:当用户首次通过IdP认证后,应用根据SAML断言或OIDC ID Token中的属性(email、name、groups等)自动创建本地账户并完成登录。
Just-in-Time(JIT)用户创建看似简单:用户首次通过SSO登录时,自动在系统中创建账户。但实际落地时会遇到不少棘手场景:
- 邮箱冲突:用户此前已用该邮箱注册了个人账户,如何合并身份?
- 默认权限:新创建的用户应该拥有什么角色?谁来授权?
- 组织归属:当用户属于多个组织时,如何处理身份切换?
这些问题需要在产品设计阶段就明确策略。例如,对于邮箱冲突,可以采用自动合并(风险较高)、要求用户手动确认关联、或拒绝JIT创建并提示联系管理员等不同方案。缺乏明确的JIT策略,会导致用户困惑和支持工单激增。
陷阱二:SCIM与目录同步需求
SCIM(System for Cross-domain Identity Management)是IETF标准化的用户目录同步协议,当前版本为2.0。它定义了RESTful API规范,用于在IdP和应用之间自动化用户生命周期管理。核心资源类型包括User和Group,支持CREATE、READ、UPDATE、DELETE和SEARCH操作。
企业IdP(如Okta)通过SCIM API将员工入职、离职、部门调整等变更实时推送到SaaS应用,避免手动维护。许多企业客户期望通过SCIM自动同步员工目录。这意味着你的系统需要具备:
- 支持SCIM 2.0协议的用户/组增删改查接口
- 处理大批量同步操作的性能优化
- 应对IdP端的用户停用(Deprovisioning)事件的能力
实现SCIM需要提供/scim/v2/Users等标准端点,处理批量操作和增量同步,并正确响应409冲突、412前置条件失败等状态码。SCIM还支持自定义Schema扩展企业特有属性。第一个企业客户可能不会要求SCIM,但第二、第三个很可能会提出这个需求。提前规划API架构可以避免后期痛苦的重构。
JIT与SCIM的互补关系
值得注意的是,JIT Provisioning和SCIM解决的是同一问题的不同侧面。JIT是被动式的用户创建——只有当用户实际登录时才触发账户创建,这意味着如果一个员工从未登录过你的应用,系统中不会有该用户的记录。这对于需要提前分配资源(如预配置存储空间、分配许可证席位)的场景是不够的。SCIM则是主动式同步,IdP会在员工入职时立即推送CREATE请求,企业管理员可以在IdP控制台中批量分配应用访问权限。
更关键的是Deprovisioning场景:当员工离职时,IdP通过SCIM发送DELETE或PATCH(active=false)请求,应用应立即撤销该用户的所有活跃会话和API Token。如果仅依赖JIT而没有SCIM,离职员工的账户将成为安全盲区——虽然IdP不再为其签发断言,但如果应用存在Session持久化或API Key等非SSO认证路径,该账户可能仍然可访问。因此,对于安全要求较高的企业客户,SCIM几乎是必选项。
陷阱三:审计日志与合规要求
SOC 2(Service Organization Control 2)和ISO 27001是SaaS企业客户最常要求的安全合规认证。SOC 2由AICPA制定,评估服务组织的安全性、可用性、处理完整性、机密性和隐私性五项信托服务原则。ISO 27001是国际标准化组织发布的信息安全管理体系标准。
企业客户通常需要详细的审计日志来满足SOC 2、ISO 27001等合规要求。两者都要求建立完整的审计日志体系,记录所有安全相关事件。SSO相关的审计点包括:
- 每次登录尝试(成功/失败)及来源IP
- SSO配置的变更记录(谁在何时修改了SAML设置)
- 异常登录模式检测(如短时间内多次失败尝试)
日志需包含时间戳、用户身份、操作类型、来源IP、结果状态等要素,且保证不可篡改(通常通过写入专用日志服务或使用加密哈希链)。审计日志保留期一般要求至少1年。忽视审计日志的设计,会在安全审查阶段让团队陷入被动。
WorkOS AuthKit技术选型分析
WorkOS是专注于企业级身份认证和授权的开发者平台,成立于2020年,提供AuthKit(统一身份认证)、Directory Sync(目录同步)、Admin Portal(管理界面)等模块化产品。其核心价值主张是将复杂的企业身份基础设施抽象为简单API,让开发者无需深入SAML、SCIM等协议细节即可快速实现企业级功能。
协议抽象带来的效率提升
身份提供商(Identity Provider)市场呈现寡头竞争格局。Okta是独立IdP领域的领导者,市值超百亿美元,服务超1.7万企业客户,以强大的集成生态和开发者友好著称。Microsoft Azure AD(现更名为Entra ID)依托Office 365的庞大装机量占据最大市场份额,特别在使用微软技术栈的企业中渗透率极高。Google Workspace主攻中小企业市场,与Gmail、Drive等产品深度集成。
企业客户使用的身份提供商(IdP)五花八门:Okta、Azure AD、Google Workspace、OneLogin等。每个IdP在SAML实现上都存在细微差异,如属性命名约定、证书更新机制、错误响应格式不一致。WorkOS通过统一的API层抽象了这些差异,开发者无需为每个IdP编写单独的适配代码,这正是中间层平台的核心价值所在。
WorkOS与竞品的技术定位对比
在选择身份认证中间件时,理解市场格局有助于做出更明智的决策。Auth0(被Okta以65亿美元收购)面向更广泛的身份认证场景,包括B2C消费者认证,功能全面但企业级SSO配置相对复杂。Clerk专注于开发者体验,提供精美的预构建UI组件,但其企业SSO功能相对较新。Stytch从无密码认证起步,逐步扩展到B2B SSO领域。
相比之下,WorkOS从创立之初就聚焦于B2B企业级场景,其API设计围绕Organization-Connection模型展开,天然适配多租户架构。WorkOS的关键差异化在于其Admin Portal——一个白标的管理界面,企业客户的IT管理员可以直接在其中完成SSO配置,无需SaaS产品方介入。这种设计将自助配置能力作为产品核心而非附加功能,体现了对B2B SaaS实际需求的深入理解。
开箱即用的管理界面
AuthKit提供嵌入式Admin Portal,企业管理员可以在其中配置SSO、管理成员、查看审计日志。这省去了从零开发管理界面的大量工作。产品采用usage-based定价,按月活跃用户或API调用量计费,目标客户是需要服务企业客户的B2B SaaS产品。预构建的界面组件遵循企业级设计标准,减少了UI/UX投入。
持续的协议维护保障
OAuth 2.1、OIDC、SAML 2.0的规范在持续演进,各家IdP的实现也在不断更新。例如,安全最佳实践会推荐弃用某些加密算法,或IdP可能调整元数据格式。使用WorkOS意味着将协议维护工作交给专业团队负责,有效减少长期技术债务。这对于核心团队规模有限的创业公司尤其重要。
SSO实施的分阶段推进策略
四阶段落地路径
- 第一阶段:集成基础SSO功能,支持主流IdP(Okta、Azure AD)
- 第二阶段:构建自助配置界面,减少人工介入
- 第三阶段:添加SCIM支持,实现目录同步
- 第四阶段:完善审计日志和高级安全功能
避免一开始就追求"完美"的SSO实现,优先满足前几个企业客户的核心需求,再逐步迭代。这种渐进式方法可以更快获得市场反馈,避免过度工程化。每个阶段都应有明确的成功指标,如第一阶段的目标可能是完成2-3个试点客户的SSO配置。
与销售团队的协同对齐
SSO不仅是技术功能,也是销售卖点。与销售团队需要明确以下问题:
- 哪些套餐包含SSO功能?
- SSO是否作为附加收费项?
- 承诺给客户的交付周期是多久?
SSO定价的行业争议
SSO功能的定价在B2B SaaS行业中一直是热议话题。许多SaaS产品将SSO锁定在最高价格套餐中,价格通常是标准套餐的3-5倍,这被业界戏称为"SSO Tax"(SSO税)。sso.tax网站列出了数百个收取高额SSO附加费的产品。批评者认为,SSO本质上是安全功能而非高级功能,将其设为高价附加项实际上是在惩罚注重安全的企业客户,鼓励用户继续使用不安全的密码认证。支持者则指出,SSO客户通常是大型企业,其支持成本、合规要求和定制需求远高于中小客户,差异化定价反映了真实的服务成本。近年来,越来越多的SaaS产品开始将基础SSO下放到中级套餐,仅对SCIM、高级审计日志等功能收取溢价,作为更平衡的定价策略。
技术能力与销售承诺的错配,会导致客户流失或团队内部矛盾。建议建立产品与销售的定期同步机制,确保销售材料中的功能描述与实际技术能力相符。例如,如果SCIM功能尚在开发中,销售不应承诺"即刻可用",而应标注为"路线图功能"。
配置文档与客户支持
为客户IT团队准备详尽的配置文档至关重要:
- 各主流IdP(Okta、Azure AD、Google Workspace)的配置截图指南
- 常见错误码及对应解决方案
- 测试SSO配置的完整Checklist
优质的文档能显著减少支持工单数量,直接提升客户满意度。文档应包含不同技术水平读者的内容:快速入门指南面向经验丰富的IT管理员,详细故障排查章节则帮助首次配置SSO的用户。建议在文档中嵌入交互式元素,如配置参数自动生成器。
总结
为B2B SaaS添加SSO功能,远不止集成一个身份验证库那么简单。真正的挑战在于构建健壮的组织模型、提供流畅的自助配置体验,以及应对企业客户上线后涌现的各种边缘场景。WorkOS AuthKit等现代工具可以加速技术集成环节,但架构设计、产品体验和运维策略仍需开发团队深思熟虑。
提前规划SSO的完整生命周期管理,将帮助你的产品在企业市场中建立竞争优势,同时避免技术债务的累积。SSO不是一次性项目,而是需要持续投入的产品能力。从第一个企业客户的手动配置,到完全自动化的目录同步和审计体系,这一演进路径需要产品、工程和客户成功团队的紧密协作。
核心要点
- SSO集成的真正挑战在于组织架构设计和自助配置系统,而非单纯的协议对接
- 多租户SaaS需要清晰的组织模型来承载独立的SSO配置、成员管理和权限边界
- JIT Provisioning、SCIM目录同步和审计日志是企业客户上线后常见的三大隐藏需求
- JIT与SCIM互为补充:JIT解决被动式用户创建,SCIM解决主动式生命周期管理,两者结合才能覆盖完整的用户管理场景
- WorkOS AuthKit通过协议抽象和预构建组件显著降低了SSO集成的技术门槛
- 采用分阶段实施策略,优先满足核心需求,避免过度工程化
- 产品与销售团队需要就功能范围、定价模式和交付时间线保持一致,警惕"SSO Tax"定价陷阱
- 多租户场景下的数据隔离需要在数据库层面(RLS)和应用层面双重保障,SSO回调参数的安全校验是关键防线
- 详尽的配置文档和主动的客户支持是降低运维成本的关键
相关推荐

9家AI订阅套餐积分换算:每亿Token真实成本揭秘
B站UP主实测火山、阿里、腾讯、百度、智谱、小米、MiniMax等9家AI订阅套餐,统一换算每亿Token真实成本,拆解固定额度与三档系数两类计费逻辑,揭示缓存、时段折扣和窗口限额对实际额度的影响。

Vibe Coding入门:用意图表达代替手写代码
Vibe Coding 是什么?B站137集实战课程给出定义:核心不是写代码而是表达意图。本文解析 Vibe Coding 的生产力逻辑、适合人群与入门预期,帮助零基础者判断是否值得投入学习。
LangChain入门指南:从LangGraph到Deep Agents的智能体开发路线
理清LangChain、LangGraph和Deep Agents的封装关系,掌握智能体开发框架的学习路线与选型逻辑,适合大模型开发入门者参考。