AI Agent自动化挖漏洞全流程:从环境搭建到报告生成

AI Agent重构漏洞挖掘流程,但人的决策与验证仍是最终关卡。
文章对比了传统漏洞挖掘与引入AI Agent后的流程差异。传统方法依赖人工完成站点摸底、抓包分析与漏洞验证,效率与个人经验强相关,新手入门需三到六个月。AI Agent介入后,信息收集变为结构化资产盘点,智能分析可过滤海量扫描误报、聚焦高危漏洞,报告四要素也可由Agent生成初稿并调用工具执行命令。但验证环节仍由人主导,漏洞真实性与复现步骤必须人工把关,否则易产生误报甚至被封禁。文章强调真正起作用的是能连续判断、调用工具的智能体,而非问答式聊天AI;AI降低门槛并提升效率,人的角色转向决策与质量把关。
传统漏洞挖掘依赖个人经验与手工操作,新手往往需要三到六个月才能入门。而引入AI Agent后,这一流程正在被重构。本文基于实战教程内容,梳理AI如何介入信息收集、漏洞验证与报告编写三大环节,并厘清其能力边界。
传统挖洞三步法为何效率低下
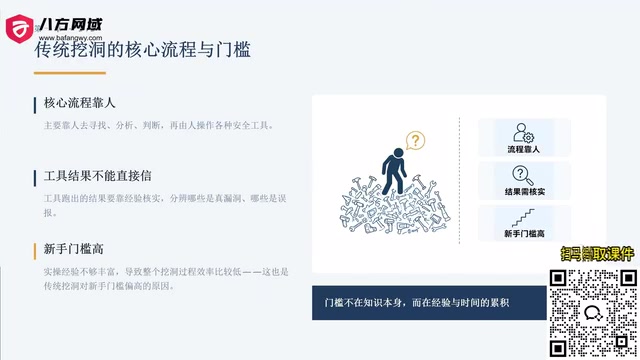
传统漏洞挖掘通常遵循固定路径:首先完整访问目标站点,摸清功能结构、技术栈与数据接口;其次通过抓包分析访问路径与参数,寻找可能的风险点并尝试篡改提交;最后验证漏洞是否存在,并撰写包含四要素的漏洞报告。
这套流程完全由人工推进,效率与经验强相关。工具如Nmap、Burp Suite跑出的结果需要人工判断真伪,开放端口未必是真实漏洞。新手缺乏实操积累时,试错成本高、上手困难,即便学完课程也难以进入有效挖洞状态。门槛不在知识本身,而在经验与时间的投入。
漏洞报告四要素是行业通行的报告结构,通常指:受影响的URL/接口地址、可复现的操作步骤(含参数与请求)、漏洞可能造成的危害(如数据泄露、权限提升)、修复建议(如输入过滤、权限校验)。四要素齐全的报告才能让厂商快速定位并修复问题,也是漏洞平台判定报告质量与发放奖励的主要依据。缺少复现步骤或危害描述含糊的报告,往往会被标记为“信息不足”而驳回。
AI Agent如何改变信息收集环节
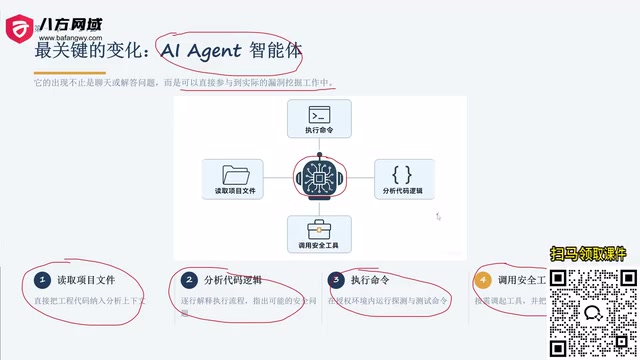
引入AI Agent后,目标侦察阶段从手工翻站变为智能盘点。Agent可以先行访问站点,识别Web服务器后端架构、前端形态、认证方式及数据库类型,并输出结构化资产清单,标注每个功能模块的路由入口、业务属性与参数形态。
人工只需复核清单,无需从零收集。这大幅降低了对目标熟悉度的依赖,也让后续测试更有针对性。
技术栈指纹识别是信息收集中判断目标底层组件的关键手段。Agent通常通过响应头(如Server、X-Powered-By)、Cookie名称、HTML特征、特定路径的默认页面以及报错信息,推断Web服务器、开发框架、CMS与数据库类型。指纹结果直接决定后续测试方向:例如识别出某版本CMS后,可优先检索该版本的公开漏洞;识别出特定框架,则可针对其路由与参数解析特性设计测试用例。指纹识别越准确,后续抓包分析与漏洞验证的针对性就越强。
智能分析与漏洞验证的协作模式
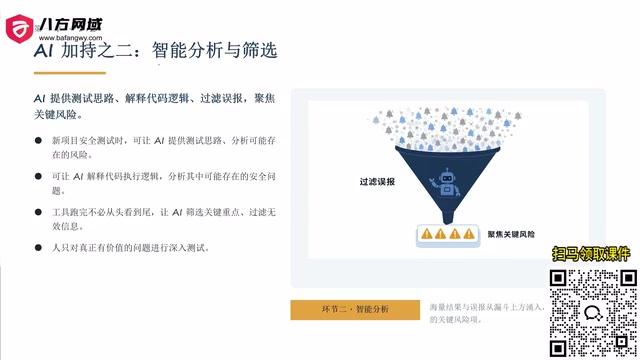
在抓包分析与参数篡改阶段,AI Agent能提供测试思路、解释代码逻辑,并对海量扫描结果进行误报过滤,将注意力聚焦到高危与严重漏洞上。以往需要人工逐条确认的告警,可由Agent初步筛选,人只对真正有价值的问题深入测试。
验证环节仍由人主导。Agent可调用工具执行探测命令,但最终确认漏洞存在与否、复现过程是否准确,必须人工把关。全权交给AI提交报告,可能导致误报甚至被目标平台拉黑。
误报过滤是漏洞挖掘中工作量最大的环节之一。扫描器与模糊测试会产生大量告警,其中不少是环境差异、WAF拦截或逻辑误判造成的假阳性。AI Agent的做法是结合响应内容、状态码、页面回显与请求上下文进行二次判断,把明显无害的告警剔除,并按危害等级排序。需要留意的是,Agent的过滤依据仍是模式匹配与语义推断,对逻辑漏洞、越权等需要业务理解的场景判断力有限,因此高危结论仍应人工复核,避免“漏报被过滤掉”或“误报被放行”。
报告生成与工具调用的自动化
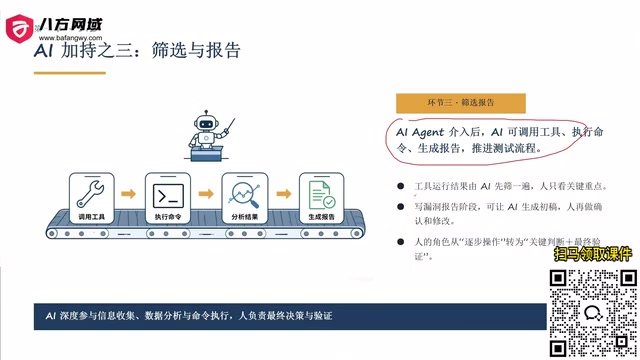
漏洞报告包含URL、复现过程、危害性、修复建议四要素。AI Agent可按照此结构生成初稿,并调用安全工具执行命令、分析结果,减少人工在多工具间切换的成本。但初稿必须经人工核验复现步骤与危害描述后方可提交。
需要强调的是,此处的AI并非网页端一问一答的聊天工具,而是能连续判断、执行工具、推进步骤的智能体(Agent)。只有这类工具才能深度参与挖洞流程。
核心价值与能力边界
AI Agent挖洞的核心价值有二:一是降低学习门槛,打破网络安全综合知识带来的壁垒;二是显著提升效率。据教程分享,有人借助Agent在一年内提交的漏洞数量达到传统方式的数十倍甚至更多。
但这不意味着Agent替代人。人的角色转向决策与验证:确认漏洞真实性、把关报告质量。AI负责规模化筛选与重复劳动,人负责最终判断。理解这一分工,才是用好AI挖洞的关键。
相关推荐

Claude Sonnet 6疑泄露,Anthropic内部模型加速惊人
Anthropic疑似泄露Sonnet 6,Meter报告称其AI研发加速1.9倍;OpenAI发布GPT-6 Cyber,GPT-6.2 Astra或将至;Google Gemini Omni 1.2 Flash登顶视频生成榜;Meta stealth模型与实时头像亮相;市场波动下Google仍投170亿美元建数据中心。

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。

SwarmEvolve:潜空间智能体集群加速进化搜索
SwarmEvolve框架让数百个低成本智能体在潜空间中集群推理,通过KV缓存共享信息,在数学发现和科学计算问题上实现快速进化搜索,中位数仅3-8分钟达到其他框架60分钟的最佳分数。