ChatGPT与AI Agent的区别:对话和代理工作流怎么选
ChatGPT 是产品,Agent 是系统设计模式,真正该比较的是基础对话与代理工作流。
文章指出,把 ChatGPT 与 AI Agent 当作并列产品对比是错误前提:前者是产品,后者是让模型自主选择并执行步骤的系统设计模式。以「整理会议记录并写入表格」为例,基础对话只产出清单,复制、核对、验证都由人完成;代理工作流则读取需求、调用工具取回记录、识别任务与负责人、缺失信息时主动追问、写入表格并回头校验结果。其核心是「观察-选择-行动-检查」闭环,检查环节是代理与聊天机器人最实质的分野,工具而非模型本身执行操作。文章强调工具连接越多不等于越强,应按需授权并设置审批;简单解释用对话即可,跨工具多步任务才适合代理,且需限制权限、设定停止条件、确保结果可验证。
很多人把「ChatGPT 和 AI Agent」当成两个并列的产品类别来对比,但据 YouTube 科技频道(作者 Zig)的分析,这个前提本身就有偏差:ChatGPT 是一个产品,而 Agent 是一种系统设计模式——它让模型自己去选择并执行步骤。真正值得比较的,是基础对话和**代理工作流(agentic workflow)**这两种做事方式。
一个任务,两种结局
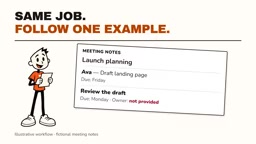
为了说清差异,视频给两种方式派了同一个活:把会议记录整理成待办事项,并保存进团队的电子表格。
在基础文本对话里,你拿到的是一份可用的清单。接下来要自己复制进表格、自己核对有没有漏项、自己确认负责人和截止时间写得对不对。模型给了内容,剩下的执行与验证都在人这边。
换成代理工作流,流程就变成:模型读到需求后,先判断自己需要哪些信息,调用工具取回已授权的会议记录,识别出任务、负责人和截止日期;如果关键信息缺失,它可以发问,而不是编一个答案;随后调用表格工具写入行数据,再回头检查结果是否正确。
这里有个容易被忽略的细节:模型并不会「隔空」操作你的应用,真正动手的是工具,模型只负责决策和调度。
代理工作流(agentic workflow)与工作流自动化(workflow automation) 的区别常被混淆。传统自动化(如 if-this-then-that 规则、固定脚本)由人预先编排每一步,路径是确定的;代理工作流则由模型在运行时动态决定下一步做什么、调用哪个工具、是否需要追问。前者可预测、易审计,但难以应对模糊输入;后者灵活,却引入了非确定性和新的失败模式(如误判意图、循环、过度调用)。实践中常把两者混合:用确定性流程做骨架,在需要判断的节点交给模型决策。
代理的核心是一个闭环
视频把代理的运行逻辑概括成一个循环:观察、选择、行动、检查,任务完成后停止。
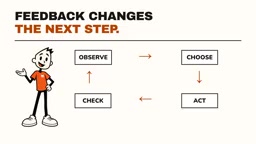
「检查」这一步是代理和聊天机器人最实质的分野。模型回复一句「已完成」并不构成证据,它需要确认正确的任务确实出现在正确的表格里。如果权限被拒绝,一个合格的代理应当报告问题或请求协助,而不是假装工作已经做完。检查结果还会反馈到下一步决策中,让整个流程具备自我修正的能力。
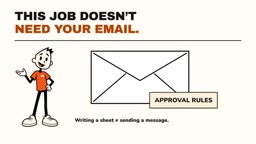
这也解释了为什么「给代理接更多工具」不等于「代理更强」。每增加一个连接,就多一份需要理解和控制的东西。在这个例子中,发邮件根本不需要,自然不该授予邮箱权限;发送消息、发布变更这类动作,应当有自己的审批规则。
工具调用(tool use / function calling) 是让代理得以行动的关键机制。大模型本身只能生成文本,无法直接读写文件、操作数据库或调用 API。开发者通过为模型提供结构化的工具描述(工具名称、参数模式、用途说明),模型在推理时可以选择调用某个工具并生成符合格式的参数,由外部运行时执行后将结果返回给模型,进入下一轮推理。这意味着模型扮演的是调度者而非执行者,真正的副作用由工具层代码完成。正因为如此,权限控制应当作用在工具层,而不是寄希望于模型自律。
停止条件(stop condition)与最大步数 是代理工程中的基础安全机制。由于模型在循环中不断观察与决策,如果目标不可达或判断失误,可能陷入反复调用工具的死循环,产生延迟和成本。常见做法包括设置最大迭代次数、超时限制、预算上限,以及定义明确的成功判据(例如「表格中已出现对应行且字段完整」)。当条件触发而任务未完成时,代理应当明确报告失败状态并交还控制权,而不是无限重试或伪装完成。
什么时候用对话,什么时候上代理
两种方式并非替代关系,而是适用场景不同。
- 只需要解释或草稿:一次对话可能就够了。
- 需要跨多个工具、多步执行:代理工作流才真正体现价值。
选择判断的关键,不是哪个产品名字更响,而是系统实际能做什么、你能怎样保持控制。视频给出的实践建议包括:限制访问范围、设定清晰的停止条件、确保结果可验证。同时要正视风险——代理依然可能误解你的意图,或者做出糟糕的编辑,权限收窄和人工复核仍是必要的安全垫。
写在最后
把 ChatGPT 和 AI Agent 对立起来讨论,容易让人误以为必须二选一。更务实的视角是:ChatGPT 本身也能调用工具、完成任务,它和代理之间的边界并不绝对。真正的分水岭在于,任务是「一次性给出答案」,还是「由系统自主推进多步并自我验证」。想清楚这一点,再决定要不要为某个流程引入代理,会比追逐概念更有效。
视频作者表示,后续将演示如何在 n8n 中把这个工作流可视化搭建出来。
相关推荐
2026年七大免费AI编程工具实测排名与免费组合方案
2026年七款免费AI编程工具实测排名,涵盖Cursor、GitHub Copilot、Windsurf、Google Antigravity与本地Ollama方案,并给出额度永不耗尽的免费工具组合策略。

OpenBot:本地优先的AI队友桌面工作空间
OpenBot 是 nightly-labs 开源的本地优先桌面工作空间,让 Codex、Claude、Grok 以持久 AI 队友身份运行,支持专属工作区、任务队列、文件共享、浏览器控制与 agent 间协作,TypeScript 编写,GitHub 热度持续上升。
Postiz:智能体驱动的社交媒体调度工具 | GitHub热榜
Postiz 是一个基于 TypeScript 的开源智能体社交媒体调度工具,GitHub 星标近 3.8 万。本文介绍其核心机制、技术栈与应用场景,适合社交媒体运营者和开发者关注。