Claude Code v2.1.319 发布:权限管控与稳定性大幅增强
Claude Code v2.1.319 收紧自动模式权限边界、增强 MCP 与网关管理并修复多处安全漏洞。
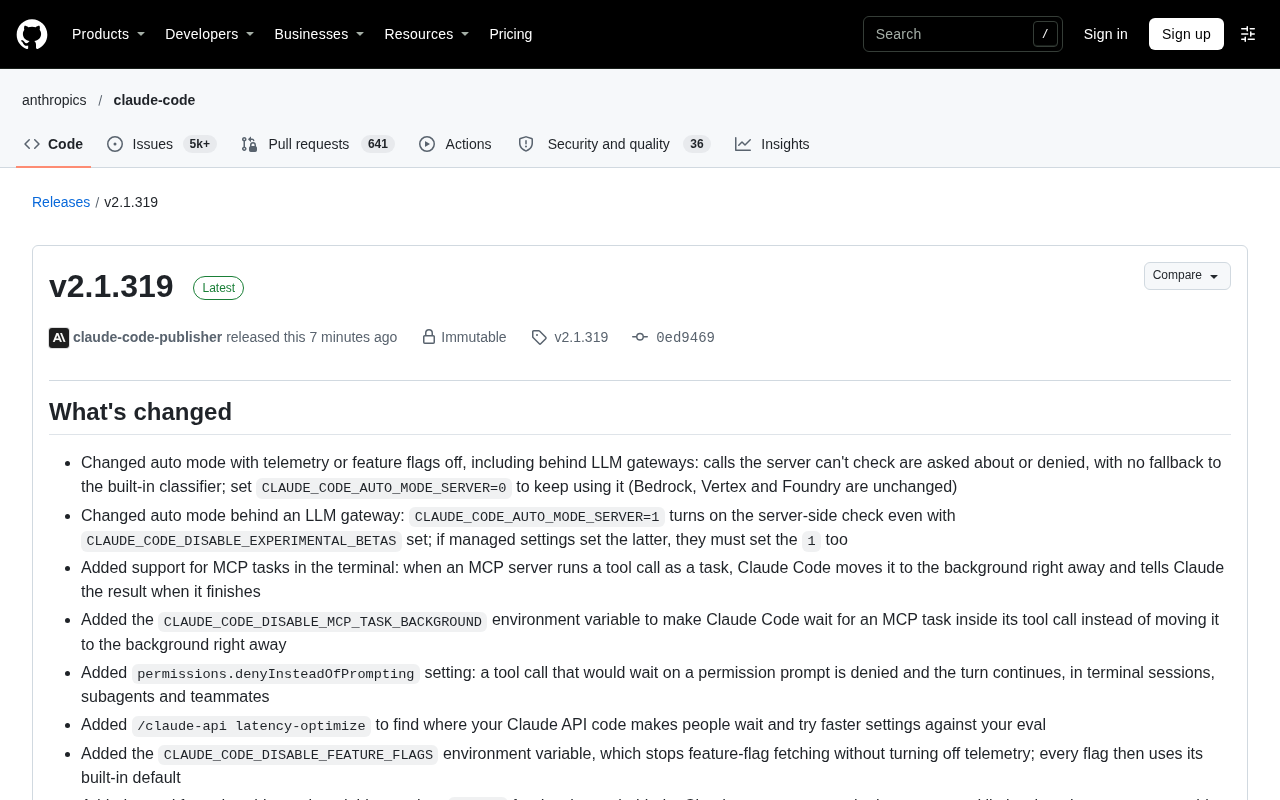
Claude Code v2.1.319 是一次以收敛风险、补齐管理面为主线的迭代。自动模式在遥测或功能开关关闭时不再回退内置分类器,服务器无法核验的调用会被询问或拒绝;终端新增 MCP 任务支持,长时工具调用可转后台执行,并提供环境变量控制是否等待。企业侧新增 permissions.denyInsteadOfPrompting 及多项网关池化预算、登录通知、JSON 日志配置,/usage 可展示无上限开发者的支出。安全修复覆盖 Bash 权限绕过、sed 权限检查跳过、worktree 沙箱逃逸与自托管 runner 的 hooks 隔离。此外修复了 /diff、/context、/tasks 等高频命令的多个缺陷,并将 claude -p 在自动模式拒绝执行时的退出码由 0 改为 1。
Claude Code v2.1.319 发布:权限管控与稳定性大幅增强
Claude Code 的发布节奏一向密集,而 v2.1.319 这个版本的分量不轻。它没有引入某个炫目的新功能,而是把大量精力投向了企业级场景下的权限边界、MCP 任务调度、网关行为一致性,以及几十处影响日常使用体感的缺陷修复。对于把 Claude Code 放进真实工程流水线的团队来说,这类版本往往比功能更新更值得关注。
自动模式的边界变得更明确
本次更新对 auto mode 做了关键调整:当遥测或功能开关关闭时,包括运行在 LLM 网关之后的场景,凡是服务器无法核验的调用,Claude Code 会主动询问或直接拒绝,不再回退到内置分类器。如果团队希望维持原有行为,需要显式设置 CLAUDE_CODE_AUTO_MODE_SERVER=0。Bedrock、Vertex 和 Foundry 三条路径不受此变更影响。
另一处变化针对网关场景:CLAUDE_CODE_AUTO_MODE_SERVER=1 现在可以在设置了 CLAUDE_CODE_DISABLE_EXPERIMENTAL_BETAS 的情况下依然开启服务端检查。发布说明特别提醒,如果托管设置中启用了后者,就必须同时把前者设为 1,否则行为会不一致。这实际上是在收紧“无人把关即不执行”的原则,减少自动化模式在不可观测环境下的风险外溢。
Claude Code 的 auto mode 是一种让模型在无逐步人工确认下连续执行工具调用的运行模式。由于工具调用可能涉及文件写入、命令执行等高影响操作,其安全性依赖一套“分类器”来判断某次调用是否安全。内置分类器运行在本地或客户端侧,基于静态规则或模型打分;而服务端核验则依赖遥测数据和功能开关,将判定逻辑放在 Anthropic 侧,能结合更完整的上下文与策略。当遥测或功能开关被关闭(例如企业出于隐私考虑禁用遥测,或运行在自建 LLM 网关之后),客户端就无法把调用信息送达服务端,服务端核验随之失效。旧版本在这种情况下会静默回退到内置分类器,等于在可观测性缺失时降低安全基线。新版本改为“无法核验即询问或拒绝”,把不可观测环境下的默认行为从宽松转向保守。CLAUDE_CODE_AUTO_MODE_SERVER 就是控制是否启用服务端核验的开关,设为 0 即显式退回旧行为,由团队自行承担风险。
MCP 任务支持与后台调度
终端中的 MCP 任务获得了原生支持。当某个 MCP 服务器以任务形式执行工具调用时,Claude Code 会立刻把它转入后台,并在完成后把结果告知 Claude。这一点对长时间运行的工具调用尤其关键,避免主对话被阻塞。
新增的 CLAUDE_CODE_DISABLE_MCP_TASK_BACKGROUND 环境变量则提供了反向控制:设置后,Claude Code 会在工具调用内部等待 MCP 任务完成,而不是立即转后台。两种模式对应不同的工作流偏好——需要严格顺序执行时,等待更稳妥;需要并行推进时,后台化更高效。
权限方面新增了 permissions.denyInsteadOfPrompting 设置。启用后,原本会停在权限提示上的工具调用会被直接拒绝,对话轮次继续推进,这一行为覆盖终端会话、子代理和 teammates。对于无人值守的自动化 agent,这能避免因等待人工确认而卡死。
MCP(Model Context Protocol)是 Anthropic 提出的开放协议,用于让 Claude 等模型以标准化方式连接外部工具与数据源。一个 MCP 服务器可以向 Claude 暴露若干“工具”,Claude 在对话中按需调用。传统上,这类工具调用是同步的:Claude 发出调用后要等结果返回才能继续生成。但当工具执行时间很长(例如跑一次构建、查询大型数据库),同步等待会阻塞整个对话。MCP 的“任务(task)”语义允许服务器把一次调用登记为可异步完成的任务,先返回一个任务句柄,完成后再回传结果。Claude Code 在终端中利用这一语义,把任务型调用立即转入后台,主对话得以继续推进,结果到达时再注入上下文。CLAUDE_CODE_DISABLE_MCP_TASK_BACKGROUND 则是为需要严格顺序的工作流准备的退路:禁用后台化后,Claude Code 会在调用内部等待任务完成,保证下一步操作看到的是已落地的结果。
网关与企业管理能力补强
Claude apps gateway 在这个版本里获得了一系列运维层面的改进。admin.pooled_conflict_rule 和 admin.pooled_priority_order 允许管理员设定:当一个开发者同时属于多个池化组时,由哪个组的预算优先支付。新增的 login_notice 设置可以在网关的浏览器验证页和 Claude Code 登录页展示运营方自定义的消息,适合合规提示或内部通知。
日志方面,CLAUDE_GATEWAY_LOG_FORMAT=json 让运维日志行输出为带 severity、time 和 message 字段的 JSON,方便日志采集器按字段读取级别。此外,网关在启动时会针对策略冲突、缺少 desktopHome 却依赖 coworkTabEnabled: false 或 chatSessionRetentionDays 的情况发出警告,属于提前暴露配置隐患的做法。
/usage 命令也做了扩展:处于 Claude apps gateway 之后、没有消费上限的开发者,可以看到今日、本周和本月的支出数据,前提是网关运行此版本或更高版本。
安全性修复是本次重头戏
发布说明中一大段内容都是安全修补,值得逐条留意。修复了 Bash 权限绕过问题——精心构造的环境变量前缀曾可以把部分命令藏起来躲过权限检查;修复了 sed 命令在 accept-edits 和 auto mode 下可能跳过权限检查的问题;还修复了创建 worktree 时的沙箱逃逸漏洞。
自托管 runner 的隔离也收紧了:--trust-workspace false 现在会同时阻止仓库设置文件和 skills 中的 hooks 运行。对于在共享环境里跑 agent 的团队,这一改动减少了来自仓库内容本身的攻击面。
其他安全相关修复包括:显式 beta tracing 现在会向要求客户端证书的采集器出示 CLAUDE_CODE_CLIENT_CERT;/rewind 不再能通过目录符号链接恢复或删除文件;磁盘写满时配置文件和设置不再出现空文件或截断。
worktree 是 Git 提供的一种机制,允许在同一仓库上同时检出多个工作目录,每个目录对应不同分支,彼此隔离。Claude Code 在需要并行处理多个分支或隔离实验性改动时会自动创建 worktree。沙箱逃逸指的是 agent 被期望限制在某个目录或权限边界内运行,却通过路径穿越、符号链接、特殊文件等手段跳出该边界,访问或修改边界之外的文件。worktree 场景下的逃逸尤其危险,因为 agent 可能借由 worktree 的元数据目录或指向主仓库的链接,触达本不应被改动的仓库内容。--trust-workspace false 则是自托管 runner 的一个信任开关:设为 false 时表示不信任工作区内容,此时仓库内的设置文件和 skills 中定义的 hooks 都不应被执行,因为这些内容可能由他人提交,构成注入攻击面。本版本把这一限制落到实处,使共享环境中的 agent 更难被恶意仓库内容劫持。
稳定性与体验细节
一大批量修复围绕 /diff、/context、/tasks 这些高频命令展开。/diff 在仓库顶层存在名为 HEAD 的文件或目录时会显示不可用,这一问题已修复;编辑过 64 轮及以上文件的会话中 /diff 面板空白的问题也得到解决。/context 此前会在之后每一轮把完整可视化网格发给 Claude,现在 Claude 只读取表格,减少了不必要的 token 消耗。
/tasks 新增了“Earlier in this session”一行,列出已完成的子代理,即使它们已离开列表或你重启过,仍可重新打开并继续对话。/clear 不再错误地杀掉后台代理、teammates 和工作流中仍在运行的命令。
MCP 连接方面,旧版握手协议的服务器此前因 Claude Code 声明了仅新版本使用的扩展而连接失败或返回空结果,这个问题已修复;长时间运行的 MCP 工具调用在 --resume 之后不报告结果的情况也已处理。
还有些改动看似微小但影响日常:以空格、制表符或换行开头的斜杠命令不再被当作纯文本发给 Claude;/login 成功界面按回车后约 0.5 秒的卡顿消失;/status 和 auto mode 计费提示中的帮助链接换行后只打开部分地址的问题已修复;/model 选择器把旧模型收进“More models”一行,界面更清爽。
Windows 上的配置保存也做了优化:Claude Code 会等待更久以应对其他程序占用文件的情况,降低保存中途被杀导致 ~/.claude.json 变空的概率。
值得留意的行为变更
部分改动会改变既有行为。claude -p 在 auto mode 下若因无安全检查可用而拒绝执行动作,文本和 JSON 输出现在会以退出码 1 结束,而不是此前的 0。依赖退出码判断结果的脚本需要相应调整。
CLAUDE_CODE_DISABLE_FEATURE_FLAGS 是一个新环境变量,它停止功能开关拉取但不关闭遥测,所有开关走内置默认值。/claude-api latency-optimize 则是新增命令,用于定位 Claude API 代码中让人等待的环节,并针对你的评测尝试更快的设置。
整体来看,v2.1.319 是一次以“收敛风险、补齐管理面”为主线的迭代。它让 auto mode 的行为更可预期,让网关运维有了更多抓手,也修掉了不少长期潜伏在边界条件下的问题。如果你的团队依赖 MCP、自托管 runner 或多租户网关,这个版本值得尽快评估升级。
claude -p 是 Claude Code 的非交互式(print)模式,常用于脚本和 CI 流水线:把提示词作为参数传入,程序输出结果后退出,调用方通过退出码判断成败。在 Unix 约定中,退出码 0 表示成功,非 0 表示失败。此前在 auto mode 下,若因缺乏可用的安全检查而拒绝执行动作,程序虽未完成任务,却仍以 0 退出,等于向脚本谎报成功,可能导致流水线在未实际执行的情况下继续推进。本版本改为以退出码 1 结束,使失败可被 set -e、&& 链或 CI 步骤正确捕获。依赖退出码做分支判断的脚本需要相应调整,例如把原来“退出码为 0 即视为完成”的逻辑改为同时检查输出内容或显式处理退出码 1 这一新语义。
相关推荐
Claude Code额度不够用?实测哪些技巧真省额度
实测 Claude Code 20美元套餐:换用 Sonnet 或 Haiku、降低 effort 能让同样任务额度减半以上,而 /clear、/compact、plan mode 等流传技巧在短会话中几乎不省额度甚至更贵。
Anthropic新研究:AI记忆如何避免「记错」?
Anthropic最新报告探讨AI智能体跨会话记忆的可靠性:数据库任务中记忆提升基准分数,但游戏实验显示记忆可能固化错误。报告建议保留证据、测试规则、纠正过时笔记,为助手构建者提供实践指南。
AI智能体记忆全解析:四层结构与“做梦”机制
解读Anthropic智能体记忆研究:记忆的四层架构、以CLBench和宝可梦实验检验“该记什么”,以及通过“做梦”修正笔记、构建wiki、提升上下文注入质量的机制与局限。