单一全能Agent的陷阱:多智能体协作才是可靠之道

单体Agent在生产环境中难以稳定,多智能体分工协作才是构建可靠Agentic系统的正确路径。
本文揭示了Agentic AI落地时最常见的认知误区:单个"全能Agent"在演示中表现惊艳,但在生产环境中因职责过载而输出不一致。更稳健的架构是将任务拆解给多个各司其职的Agent,每个角色拥有清晰边界、专属工具权限和明确的交接规则。文章指出真正的工程挑战不在于演示,而在于问题选型、工作流映射、护栏设计和效果评估。系统最易崩溃的节点是角色模糊、交接不畅和监督薄弱,其中交接环节尤为脆弱,因为它会将上游的所有不确定性原封不动地传递给下游,造成错误级联放大。
为什么“一个Agent搞定一切”是个美丽的误会
大量的智能体(Agentic AI)演示都给人一种错觉:一个足够强大的Agent接到任务后,就能从头到尾把整件事跑完。演示效果往往惊艳,但真正落地到生产环境时,这种单体结构通常很快就会失控。
问题的核心在于一致性。当你试图让一个Agent承担研究、判断、执行、纠错等所有职责时,它在不同环节的表现会变得难以预测。一次运行它表现得近乎完美,下一次却在同样的步骤上出现偏差。这种不稳定性在复杂工作流中尤为致命。
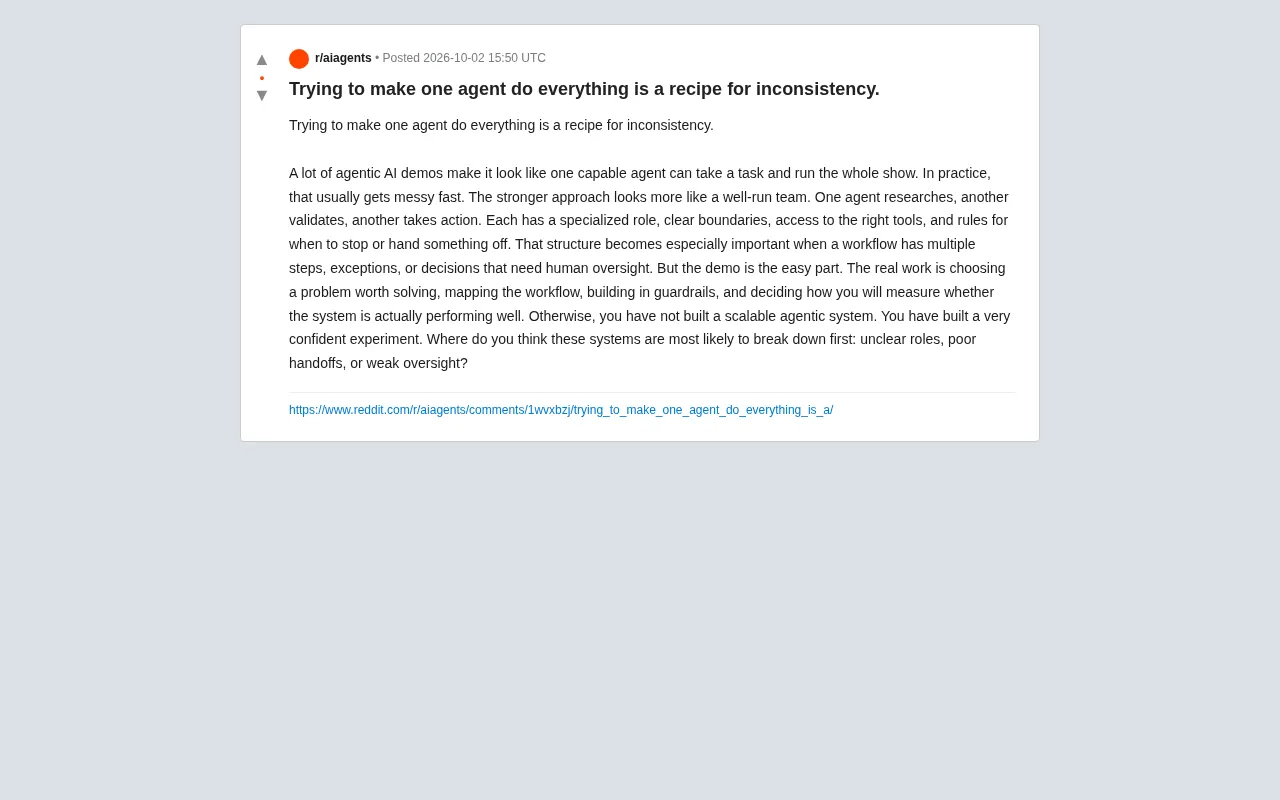
正如这条来自Reddit社区的讨论所指出的:如果你试图让一个Agent做所有事情,那你本质上是在为“不一致”埋单。真正可靠的系统,看起来更像一支分工明确的团队,而非一个万能的超级员工。
多智能体协作:像一支高效团队一样运作
更稳健的做法是把任务拆解给多个各司其职的Agent。一个负责研究检索,一个负责结果校验,另一个负责实际执行动作。每个Agent都有专门的角色、清晰的边界、对应的工具访问权限,以及明确的“何时停止”或“何时移交”的规则。
这种结构的价值在工作流变得复杂时才真正显现。当一个流程包含多个步骤、存在例外情况、或需要人类介入做关键决策时,角色分离能显著降低系统的脆弱性。单个Agent的职责越聚焦,它的输出就越可控、越可验证。
专业化带来的三个好处
- 可预测性:职责单一的Agent更容易被测试和校准,输出偏差更容易定位。
- 可审计性:每个环节的输入输出清晰,便于追踪问题出在哪一步。
- 可扩展性:需要增强某个能力时,只需优化或替换对应角色的Agent,而非重构整个系统。
演示很容易,工程才是真功夫
原帖中最值得玩味的一句话是:演示部分是最简单的。真正的工作在于——选一个值得解决的问题、梳理清楚工作流、在关键节点内置护栏(guardrails),并决定如何衡量这个系统到底有没有真正发挥作用。
如果跳过了这些步骤,你搭建的就不是一个可规模化的智能体系统,而是一个“非常自信的实验品”。它在Demo里光鲜亮丽,一旦面对真实业务的边界情况和异常输入,就会暴露出根本性的脆弱。
这也是当前Agentic AI领域一个普遍被低估的现实:大多数团队把精力放在让Agent“看起来能干”,而非“持续可靠地干”。前者靠一个漂亮的prompt就能实现,后者需要工作流设计、权限管理、异常处理和评估体系的全套工程能力。
**护栏(Guardrails)**是指在Agent执行过程中内置的一系列约束机制,用于防止系统输出有害内容、执行越权操作或在不确定情况下盲目推进。常见的护栏实现包括:输入/输出过滤层(对用户输入和模型输出做合规校验)、置信度阈值(当模型对某一判断的确定性低于阈值时,自动触发人工审核而非继续执行)、操作白名单(限定Agent只能调用预批准的工具和API)以及回滚机制(当检测到异常时撤销已执行的动作)。护栏的设计质量直接决定系统在边界情况下的安全性——缺少护栏的Agent系统就像一辆没有刹车的汽车,在受控测试环境里跑得很快,一旦遭遇真实业务的意外输入,风险将被成倍放大。
系统最先在哪里崩溃?
原帖抛出了一个耐人寻味的问题:这类多智能体系统最可能最先在哪个环节出问题——是角色不清、交接不畅,还是监督薄弱?
这三者其实环环相扣:
- 角色不清:如果两个Agent的职责边界模糊,就会出现重复工作或相互推诿,输出自相矛盾。
- 交接不畅:Agent之间的信息传递若缺乏标准化的格式和触发条件,上下文丢失会让后续环节“带病运行”。
- 监督薄弱:缺少人类审查节点或明确的停止规则时,一个早期的小错误会沿着流程被放大,最终酿成不可控的结果。
从工程实践的角度看,交接环节往往是最先崩溃的地方,因为它既依赖角色定义的清晰度,又决定了错误是否会被及时拦截。模糊的交接等于把前一环节的所有不确定性原封不动地传给了下一环节。
从系统工程角度看,Agent之间的**交接协议(Handoff Protocol)**本质上是一种接口契约。健壮的交接设计通常需要明确三件事:一是传递内容的结构化格式(如JSON Schema),确保下游Agent能无歧义地解析上游输出;二是触发条件,即上游Agent在什么状态下才将控制权移交,而非在任务"差不多完成"时就传递;三是错误状态的显式标注,让下游Agent知道接收到的上下文是否存在已知的不确定性或缺失字段。很多生产环境中的级联失败,根源不在于单个Agent能力不足,而在于上游将一个"未完全解决的状态"以看似正常的格式传递了下去,导致错误在无声中蔓延。
给构建者的启示
对于正在搭建Agentic系统的团队,这条讨论给出了一个朴素但重要的提醒:不要迷恋“全能Agent”的叙事。真正可部署的系统,建立在对工作流的深刻理解、明确的角色分工和严格的评估标准之上。
先问自己三个问题:这个问题值得用Agent解决吗?工作流能否被清晰地拆解和映射?我用什么指标判断它是否真的在有效工作?如果这三个问题没有答案,再强大的模型也只是堆砌出一个华丽的实验。
相关推荐

投票权失守之后:美国民主的隐性代价
探讨美国民主党未能通过《约翰·刘易斯投票权促进法案》和《自由投票法案》后,各州限制性投票立法、最高法院削弱《投票权法案》以及党派杰利蝾螈对选民参与和公平代表性的影响。

AI编程Agent最难的不是写代码,而是知道何时该动手
一位开发者分享构建AI编程Agent的经验:最难的不是让模型更聪明,而是让它知道何时直接动手、何时询问确认、何时完全不碰,配合自检沙箱与模型路由实现可控行为。

陶哲轩:AI正将优美数学变成训练废料
陶哲轩批评硅谷用AI强攻数学难题,将优美数学降格为原始训练材料,产生大量缺乏结构美感的证明。本文解析其“有毒废料”比喻背后的数学审美与激励冲突。