恶意Claude Code扩展潜入Cursor:2.1.313版本自查与清理指南

Cursor扩展市场出现恶意Claude Code构建2.1.313,约11小时影响最多5000名开发者。
Cursor官方确认,一个未经Anthropic开发的恶意Claude Code扩展构建(版本2.1.313)曾在其扩展市场上架约11小时,最多影响5000名用户。StepSecurity分析显示,该扩展在加载时立即执行,收集系统信息、git邮箱和环境变量名,并尝试添加攻击者SSH密钥、打开反向隧道和设置持久化机制。虽然扩展已被移除、攻击者服务器已下线,但卸载可能不足以清除“SVC telemetry key”等持久化痕迹。文章给出了确认版本、检查持久化项、运行官方清理脚本、升级干净版本和从可信设备轮换令牌的自查步骤,并指出事件暴露了AI编程工具扩展市场在分发信任与供应链安全方面的短板。
使用Cursor编辑器的开发者需要立刻检查一个版本号:2.1.313。Cursor官方确认,一个未经Anthropic开发的恶意Claude Code扩展构建曾在其扩展市场中存在约11小时,时间指向10月29日,最多有5000名用户受到影响。该扩展已被移除,攻击者服务器也已下线,但安全公司StepSecurity的分析显示,卸载扩展可能并不足以清除所有痕迹。
事件回顾:一个版本号引发的供应链风险
据Cursor官方说明,问题构建出现在其扩展市场,并非由Anthropic开发或授权。这意味着攻击者通过某种方式将仿冒或篡改的扩展包混入了官方分发渠道,利用开发者对“Claude Code”这一名称的信任完成投放。
StepSecurity进一步指出,恶意代码在扩展加载时立即执行,不需要用户主动触发任何功能。这种“即插即用”的攻击方式大幅缩短了从安装到失陷的时间窗口,也让仅靠行为观察来防范变得困难。
恶意行为拆解:它到底做了什么
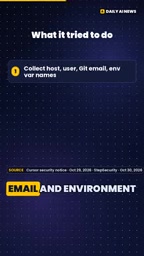
根据StepSecurity披露的细节,该扩展运行后执行了一系列侦察与持久化操作:
- 收集系统详细信息
- 读取用户的git邮箱地址
- 枚举环境变量名称
- 尝试添加攻击者控制的SSH密钥
- 打开反向隧道
- 设置辅助驻留机制
这些行为组合起来,指向一个典型的开发环境渗透链:先摸清主机与身份信息,再通过SSH密钥和反向隧道建立远程访问通道,为后续横向移动或数据窃取铺路。git邮箱和环境变量名称的收集尤其值得警惕——前者可用于身份关联,后者可能暴露云凭证、API密钥等敏感配置的名称线索。
为什么卸载可能不够
Cursor已将该扩展从市场移除,攻击者服务器也处于离线状态。但StepSecurity提醒,单纯卸载扩展未必能清除攻击者留下的持久化痕迹。
报道中特别提到一个名为“SVC telemetry key”的项需要检查。这类命名往往伪装成系统或遥测组件,容易在常规排查中被忽略。如果该键值被写入系统配置,即使扩展本体被删除,攻击者仍可能保留某种形式的访问能力或信息回传通道。
反向隧道(Reverse Tunnel) 是一种由内网主机主动向外部服务器发起连接、从而绕过防火墙和NAT限制建立远程访问通道的技术。与常规的“外部主动连接内网”不同,反向隧道由被控端发起,因此对目标网络而言看起来像是一条出站连接,容易通过防火墙审查。攻击者常在恶意软件中嵌入反向隧道组件,用于在受害主机与C2(命令与控制)服务器之间建立稳定通道,实现远程命令执行、文件传输或内网横向移动。在该事件中,扩展尝试打开反向隧道,意味着攻击者可能已具备从外部直接操作受影响开发者机器的能力,而无需等待用户主动触发。
持久化(Persistence) 是攻击链中的关键环节,指攻击者在目标系统上建立一种机制,使得即使初始入口(如恶意扩展)被移除或系统重启,其访问能力仍能保留。常见手法包括写入启动项、注册表键、计划任务、系统服务,或篡改配置文件中的自动加载项。StepSecurity提到的“SVC telemetry key”正属于此类:它伪装成系统遥测组件,可能被写入配置文件或注册表,从而在扩展卸载后继续生效。检测持久化需要系统性地审计自启动项、服务列表和异常配置键,而非仅依赖卸载操作。
自查与清理步骤
基于Cursor和StepSecurity给出的建议,受影响或疑似受影响的用户应按以下顺序处理:
- 确认版本:检查Cursor中Claude Code扩展的版本号是否为2.1.313,若是则立即移除。
- 检查SVC telemetry key:在系统中排查是否存在该持久化项,发现后按安全流程清除。
- 运行Cursor官方清理脚本:使用Cursor提供的清理脚本处理残留配置。
- 升级到干净版本:确保安装的是官方确认无问题的版本。
- 轮换令牌:从一台可信设备上更换所有可能暴露的凭证,包括代码托管平台令牌、云服务密钥等。
第5步容易被轻视。考虑到恶意扩展接触过环境变量名称和git身份信息,攻击者已经具备定向猜测或进一步钓鱼的基础,轮换令牌是从“止损”走向“恢复信任”的必要动作。从可信设备操作则是为了避免在可能仍受控的机器上完成凭证更新,导致新令牌再次泄露。
对AI编程工具生态的启示
这起事件的核心不在Claude Code本身,而在扩展市场的分发信任模型。当AI编程助手成为开发者日常工作的入口,其插件体系实际上掌握着与IDE相近的权限。一个上架11小时的恶意构建就能触达数千名开发者,说明市场审核、构建溯源和发布者身份验证仍有加固空间。
对开发者而言,可行的习惯包括:关注扩展的发布者与构建来源,对版本号突变保持敏感,在CI或敏感项目中限制扩展的自动更新,以及定期审计环境变量中存放的凭证。AI工具带来效率的同时,也把供应链攻击的入口前移到了编辑器内部。
目前攻击者服务器已离线,Cursor已完成移除动作。但安全事件的收尾往往比爆发期更长,建议使用过该扩展的开发者在本周内完成上述自查与令牌轮换。
供应链攻击(Supply Chain Attack) 指攻击者不直接攻击最终目标,而是通过入侵其依赖的第三方组件、分发渠道或开发工具来间接达成目的。在软件领域,典型形式包括篡改开源包、劫持更新服务器、仿冒官方发布者等。本事件中,攻击者将恶意构建混入Cursor扩展市场,利用开发者对“Claude Code”名称和官方市场的信任完成投放,正是供应链攻击的典型变体。这类攻击的危险在于:受害者主动安装并信任了“合法”渠道分发的组件,传统边界防御难以拦截,且影响面可能随分发规模迅速扩大。
相关推荐
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today
 科技前沿
Claude新模型Silicon曝光,Opus 5.5被超越?
Anthropic神秘模型Silicon与Obsidian 3在Cognition Devon CLI中曝光,据称超越Opus 5.5;OpenAI的Cactus和Kraken同现构建,Coder平台Koduck疑为Qwen家族。本文梳理周末AI圈关键动向,并解读一项关于视觉输入欺骗机器人的安全研究。
 科技前沿
Claude模型与Effort终极指南:如何省Token
基于8种Claude模型与Effort组合、4个真实编码任务的实测,拆解Haiku、Sonnet、Opus、Fable的定位与价格,解析Effort档位对Token消耗的影响,并给出省Token的实战配置建议。