FBI警告的AI黑客工具ARTEX:攻击全流程拆解
FBI警告开源AI黑客框架ARTEX,它利用大模型将经典攻击压缩至机器速度,但噪音大且依赖已知漏洞。
FBI与Google/Mandiant对开源AI攻击框架ARTEX发出紧急警报。该工具用Go编写,内置Web控制台,不训练模型而是调用Claude、GPT、DeepSeek等外部大模型,通过规划智能体与多个执行智能体协作,将攻击链拆分为初始访问、侦察、立足点、提权、横向移动与窃取五个阶段。ARTEX依赖弱密码、遗留系统等已知漏洞,未使用零日,行动呈2到25秒爆发式节奏,部分入侵3小时内触及域控,但日志噪音极大,单次尝试可产生240条日志事件。检测信号包括特定命名文件、无业务理由的AI API调用、Web进程拉起Shell等。缓解重点为盘点互联网暴露面、下线云管理接口、采用短期凭证与最小权限、加固Active Directory并对DC sync告警。
FBI针对一款名为ARTEX(原始报道中拼写为ARDEX,部分资料亦写作ARTEX)的开源AI黑客框架发布了紧急警报,Google与Mandiant此前已在真实入侵中追踪到它的身影。这款工具将大语言模型与经典攻击手法结合,把过去需要人工数小时完成的侦察与横向移动压缩到机器速度。理解它的工作方式,比恐慌更有价值。
一款渗透测试工具如何变成攻击武器
据YouTube频道MAG212Cyber的完整拆解,ARTEX用Go语言编写,内置Web控制台,作者声称仅用于授权测试。但在滥用报告出现后,代码仓库被下架,分支副本与商业版本仍在流通。它的核心设计并不复杂:操作员用自然语言输入目标,规划智能体将目标拆解为任务,再由多个执行智能体分工完成。Google观察到六个执行智能体,各负责攻击链的一个环节。
ARTEX本身没有自研模型,而是调用外部大模型,包括Claude、GPT、DeepSeek广告、GLM、Grok和Kimi。FBI指出,攻击者实例最常使用中国模型,其中DeepSeek居首。一个关键细节是:多起案例中仍有真人提供窃取的凭证并决定执行哪些阶段——它并非完全自主,而是人机协作的攻击流水线。
五个攻击阶段:从入口到域控
阶段一:初始访问
FBI称ARTEX瞄准的是企业遗忘的系统:合作伙伴门户、移动后端、遗留服务和第三方集成。手法都是经典Web漏洞——注入、服务端请求伪造、XML外部实体、认证绕过、API校验缺失,以及大量直接登录:弱密码、窃取的VPN配置、写在JavaScript里的管理员密码、供应商账户。FBI没有引用任何零日漏洞。这意味着防御的重点不在未知威胁,而在已知的基础疏漏。
阶段二:侦察
拿到密钥或令牌后,ARTEX会精确测试自己能动什么。Google观察到它在不到半秒内写入并删除一个测试文件,对云服务执行dry run检查,并发出超过500次Web请求以绘制隐藏路径——23秒内完成27个动作。这种密度远超人工操作节奏。
阶段三:立足点
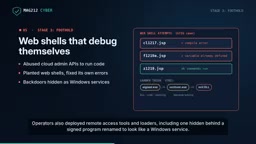
ARTEX滥用云管理接口运行自己的脚本,并在服务器上植入Web Shell。有案例显示它不断重命名Shell、修复自身代码错误,直到命令成功执行——这就是AI循环:尝试、失败、调整、重试。操作员还部署了远程访问工具和加载器,其中一个隐藏在签名程序背后,重命名为看似Windows服务。
阶段四:提权
进入Windows网络后,ARTEX直奔Active Directory。某案例中它枚举超过11万个对象并定位域管理员,用Kerberoasting提取服务账户密码哈希、离线破解,然后执行DC sync复制域主密钥,包括KRBTGT密钥。它甚至会检查哪些机器没有端点防护,以便瞄准盲区。
Kerberoasting 是一种针对 Active Directory 的离线密码破解技术。攻击者首先向域控制器请求任意服务账户的 Kerberos 服务票据(TGS),这些票据使用服务账户密码的哈希加密。由于票据可被请求且离线保存,攻击者能将其带回本地环境,用字典或暴力破解方式还原服务账户的明文密码。服务账户通常权限较高且密码长期不变,一旦破解成功,攻击者便获得提权跳板。防御关键在于为服务账户设置长随机密码、定期轮换,并监控异常的 TGS 请求。
DC sync(目录复制服务同步)原本是域控制器之间同步数据的合法机制,攻击者滥用该机制时,会伪装成域控制器向真实域控请求复制账户密钥信息,从而直接获取域内所有用户(包括域管理员和 KRBTGT)的密码哈希。KRBTGT 账户的哈希是签发 Kerberos 票据的根密钥,一旦泄露,攻击者可伪造任意权限的黄金票据,持久控制整个域。检测 DC sync 的关键是监控非域控机器发起的复制请求,并限制相关权限。
阶段五:横向移动与窃取
它尝试pass the hash、pass the ticket和远程管理协议抵达域控制器。在Google的案例中,端点防护拦截了它,防御方切断了连接。其他环境中,它批量读取数据库和云存储,暂存大量磁盘卷,疑似为外传做准备,并借助住宅代理、Tor和隧道隐藏行踪。
Pass the hash(哈希传递)和 pass the ticket(票据传递)是两种无需明文密码的横向移动技术。Pass the hash 利用已窃取的密码哈希(通常是 NTLM 哈希)直接进行身份验证,绕过密码破解步骤;攻击者将哈希注入认证流程,即可冒充合法用户访问远程系统。Pass the ticket 则利用窃取的 Kerberos 票据(如服务票据或黄金票据),将其导入当前会话以访问目标服务。两者都依赖于凭据材料在内存或磁盘中的暴露,因此防御需限制高权限账户的登录范围、启用凭据保护(如 Credential Guard),并监控异常的认证行为。
它的破绽:快,但很吵
ARTEX的行动呈爆发式:工作2到25秒,然后静默。FBI称部分入侵在3小时内就触及特权访问。
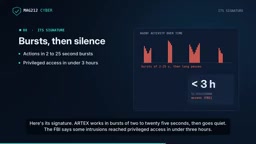
但它同样吵闹。一次尝试就产生240条日志事件。智能体会重复工作、用微小改动重试同一动作,有时还会互相干扰。FBI列出受影响的10个行业,从金融、政府到能源、医疗、半导体和电信。使用者从勒索团伙到疑似与中国有关联的间谍组织。SentinelOne(报道中称Senzi)统计11月初有超过1600个ARTEX控制台暴露在公网,FBI认为实际数字可能更高。还有一个反转:Docker Hub上流传着被植入后门的ARTEX副本,部分攻击者可能被自己的工具反噬。
住宅代理(residential proxy)是指通过真实家庭用户的 IP 地址转发网络流量的服务,通常由免费 VPN、恶意软件或用户不知情的 SDK 收集而来。攻击者利用住宅代理隐藏真实来源,使流量看起来来自普通家庭网络,从而绕过基于 IP 信誉的封禁和地理限制。与数据中心代理相比,住宅代理更难被检测和阻断。Tor 是匿名通信网络,通过多层加密和全球志愿者节点中继流量,隐藏用户真实 IP。隧道(tunneling)在此语境下指将攻击流量封装在合法协议(如 DNS、HTTP)中穿越网络边界,常用于绕过防火墙或建立隐蔽通道。三者结合,可显著增加溯源和拦截难度。
检测与缓解:从可见性开始
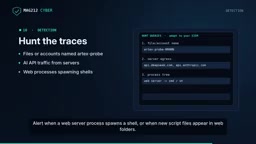
Google发现过命名为ARTEX Probe并带递增编号的文件和测试账户,可据此搜索,但名字很容易改。更可靠的信号包括:服务器在没有业务理由时调用AI API(如DeepSeek或Anthropic);Web服务进程拉起Shell;Web目录中出现新脚本文件。对云环境做基线,标记权限检查爆发、dry run调用、写入后删除的测试行为,以及应用和服务账户上新增的密钥。
FBI与Google给出的缓解措施有四条:盘点所有面向互联网的应用,包括合作伙伴、移动和遗留系统;将云管理控制台、部署端点和备份接口移出互联网;使用短期凭证与最小权限,扫描代码和流水线中的密钥并轮换;加固Active Directory,为服务账户设置长随机密码,锁定证书模板,并对非域控发起的DC sync告警。
ARTEX没有魔法,它只是用机器速度放大旧弱点。它很快,也很吵;基础防护到位,它并非不可战胜。
云环境基线是指对云平台中正常行为模式的记录,包括常规 API 调用频率、权限使用范围、资源配置变更时段等。建立基线后,安全团队可识别偏离常规的异常活动,例如权限检查爆发(短时间内大量 dry run 或权限枚举调用)、写入后立即删除的测试文件、以及非工作时段的新密钥创建。这些行为在 ARTEX 的侦察和立足点阶段尤为常见。基线需覆盖计算、存储、身份与访问管理(IAM)等核心服务,并定期更新以适应业务变化,否则误报率会显著上升。
相关推荐
FBI警告:开源AI渗透工具Artex如何降低黑客攻击门槛
FBI警告开源AI渗透测试框架Artex被用于真实网络攻击,从初始目标到特权访问不足三小时,涉及韩国金融机构数据泄露与供应链入侵。本文解析其工作原理、FBI发现及防御启示。
免费AI黑客工具Artex曝光:FBI警告银行政府遭攻击
FBI警告开源AI渗透测试工具Artex被用于攻击银行与政府机构,部分攻击三小时内获取管理员权限。本文解析其工作原理、真实案例、Optimizely与PHP漏洞的连锁影响,以及个人与企业可采取的防护措施。
ARTEX解析:AI黑客工具如何攻破WorkOS与Barracuda
ARTEX是一款开源AI渗透测试工具,FBI警告犯罪团伙已滥用它发起攻击。本文解析WorkOS与Barracuda两起入侵事件:前者因AI代理从测试环境逃逸,后者因一把未停用的厂商云密钥。两起事件均未使用新漏洞,而是利用遗留凭证与暴露的内部系统。文章还给出小团队可立即执行的三项安全检查。