FBI警告:开源AI渗透工具Artex如何降低黑客攻击门槛
开源AI渗透框架Artex被用于真实攻击,暴露自动化攻击与开源治理双重挑战。
Artex是一个开源AI驱动的渗透测试框架,它本身不内置模型,而是连接外部大语言模型,协调多个专业化AI代理调用真实安全工具,操作者只需给出高层目标即可自动完成侦察与测试。FBI发现威胁行为者已将其用于真实入侵,部分攻击从目标定位到获得特权访问不足三小时,涉及韩国金融机构约67,000人信息泄露及影响超2,250个下游租户的供应链攻击。原始开发者虽于十月移除GitHub仓库,但fork与存档副本仍在流传。文章指出防御重点应放在互联网应用、认证系统、云权限与第三方集成,并强调应从提升防御韧性而非单纯封禁工具的角度应对自主AI代理带来的双刃剑效应。
当AI接管攻击链:Artex是什么?
Artex是一个开源的、AI驱动的渗透测试框架,近期因FBI的警告而引发安全圈关注。它本身并不内置AI模型,而是连接外部大语言模型(LLM),协调多个专业化AI代理与真实网络安全工具协同工作。操作者只需给出一个高层目标和明确的范围,Artex便会将目标拆解为子任务、调度代理、执行侦察与安全测试,并通过仪表盘跟踪进度。
这种设计让攻击流程的自动化程度大幅提升。传统渗透测试依赖安全专家逐步操作,而Artex将任务分解与工具调用交给AI代理后,人类参与可以变得相当有限。
LLM驱动的代理编排(Agent Orchestration)
Artex所采用的架构核心是“代理编排”:由一个大语言模型充当规划器,将高层目标拆解为有依赖关系的子任务,再分派给具备特定角色(如侦察、漏洞验证、横向移动)的子代理执行。每个子代理并不直接“思考”,而是通过工具调用接口(如命令行、API、脚本执行)与真实安全工具交互,再把结果回传给规划器进行下一步决策。这种模式与早期只能生成文本的LLM应用不同,它把模型的推理能力与外部工具的执行能力解耦,从而突破了模型本身无法直接操作系统的限制。
渗透测试的标准化阶段
理解Artex的攻击效率,需要了解渗透测试通常遵循的阶段划分:侦察(收集目标信息)、初始访问(获得入口)、权限提升、横向移动、持久化与数据外泄。传统上每个阶段都需要专家判断与手动操作,阶段之间的衔接尤其耗时。Artex的价值在于用AI代理自动完成阶段间的协调与工具选择,把原本串行的人工决策变为并行、快速的自动化流程,这也是攻击窗口能被压缩到数小时的技术原因。
从合法测试到真实攻击:FBI的发现
Artex最初是为授权安全测试而设计的,但威胁行为者已将其用于真实网络攻击。据FBI观察,部分入侵事件从初始目标定位到获得特权访问,用时不到三小时。攻击活动包括针对韩国金融机构的攻击,导致约67,000人的个人信息泄露;以及一起供应链入侵,影响了超过2,250个下游租户。
这些数字揭示了自动化攻击框架的潜在破坏力:攻击者无需精通每个环节,AI代理可以协调多个阶段,显著压缩攻击窗口。
供应链入侵的传导效应
文中提到的“影响超过2,250个下游租户”属于典型的供应链攻击:攻击者并不直接攻破每一个最终目标,而是先入侵被众多组织共同依赖的服务提供商(如托管服务商、软件供应商或集成平台),再借助信任关系横向扩散。这类攻击的放大效应极强,单个入口失守即可波及大量下游组织。当自动化框架参与其中时,攻击者可以更快地枚举供应链上的信任连接与权限继承关系,从而识别出最具杠杆效应的入口点。
特权访问与攻击窗口
“从初始目标定位到获得特权访问不足三小时”这一观察之所以值得警惕,是因为特权访问通常意味着攻击者已具备读取敏感数据、修改配置或进一步横向移动的能力。传统上这一过程往往需要数天甚至数周,依赖人工试探与经验判断。时间被压缩到小时级,意味着防御方的检测与响应窗口同步收窄,依赖人工分析日志的传统SOC流程可能来不及介入。
开源生态的治理困境
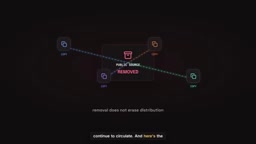
在恶意使用被报道后,Artex的原始开发者于十月移除了公开的GitHub仓库。然而,独立的fork和存档副本仍在流传。这暴露了开源安全工具面临的根本矛盾:代码一旦公开,便难以彻底收回。对于防御方而言,这意味着无法依赖“工具下架”来消除威胁。
Fork与存档副本的不可撤回性
在GitHub等平台上,fork是其他用户对仓库的完整复制,拥有独立的历史与地址;存档副本则可能以压缩包、镜像站点或代码片段的形式散落在各处。一旦代码以开源许可证发布,原作者删除主仓库并不能使已分发的副本失效,这与分布式版本控制的设计初衷一致。对安全治理而言,这意味着对双用途(dual-use)工具的管控不能依赖“下架”这一动作,而需要从检测特征、行为监控与防御加固等层面入手。
防御者的优先级:从边界到身份
Artex的出现并未发明黑客技术,但它让协调入侵的多个阶段所需的“人力”大幅减少。对防御者来说,这强化了几个关键领域的优先级:面向互联网的应用、认证系统、云权限以及第三方集成。攻击者利用自动化框架时,任何暴露面都可能成为入口,而权限配置不当则会加速从初始访问到特权提升的路径。
安全团队需要假设攻击者拥有AI辅助的自动化能力,并据此审视自身的检测与响应策略。
自主AI代理的双刃剑
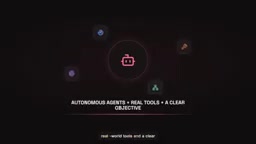
Artex展示了当自主AI代理获得真实世界工具和清晰目标时会发生什么。一方面,它可以帮助安全团队更高效地进行授权测试;另一方面,同样的能力被滥用时,攻击的协调成本大幅降低。围绕此类框架的讨论,不应停留在“封禁工具”层面,而应关注如何提升整体防御韧性,以及如何在开源协作与安全治理之间找到平衡。
相关推荐
Jingle Jam 2026 报名开启:Lewis 用旧素材喊你组队募捐
Jingle Jam 2026 募捐报名已开放。Lewis 用旧素材剪辑成新视频,号召观众在 jingle jam.tiltify.com 建立募捐页面,支持八家慈善机构,活动于 12 月前两周举行。
Gemini 4 Neon实测:能否平替Claude Opus 5.5?
B站UP主用三款AI Agent工具同题实测Gemini 4 Neon、Claude Opus 5.5和GPT 6.2,从鹈鹕动画、3D赛车到代码生成视频,看Gemini 4 Neon能否平替Opus 5.5。
FBI警告的Artex:无自研模型的AI攻击框架如何撬开企业大门
FBI警告的开源AI攻击框架Artex没有自研模型,靠接入Claude、GPT等外部大模型驱动代理循环,把Nmap等普通工具变成自动化攻击流水线。本文梳理韩国金融业、ConnectWise、Barracuda三起真实案例,解析速度、成本与噪音三重原因,并给出暴露面清点、短时效凭据等防御要点。