免费AI黑客工具Artex曝光:FBI警告银行政府遭攻击
开源渗透框架Artex接入大模型后自动派生代理群攻击,把网络攻击成本压到极低。
文章围绕FBI对开源渗透测试框架Artex的技术警告展开,指出该工具接入Claude、ChatGPT、DeepSeek等大模型后,可由规划代理拆解目标、派生多个子代理并行尝试,部分案例三小时内即取得管理员权限;由于AI不会疲劳、边际攻击成本趋近于零,攻击面正指数级扩大。文章同时澄清一周内多家美国巨头宕机与AI攻击无证据关联,主因是错误更新与软件缺陷,但同期Optimizely供应链漏洞波及178家以上企业,PHP旧漏洞蛰伏14年后被AI加速挖掘。文中还复盘了韩国银行侧门系统被入侵、攻击者因简历信息暴露身份的案例,并给出个人清理第三方授权、企业执行最小权限与密钥扫描等建议。
一款GitHub上的免费工具,正在改变网络攻击的成本结构
据YouTube科技创作者在视频中披露,FBI近期发布了一份技术警告(flash),指出自至少去年8月以来,攻击者一直在使用一款名为Artex的开源工具入侵银行、政府机构、医院和其他企业。部分攻击从选定目标到获得管理员权限,仅需三个小时。
Artex并非传统意义上的"黑客软件"——它本身不是AI,而是一个在GitHub上公开的渗透测试框架。用户只需输入目标和意图(例如"获取该公司的管理员权限"),一个规划代理便会拆解任务,并派生出一群子代理并行执行。每个代理维护已发现信息的清单,循环尝试直至得手。
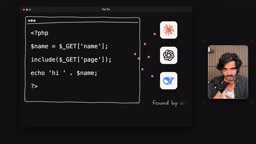
这款工具自去年7月起就存在于GitHub上。它支持接入各类大模型——Claude、ChatGPT、DeepSeek广告均可。FBI特别提到,DeepSeek等模型被使用得更多,原因有二:成本更低,且护栏相对更少。
真正让威胁升级的,不是某个天才黑客的独门技巧,而是AI模型不会疲劳。它们可以反复尝试、持续迭代,而人类渗透测试人员需要休息、需要计费。当攻击的边际成本趋近于零,攻击面就会指数级扩大。
规划代理与子代理(Planner / Sub-agent) 是当前AI Agent框架中的常见架构模式:一个主控模型先接收高层目标,将其拆解为可执行的子任务清单,再把每项子任务分派给独立的子代理实例并行推进。子代理各自维护上下文与中间结果,失败后可重试或换策略,主控方汇总进展并决定下一步。这种"编排—执行"分层的好处是把复杂目标拆成可并行的短回合,显著缩短从侦察到利用的时间;代价是模型调用次数成倍增加,需要消耗大量token与API额度。Artex把这一架构搬到渗透测试流程中,攻击者只需给出目标与意图,剩下的侦察、尝试、绕行都由代理循环完成。
一周内多家巨头宕机,但与AI攻击无关
视频中提到,一周之内微软、苹果、谷歌、Chase、United、Cloudflare、Charles Schwab等多家美国大型公司出现服务中断,同日全美航班一度停飞。社交媒体上迅速出现"AI黑客发动攻击"的猜测。
这一猜测缺乏证据支撑。涉事公司大多将原因归结为错误更新、软件缺陷或硬件过载。在美国,上市公司若遭遇严重网络攻击,有义务向监管机构披露;若将攻击谎称为软件 bug,可能构成欺诈。从制度激励看,集体撒谎的动机并不成立。
更合理的解释是:软件系统本就频繁出故障,只是过去不被注意;当头条新闻密度上升,公众感知被放大。此外,多家银行共用Chase的支付系统,一家出问题便会连锁传导;而黑色星期五前的集中更新,也天然容易催生 bug。
不过,视频同时指出,同一周确实发生了真实攻击,只是讨论度远低于宕机新闻。
真实攻击:一个共享工具放大了风险
据视频描述,大型企业广泛使用的Optimizely允许客户在页面中注入自定义代码,用于多页面测试。有人发现了其注册页面的漏洞,能够向他人的代码框中写入内容。结果,Zoom、CNN、BBC等公司的站点都在从Optimizely服务器向访客分发攻击者的代码。攻击者借此替换加密钱包地址、试图窃取银行卡信息,受影响的公司超过178家。
这一事件的教训清晰:供应链上的单点漏洞,会沿着共享工具链扩散到所有使用者。
另一个案例是PHP的"2 shell"漏洞。PHP支撑着约七成的网站,该漏洞允许通过少数几个请求接管服务器,而它在代码中存在了14年。视频作者指出,早在2000年、2004年、2024年,就有人接近发现这些漏洞,但未能证明攻击可行,因此漏洞一直未被修复。直到今年早些时候,三支独立团队分别验证了攻击可行性,但在修复发布前漏洞遭到泄露,多国政府不得不下线网站。
AI在这里扮演了加速器的角色:它能比人类更快地通读陈旧代码,把多年沉睡的漏洞翻出来;而每一次补丁发布,又相当于向AI工具标注了漏洞位置,未及时更新的站点随即成为下一批目标。
供应链攻击与"共享工具"放大效应 指的是:企业并不直接依赖某个易受攻击的组件,而是通过第三方服务、CDN、标签管理器、A/B测试平台等共享基础设施间接引入风险。Optimizely这类工具允许客户向页面注入自定义脚本,本意是做多页面测试;一旦其注册或编辑入口存在越权写入问题,攻击者就能把恶意代码挂到该服务分发给所有客户的脚本里,从而同时出现在数百家站点的页面上。这种模式之所以危险,是因为受害企业往往对自己的页面有严格管控,却默认信任了上游供应商的脚本通道,防御边界被外包出去。
"2 shell"漏洞与PHP的普及面 需要一点背景:PHP至今仍驱动着约七成的网站(WordPress、Drupal等CMS大量基于它),因此PHP解释器层面的任何缺陷都会波及极广。所谓"2 shell"通常指只需极少请求即可在服务器上执行任意命令、进而取得shell的利用链。这类漏洞的可怕之处不在技术复杂度,而在潜伏期——代码存在多年、多次有人接近发现却未能证明可利用,导致长期未修复。当多支独立团队先后验证可行性时,漏洞细节往往已经在小圈子里流传,修复窗口被压缩到极短。
从韩国小规模案件看攻击路径
视频讲述了一个去年9月在韩国发生的案例。攻击者没有正面进攻银行主应用,而是转向侧门:某银行的房贷经纪人查询网站、另一家银行员工内部使用的应用。这些系统通常防护更弱。攻击者最终获取了超过67,000人的个人身份信息。有消息源称其使用了Artex配合Claude Code。
案件暴露的过程颇具戏剧性。攻击者租用的服务器长期运行,部分文件夹对全网开放。CrowdStrike在排查时发现了这些目录,里面存有与Claude Code的完整对话记录、Artex配置和攻击计划。更意外的是,攻击者还在会话中途用Claude Code修改简历,简历中包含姓名缩写、就读大学等信息。身份由此暴露。
这只是小规模个案。微软已报告有组织化团伙在尝试类似手法,而一个微小的疏漏就可能打开大量站点的大门。
普通用户与企业分别该做什么
视频强调,Artex得手多数时候靠的不是高明技巧,而是密码被放在不该放的地方、密钥暴露在外。删除密钥也不等于安全——它可能仍留在Git历史记录中。
对个人用户,当晚就能做的检查是:打开Google和Microsoft账号,查看已连接的第三方应用,移除不再使用的授权。视频称今年早些时候ConnectWise被攻破,走的正是这条路径。此外,如果银行服务中断变得更频繁,适度持有现金和应急食物是务实的准备。
对企业,FBI的建议包括:清点所有暴露在互联网上的资产;收缩第三方应用在账号内的权限,遵循最小权限原则;扫描可能泄露的密钥与密码;持续为PHP、Node、Python等语言栈打补丁。
Git历史中的密钥残留 是一个容易被忽略的细节:密钥一旦被提交进仓库,即使之后删除文件或改写当前版本,旧提交对象仍留在 .git 目录里,通过 git log、git show 或克隆仓库即可还原。因此"删除密钥"不等于"密钥安全",正确做法是立即在服务端吊销并轮换该密钥,再用 git filter-repo 或 BFG 等工具清理历史,并强制推送。对企业而言,还应把密钥扫描接入CI流程,在提交阶段就拦截硬编码的凭证,而不是等到泄露后补救。
安全技能的需求正在上升
视频作者认为,这波变化并非全新威胁,而是攻击的价格变得极低、速度变得极快。每一家身处AI浪潮中的公司都会重新认识到安全的重要性,而理解这一领域的人并不多。他建议学习者减少对证书的追逐,转而动手构建项目、自己寻找漏洞、用AI代理做攻防练习,并记录过程——这些记录在面试中比证书更有说服力。
关键要点
- Artex是GitHub上的开源渗透测试框架,接入大模型后可自动派生多个代理并行攻击,部分案例三小时内取得管理员权限
- FBI已发布警告,称银行、政府、医院等目标遭此类工具攻击,DeepSeek等护栏较少的模型更常被使用
- 一周内多家美国巨头宕机与AI攻击无证据关联,主因是错误更新与软件缺陷,但同期Optimizely漏洞波及178家以上企业
- 攻击者多从防护薄弱的侧门系统入手,个人应清理第三方应用授权,企业应执行最小权限与密钥扫描
- AI加速了老旧代码漏洞的发现,补丁发布本身也会为未更新系统标注攻击坐标
相关推荐
Jingle Jam 2026 报名开启:Lewis 用旧素材喊你组队募捐
Jingle Jam 2026 募捐报名已开放。Lewis 用旧素材剪辑成新视频,号召观众在 jingle jam.tiltify.com 建立募捐页面,支持八家慈善机构,活动于 12 月前两周举行。
Gemini 4 Neon实测:能否平替Claude Opus 5.5?
B站UP主用三款AI Agent工具同题实测Gemini 4 Neon、Claude Opus 5.5和GPT 6.2,从鹈鹕动画、3D赛车到代码生成视频,看Gemini 4 Neon能否平替Opus 5.5。
FBI警告的Artex:无自研模型的AI攻击框架如何撬开企业大门
FBI警告的开源AI攻击框架Artex没有自研模型,靠接入Claude、GPT等外部大模型驱动代理循环,把Nmap等普通工具变成自动化攻击流水线。本文梳理韩国金融业、ConnectWise、Barracuda三起真实案例,解析速度、成本与噪音三重原因,并给出暴露面清点、短时效凭据等防御要点。