Grist移除社区版SSO功能:开源软件的"SSO税"争议再起
Grist移除社区版SSO功能,引发"先给后收"商业化策略的安全伦理争议。
Grist在v1.7.18版本中将SSO单点登录从社区版移除并锁定至付费层级,被批评为典型的"SSO税"——即把安全基础功能设为高价门槛。此次事件的核心争议在于操作方式:不同于竞品NocoDB、Teable一开始就将某些功能限制在付费版,Grist是将一个社区用户已经拥有的功能"收回",这种"先给后收"的模式被认为开创了更危险的先例,令用户难以预测下一个被移走的功能。这一现象折射出开源工具商业化的普遍困境:企业客户是SSO的主要受益方也是主要付费来源,以SSO为变现触点合乎商业逻辑,但代价是侵蚀社区信任。对自托管用户而言,该事件的启示是:选型时须综合评估厂商商业化倾向,并为关键功能预备迁移方案。
事件回顾:Grist社区版取消SSO支持
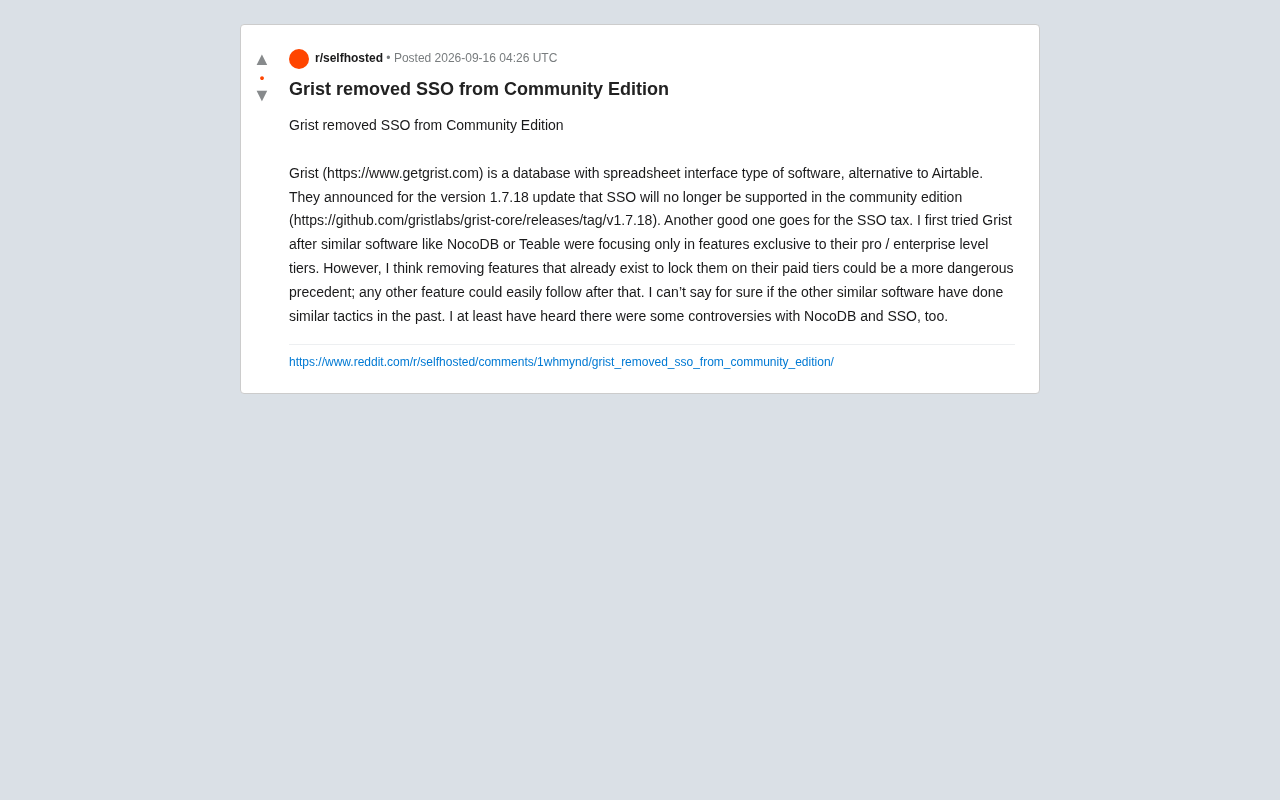
Grist是一款结合了数据库与电子表格界面的软件,常被视为Airtable的开源替代方案。在其v1.7.18版本更新中,Grist Labs宣布社区版(Community Edition)将不再支持单点登录(SSO)功能。这一变动记录在其GitHub的官方发布说明中。
对许多依赖开源方案的用户而言,这不是一个小改动。SSO(Single Sign-On,单点登录)是企业和团队部署中的关键功能,它允许用户通过统一的身份认证系统访问多个应用,既提升安全性又简化管理。将这样一个已经存在的功能从免费版中移除,引发了社区的广泛讨论。
什么是"SSO税"?
"SSO税"(SSO Tax)是软件行业一个颇具争议的现象,指的是厂商将SSO这类安全基础功能设为高价付费门槛,迫使需要它的用户升级到昂贵的企业版。
批评者认为,SSO本质上是一项安全功能,应当被视为基础配置而非增值卖点。将安全能力锁定在付费墙之后,实际上是在向注重安全的组织额外收费,这与"安全应当人人可及"的理念相悖。近年来,业内已有专门的网站和社区持续记录哪些厂商在征收"SSO税",Grist的这次调整无疑又为这份名单添加了新成员。
SSO的实现通常依赖SAML(Security Assertion Markup Language)或OIDC(OpenID Connect)等标准协议,与企业现有的身份提供商(IdP)如Okta、Azure AD、Google Workspace对接。对于需要管理数十乃至数千名员工账户的组织来说,SSO不仅是便利功能,更是安全合规的基础要求——它集中管控账户生命周期,员工离职时只需在IdP侧吊销凭证,即可一次性切断其对所有关联应用的访问权限。正因如此,将SSO限制在企业付费版中,实际上是在向最需要安全管控的用户群体额外征税。目前已有"sso.tax"等专门网站持续维护一份公开名单,记录各大SaaS厂商的SSO收费情况,以社区压力推动行业自律。
更危险的先例:从"未提供"到"移除已有功能"
这次事件真正值得警惕的地方,在于操作方式的差异。
发帖者指出,他最初转向Grist,正是因为NocoDB、Teable等同类软件把精力放在专业版/企业版的独占功能上。换句话说,那些功能一开始就只存在于付费层级,用户从未在免费版中拥有过。
而Grist的做法不同——它是把一个已经存在于社区版中的功能抽离出来,重新锁定到付费层级。这种"先给后收"的模式被认为开创了更危险的先例:
"移除已存在的功能并将其锁定在付费层级,可能是一个更危险的先例;此后任何其他功能都可能轻易地效仿这一做法。"
一旦这种商业策略被验证可行,用户就很难预测下一个被移到付费墙后的会是哪个功能。这种不确定性对于依赖开源工具进行长期部署的团队来说,是实实在在的风险。
并非孤例:开源商业化的普遍困境
发帖者也提到,NocoDB此前同样在SSO问题上引发过争议。这反映出一个更宏观的趋势:开源数据库/低代码工具在商业化过程中,普遍面临如何平衡免费社区版与付费商业版的难题。
对厂商而言,逻辑并不难理解——SSO主要被企业客户使用,而企业客户恰恰是付费意愿最强的群体。将SSO作为付费触发点,是一种直接的商业变现路径。但这种做法的代价是社区信任的流失。开源项目的生命力很大程度上依赖社区的贡献与口碑,一旦用户感到"随时可能被割韭菜",迁移到其他替代方案的意愿就会增强。
值得留意的是,Grist本身是开源的(grist-core),理论上社区仍可通过自行维护分支或第三方方案来弥补SSO的缺失,但这显然抬高了自托管用户的技术门槛和维护成本。
开源项目常见的商业化路径大致分为几种模式:一是"开放核心"(Open Core),核心功能开源、高级功能闭源收费,Grist目前采用的正是这一模式;二是托管服务(SaaS),以云端托管版收费而不限制软件本身的功能;三是双重许可证(Dual Licensing),社区版使用GPL等强Copyleft许可,商业用途则需购买商业授权。每种模式对社区的影响截然不同——"开放核心"最容易引发争议,因为随着商业压力增大,厂商有持续的动机将更多功能从开源层迁移到付费层。HashiCorp将Terraform从MPL许可改为BSL、Redis Labs修改Redis许可证等事件,都是近年来开源商业化引发社区反弹的典型案例,Grist此次的调整与这一背景同属同一结构性张力。
对用户的启示
这一事件给自托管和开源工具用户提了个醒:
- 评估长期依赖风险:选择开源工具时,不能只看当前功能,还要考虑厂商的商业化倾向和历史行为。
- 关注许可与承诺:了解项目的开源许可证和厂商对社区版功能的公开承诺,判断已有功能被移除的可能性。
- 保留迁移预案:对于关键功能如SSO,最好提前了解替代方案(如通过反向代理配合外部身份认证)。
开源商业化本身无可厚非,厂商需要收入来维持项目发展。但如何在变现与社区信任之间找到平衡,仍是所有开源工具厂商必须面对的长期课题。Grist的这次调整,或许只是这场持续博弈中的又一个注脚。
相关推荐
分层RAG架构研究求助:独立开发者如何叩开学术研究之门
一位独立开发者在Reddit求助信息检索领域教授,指导其分层RAG架构研究。本文剖析异构文档检索的技术背景,探讨独立AI研究者面临的学术门槛困境,并给出公开成果、社区协作等实用建议。
全盲创业者靠Claude做出无障碍产品,卖出1700美元
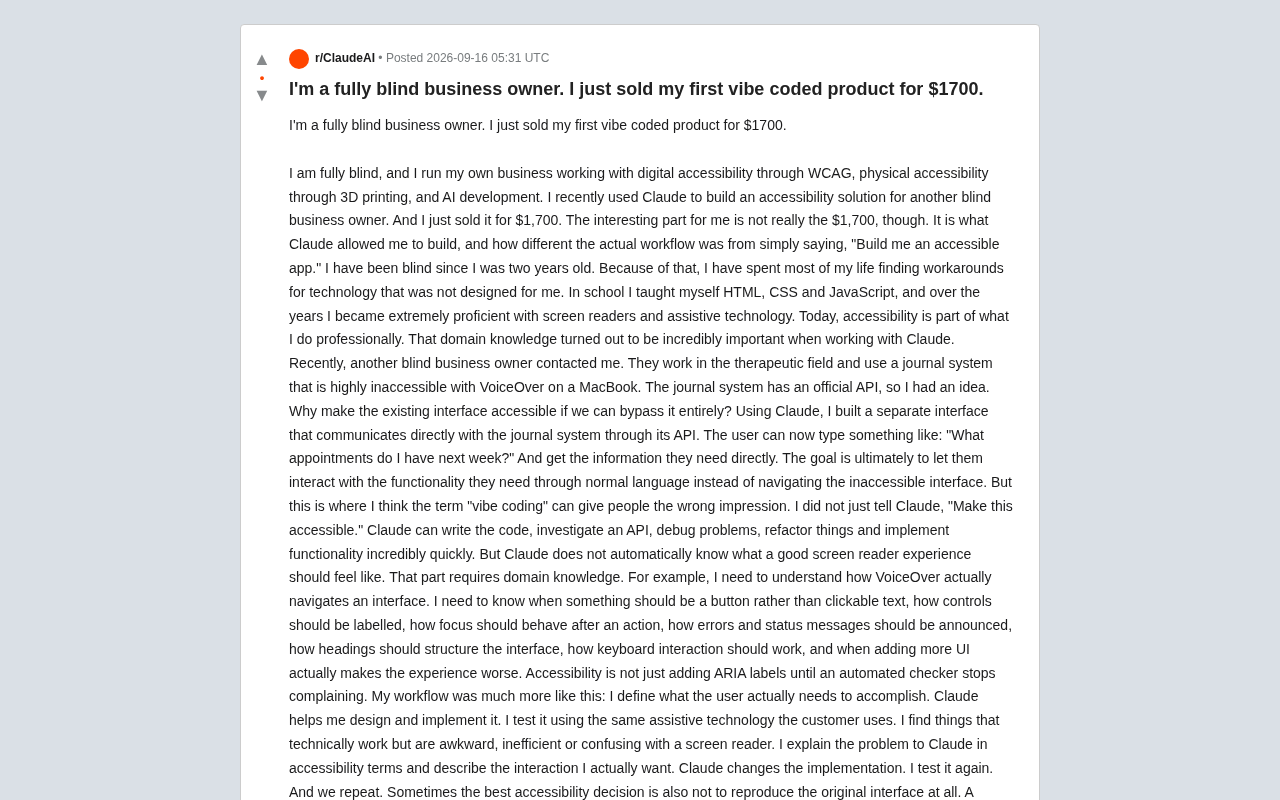
一位全盲创业者用 Claude 为盲人客户打造无障碍产品并卖出 1700 美元。他的经历揭示了 Vibe Coding 的真相:AI 能写代码,但真正的好体验离不开领域知识,也展现了 AI 赋能残障人群自主构建工具的独特价值。
Datamimic:给AI编程助手一个可控的测试数据世界
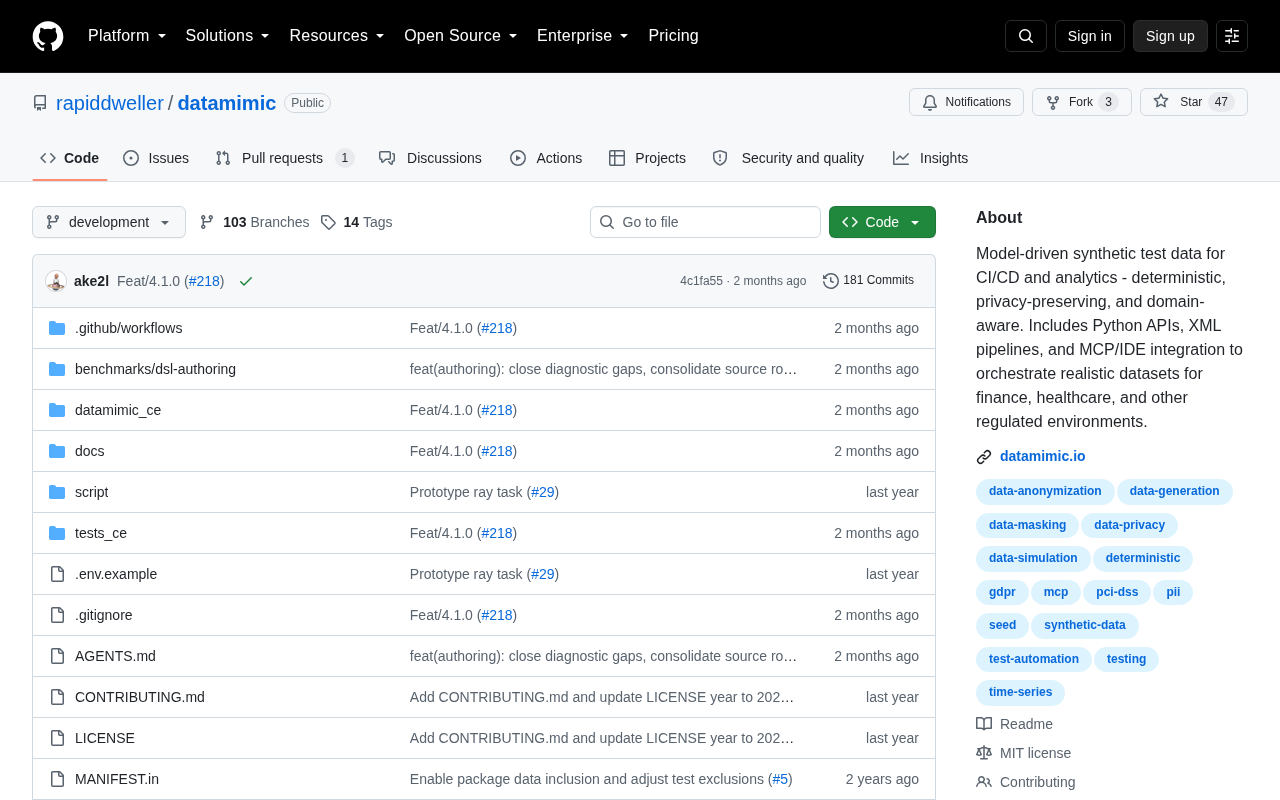
Datamimic 是一款开源工具,主张不要让AI编程助手自行编造测试数据。本文解析AI生成测试数据的可靠性隐患,以及可控测试数据世界对开发质量的价值。