荷兰ASN银行封杀非Google版Android,GrapheneOS用户遭殃
ASN银行应用屏蔽GrapheneOS等非Google认证Android系统,引发隐私与安全的争议。
荷兰银行ASN的移动应用被曝屏蔽非Google认证的Android系统,包括注重隐私的GrapheneOS,此事经PrivSec-dev兼容性报告披露后在Hacker News引发热议。应用疑似依赖Google Play服务进行设备完整性验证,导致移除Google服务的系统无法通过认证。银行出于防范篡改与欺诈的考虑采取此类措施并不罕见,但批评者认为一刀切封锁将隐私敏感用户拒之门外,且部分银行已通过自定义验证机制实现兼容,证明安全与开放可以兼顾。事件凸显隐私与便利的张力,社区呼吁ASN提供替代验证方案或透明解释。
事件背景:一家“理想主义”银行的兼容性争议
荷兰银行ASN近日被曝出在其移动银行应用中屏蔽了非Google认证的Android系统,其中包括注重隐私的GrapheneOS。这一消息源自GitHub上PrivSec-dev维护的银行应用兼容性报告,并在Hacker News上引发热议,获得超过300点投票和200余条评论。
ASN银行长期以“理想主义”形象示人,强调可持续与社会责任。然而,此次对非标准Android系统的限制,与其品牌形象形成了微妙反差。用户发现,在GrapheneOS等系统上,ASN应用无法正常运行,这引发了对银行技术策略与用户选择权之间矛盾的讨论。
技术限制还是安全借口?
根据社区反馈,ASN银行的应用似乎依赖于Google Play服务框架进行完整性验证。GrapheneOS等系统通过移除或替换Google服务来增强隐私,因此无法通过银行应用的设备认证检查。
这一做法在安全领域并不罕见。银行通常需要确保运行环境未被篡改,以防范恶意软件和欺诈。但批评者指出,这种“一刀切”的封锁方式将隐私意识强的用户拒之门外,而他们恰恰可能是对安全更为敏感的群体。Hacker News的讨论中,有用户认为银行应提供替代验证方案,而非简单依赖Google的生态系统。
Google Play 完整性验证(Play Integrity / SafetyNet)
ASN 应用所依赖的机制通常被称为 Play Integrity API(其前身为 SafetyNet Attestation)。它由 Google Play 服务在设备端执行,向应用返回一组判定结果,例如设备是否通过 Google 的兼容性测试、系统是否被 Root 或解锁 Bootloader、应用二进制是否被篡改。应用开发者据此决定是否放行敏感操作。问题在于,这套判定以“设备是否运行 Google 认证的 Android 构建”为基本前提,而 GrapheneOS 等系统出于隐私考虑移除了 Google Play 服务或以沙箱方式运行它,因此往往无法出具可信的认证令牌。银行若把认证结果当作唯一闸门,就会连带挡掉这些系统;反之,若采用基于硬件密钥、行为风控或多因素认证的替代方案,则可在不依赖 Google 判定的情况下维持安全水平。
GrapheneOS 与“非 Google 认证 Android”
GrapheneOS 是一个基于 Android 开源项目(AOSP)的隐私与安全强化操作系统,主要运行于 Google Pixel 设备。它保留了 Android 的应用沙箱与硬件安全模块(如 Titan M 芯片)支持,但默认不预装 Google 服务,用户可选择以普通应用形式沙箱化安装 Play 服务。所谓“非 Google 认证”,指的是设备未通过 Google 的 Compatibility Test Suite(CTS)认证,因而无法获得 Google 签发的设备 attestation。这并不等同于设备“不安全”或“已被 Root”,而是说明其软件栈不在 Google 的认证体系之内。许多银行风控系统把这一差异直接视为高风险信号,这正是此次争议的技术根源。
社区反应与兼容性报告
PrivSec-dev的兼容性报告项目旨在追踪各类银行应用对非标准Android系统的支持情况。ASN银行的案例被收录其中,成为社区关注的焦点。报告显示,并非所有银行都采取类似限制,部分金融机构通过自定义验证机制兼容了GrapheneOS等系统。
这暗示了技术选择上的差异:银行可以在不牺牲安全性的前提下,支持更多样的设备环境。ASN银行的做法因此被部分用户视为“懒惰”或“过度依赖Google”。
PrivSec-dev 兼容性报告的意义
PrivSec-dev 维护的银行应用兼容性列表,本质上是一份由社区众包的“实测数据库”:志愿者在 GrapheneOS、CalyxOS 等系统上逐一安装各家银行与支付应用,记录是否能登录、能否完成转账、是否触发完整性检查失败等结果。它的价值在于把分散的用户体验转化为可比较的公开信息,让用户在选择银行或 ROM 时有了依据,也让金融机构的技术策略暴露在公众视野中。正因如此,ASN 被列入“不兼容”名单才迅速发酵——它不只是一次个体报错,而是被放进了同类机构的横向对照之中,凸显出不同银行在验证机制上的路线差异。
对隐私倡导者的影响
对于GrapheneOS用户而言,银行应用的兼容性一直是痛点。此次ASN银行的明确封锁,进一步凸显了隐私与便利之间的张力。用户不得不在放弃隐私增强系统或更换银行之间做出选择。
这一事件也引发了更广泛的讨论:在数字身份和金融服务日益集中的今天,用户对设备环境的控制权是否正在被侵蚀?ASN银行的案例可能促使更多用户关注银行的技术政策,并推动社区向金融机构施压,要求更开放的兼容性策略。
未来走向
目前,ASN银行尚未对此事做出公开回应。社区希望银行能重新评估其兼容性策略,或至少提供透明的解释。随着隐私意识抬头,金融机构如何在安全与用户选择之间取得平衡,将成为持续关注的议题。
对于技术社区而言,这一事件再次提醒:开源系统和隐私定制ROM的生态发展,仍需克服来自主流服务的兼容性障碍。
相关推荐
Claude Code额度不够用?实测哪些技巧真省额度
实测 Claude Code 20美元套餐:换用 Sonnet 或 Haiku、降低 effort 能让同样任务额度减半以上,而 /clear、/compact、plan mode 等流传技巧在短会话中几乎不省额度甚至更贵。
Anthropic新研究:AI记忆如何避免「记错」?
Anthropic最新报告探讨AI智能体跨会话记忆的可靠性:数据库任务中记忆提升基准分数,但游戏实验显示记忆可能固化错误。报告建议保留证据、测试规则、纠正过时笔记,为助手构建者提供实践指南。
AI智能体记忆全解析:四层结构与“做梦”机制
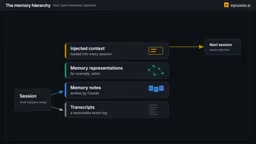
解读Anthropic智能体记忆研究:记忆的四层架构、以CLBench和宝可梦实验检验“该记什么”,以及通过“做梦”修正笔记、构建wiki、提升上下文注入质量的机制与局限。