MCP 服务器是什么?让 AI 安全调用工具的标准接口

MCP 是 AI 工具调用的统一标准协议,解决多模型集成中的碎片化、安全与效率问题。
MCP(模型上下文协议)是 Anthropic 提出的开放标准,旨在解决 AI 应用集成中长期存在的三大痛点:多模型多系统带来的"N×M 集成爆炸"、API 返回冗余数据导致的 token 浪费与安全风险,以及 API 密钥明文暴露给模型的凭证安全问题。MCP 在现有 API 之上构建了一层智能适配层,采用客户端-服务器架构,AI 模型通过标准协议声明式地调用"工具菜单"中列出的能力,而非被动接收全量数据。服务器端新增工具时,AI 可自动发现无需重新部署;认证凭证完全由服务器管理,模型不接触密钥。就像 USB 统一了硬件外设接口,MCP 为 Claude、GPT、Gemini 等不同模型提供统一的"即插即用"接入层,有望成为 AI 工具调用的事实标准。
从一堆烂代码说起
想象一个叫 Alex 的开发者,他想给自己的电商应用加一个 AI 聊天机器人。听起来简单,但当他把 AI 模型连接到数据库、搜索、支付和 Slack 时,麻烦就来了——四套不同的登录逻辑、四种错误格式、四份需要长期维护的数据接口。这些全是他必须自己拥有并持续修补的定制代码。
更糟的是,当老板一句"我们能不能也试试 ChatGPT?"砸下来,集成数量瞬间翻倍,变成 8 个 API 需要维护。每换一个模型,就意味着一轮重复劳动。这种场景对任何做过 AI 集成的开发者来说都不陌生。
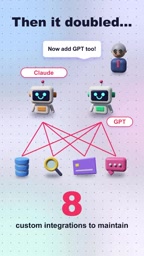
API 的"全量倾倒"问题
除了维护成本,还有一个很少被人提及的隐患:API 倾向于把所有数据一股脑返回。AI 可能只需要一行信息——比如"订单状态"——但系统却把整条客户记录都发了过去。
这带来一连串连锁反应:浪费 token、拖慢响应速度、污染上下文窗口,还让 AI 接触到它本不该看到的敏感数据。在成本和安全都日益敏感的今天,这种粗放式的数据传递方式显然不可持续。
MCP 登场:API 之上的智能适配层
这正是 MCP(Model Context Protocol,模型上下文协议)要解决的问题。可以把它理解成架在现有 API 之上的一层"智能适配器",负责把原始数据加工成 AI 真正需要的精确形态。
它的工作方式很直观:AI 发问"你能做什么?",MCP 服务器回以一份"工具菜单",列出可供调用的能力。AI 据此按需取用,而不是被动接收数据洪流。这种"按需供给"的设计,从根本上改变了 AI 与后端系统的交互逻辑。
工具自动发现,无需重新部署
MCP 的一大亮点在于可扩展性。当你给服务器新增一个工具时,AI 能够自行发现它——不需要重新部署应用,不需要改写 prompt。
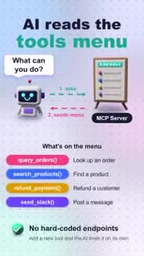
这意味着系统的演进成本大幅下降。过去每加一个功能都要牵动整条集成链路,现在只需在服务器端注册工具,AI 自动识别可用能力。对于需要频繁迭代的产品来说,这种灵活性极具价值。
凭证不再暴露给 AI
安全层面,MCP 也做了关键改进。传统做法中,API 密钥常常被塞进 prompt,意味着模型本身能"看到"这些凭证。而在 MCP 架构下,AI 永远接触不到密钥。
服务器会检查每一个请求,并自行附加凭证信息。换句话说,认证逻辑被完全收敛到服务器端,模型只负责表达意图。这不仅降低了密钥泄露风险,也让权限管理变得集中、清晰。
MCP 由 Anthropic 于 2024 年底提出并开源,其设计遵循客户端-服务器架构。MCP 客户端(通常内嵌于 AI 应用或模型运行时)与 MCP 服务器(封装了具体工具和数据源的进程)之间通过标准化的 JSON-RPC 消息协议通信。服务器向客户端暴露三类能力:Tools(可被 AI 调用的函数,如查询订单、发送消息)、Resources(可读取的数据对象,如文件或数据库记录)和 Prompts(预置的提示模板)。这种分层设计让 AI 模型无需了解底层系统的实现细节,只需与统一的 MCP 接口交互,从而实现"能力的声明式调用"而非"数据的命令式拉取"。
将 API 密钥嵌入 prompt 是早期 AI 集成中的常见做法,但这会带来严峻的安全隐患:密钥可能通过模型日志、对话历史或第三方模型的训练数据而泄露。此外,部分云端模型服务会将用户输入用于改进模型,这意味着明文写入 prompt 的凭证存在被记录的风险。MCP 的服务器端凭证管理机制与传统后端安全实践对齐——密钥存储于服务器环境变量或密钥管理服务(如 AWS Secrets Manager)中,AI 仅能感知"我有权限调用这个工具",而无法获知认证的具体凭据。这种最小权限原则(Principle of Least Privilege)的落地,使 AI 层与凭证层实现了真正的解耦。
USB 式的统一接口
作者用了一个贴切的类比:MCP 就像 USB 接口。无论是 Claude、GPT 还是 Gemini,面对同一个 MCP 服务器,都能即插即用——任何模型,零代码改动。
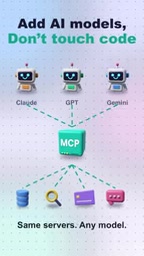
回到开头 Alex 那堆不断膨胀的定制代码,MCP 本质上就是来替代它的。它把"每个模型配一套集成"的碎片化现状,收敛成一个标准化的接入层。一次开发,多模型复用,这正是标准协议的核心魅力。
USB 类比揭示了 MCP 更深层的价值:互操作性(Interoperability)。在 MCP 之前,AI 生态呈现出典型的"N×M 问题"——N 个 AI 模型与 M 个外部系统之间需要 N×M 套定制集成。MCP 将其压缩为"N+M":每个模型只需实现一次 MCP 客户端,每个系统只需实现一次 MCP 服务器,双方即可任意组合对接。这与 USB 统一了外设接口、LSP(语言服务器协议)统一了编辑器与语言工具链的逻辑如出一辙。目前已有 Cloudflare、Block、Zed 等公司宣布支持 MCP,开源社区也涌现出大量面向 GitHub、Google Drive、PostgreSQL 等平台的现成 MCP 服务器实现。
为什么开发者不该忽视它
MCP 的意义不只是省代码。它代表着 AI 应用集成方式的一次范式转变:从各自为政的点对点集成,走向统一、安全、可发现的标准接口。
对企业而言,这意味着更低的维护成本、更可控的数据边界,以及更快的模型切换能力——在模型快速更迭的当下,不被单一供应商绑定本身就是一种战略优势。随着越来越多的工具和平台支持这一协议,MCP 很可能成为 AI 工具调用的事实标准。对正在构建 AI 应用的团队来说,提前理解并采用它,是一笔值得的投资。
相关推荐
5步构建机器人仿真SimReady资产:前沿AI模型实战指南
NVIDIA分享借助前沿AI模型构建机器人仿真SimReady资产的5步工作流,涵盖CAD转OpenUSD、材质配置、碰撞体生成与物理属性标注,助力机器人仿真开发高效落地。
Restock:能在Slack里用Stripe买办公用品的AI采购代理
Restock 是基于 Managed Deep Agents 构建的开源示例 AI 代理,能在 Slack 里理解采购需求、通过 Zinc 搜索真实商品、用 Stripe Link 完成付款。它展示了 AI 代理安全执行真实交易的「人在环中」范式,并提供免下单的排练模式供试用。
生物医学影像的真正瓶颈:数据,而非模型
生物医学影像AI的真正瓶颈不在模型而在数据。本文分析医院海量影像数据背后的可获取性、标注成本、隐私合规与标准化难题,探讨数据基础设施为何比模型更难突破。