MCP 官方服务器迎来 1.0.0:稳定性与安全全面升级

MCP官方参考服务器发布v1.0.0,重点夯实安全、稳定性与工程规范,无新功能但完成关键地基跃迁。
Model Context Protocol(MCP)官方参考服务器集合正式发布v1.0.0,涵盖TypeScript(SemVer)和Python(CalVer)两套生态共七个服务器。本次更新没有引入新功能,而是集中在三个方向:一是稳定性修复,包括filesystem的Unicode路径解析与UNC共享支持、memory服务器的跨进程文件锁与并发写入竞态问题;二是安全加固,fetch服务器默认拒绝私有、回环和元数据地址以防御SSRF攻击;三是工程体系升级,引入「Agentic Software Factory」框架,强制每文件90%覆盖率门禁、协议级特征化测试,并将贡献模式改为「提交issue而非PR」。作为MCP生态的官方示范,这批服务器的稳定化对社区整体实现质量具有重要的标杆意义。
Model Context Protocol(MCP)官方参考服务器集合正式发布 v1.0.0 版本。这是一次承载大量修复、测试强化和安全加固的里程碑式更新,意味着这批被广泛用作 MCP 开发范本的服务器正式进入稳定可用的 1.x 时代。
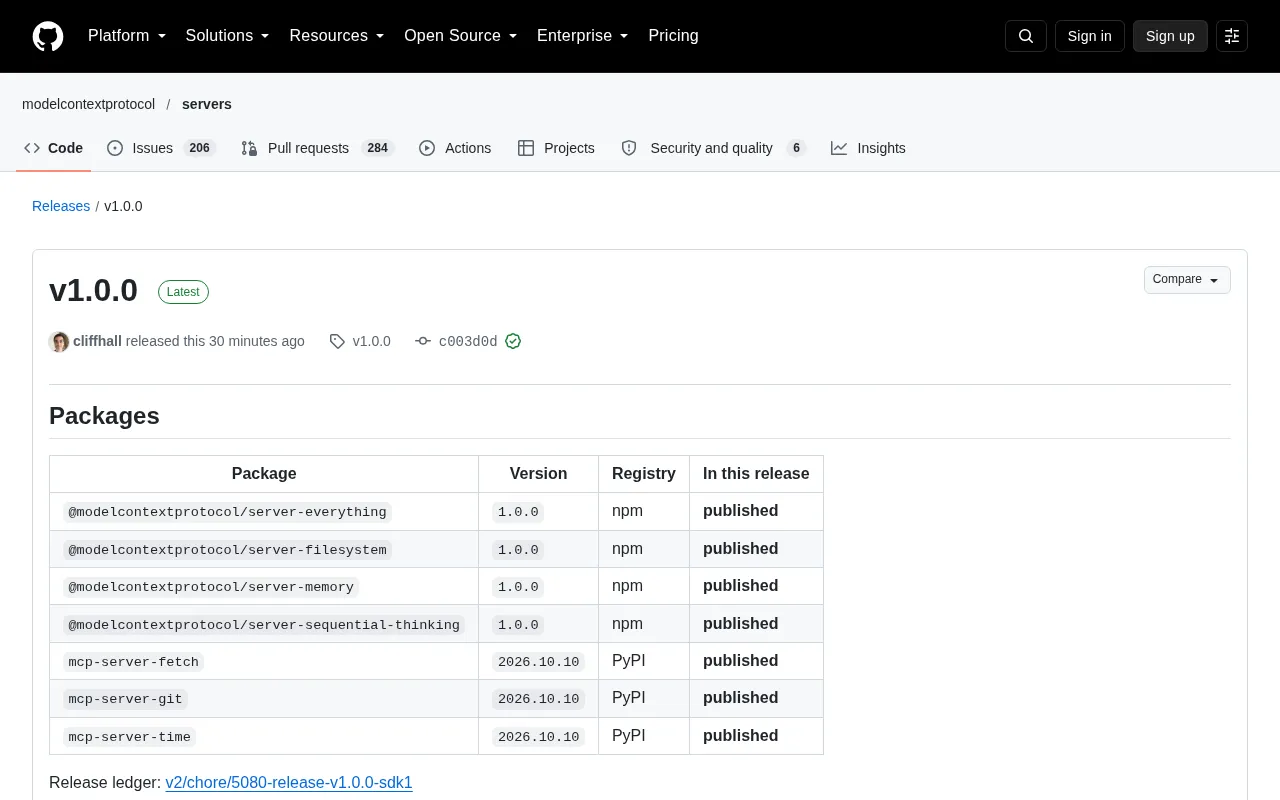
本次发布包含哪些组件
v1.0.0 并非单个软件包,而是一组服务器的协同发布,覆盖 npm 与 PyPI 两大生态:
- TypeScript / npm 侧(版本号 1.0.0):
@modelcontextprotocol/server-everything、server-filesystem、server-memory、server-sequential-thinking。 - Python / PyPI 侧(采用 CalVer 日历版本 2026.10.10):
mcp-server-fetch、mcp-server-git、mcp-server-time。
值得关注的是两套生态采用了不同的版本命名策略——TypeScript 服务器走语义化版本(SemVer)标记为 1.0.0,Python 服务器则采用日历版本号(CalVer)。这种并行方案在 issue 表单的占位符中也特意展示了两种版本格式,便于贡献者正确上报问题。
这些服务器是 MCP 生态里的「官方样板」,开发者常以它们为参考来构建自己的工具服务。因此它们达到 1.0.0 的稳定节点,对整个社区的实现质量都有示范意义。
filesystem 与 memory:路径与数据可靠性的硬仗
文件系统服务器(server-filesystem)本次集中解决了一批长期存在的路径处理顽疾。它修复了仅在 Unicode 形式上存在差异、与磁盘实际不符的路径解析问题,补上了对 UNC 共享根目录下允许目录的支持,并要求在工具调用前先等待初始 roots 就绪——若没有配置任何目录,会以可见方式明确失败,而不是悄悄出错。此外,edit_file 现在能保留原有的换行符与缩进,覆盖写入也改为原地替换已有文件。
记忆服务器(server-memory)的改动则直指数据一致性。它新增了跨进程的图文件锁,确保两个服务器操作同一文件时两次写入都不丢失;加入了对知识图谱磁盘载入时的条目校验;修复了「报告了实际并未发生的删除」这类误导性行为;并通过序列化图变更来避免并发写入竞态。保存时还会保留内存文件的权限模式,遇到只读文件则拒绝写入。这些修复让 memory 服务器在多实例、并发场景下更值得信赖。
fetch、git、time:安全加固与行为规范化
抓取服务器(mcp-server-fetch)最引人注目的改动是默认拒绝私有地址、回环地址和元数据地址。这是一个重要的 SSRF(服务端请求伪造)防护措施,避免工具被诱导访问内网或云环境元数据端点。它同时新增了 SOCKS 代理支持,并把错误的代理设置作为工具错误上报。
Git 服务器(mcp-server-git)统一了 git_log 的输出结构,拒绝空提交并对无操作的 git_add 给出明确反馈,能正确报告 git_checkout 产生的游离 HEAD(detached HEAD)状态,git_show 也改为输出 Git 原生格式并处理非 UTF-8 补丁。时间服务器(mcp-server-time)则规范了时区相关的错误处理:无效的 --local-timezone 会以单行信息退出,convert_time 对不存在的本地时间和空时区参数都会给出清晰报错。
三个 Python 服务器还统一在 serverInfo 中正确上报自身的包版本,这对客户端识别和调试很有帮助。
SSRF(Server-Side Request Forgery,服务端请求伪造)是一类让服务器代替攻击者发起请求的漏洞。在 MCP 工具场景中,如果 fetch 服务器不加限制地转发任意 URL,攻击者可以构造指向 127.0.0.1、169.254.169.254(AWS/GCP 元数据端点)或内网 IP 段的请求,借助 AI 工具的调用权限探测甚至操控本不对外暴露的内部服务。云原生环境尤其脆弱,因为元数据服务通常无需认证即可返回临时密钥等敏感信息。将私有地址和元数据地址列入默认拒绝名单,是防御此类攻击的最基础也最关键的一步,开发者在自行实现具有网络访问能力的 MCP 工具时应当优先参照这一实践。
工程体系:Agentic Software Factory 的落地
本次发布背后更深层的变化,是维护者 cliffhall 推动的「Agentic Software Factory(智能体软件工厂)」工程体系。从提交记录可以看到这一体系分成了至少十个部分,涵盖:
- 用
AGENTS.md作为绝对规则文件,删除旧的CLAUDE.md; - TypeScript 与 Python 两侧对齐的质量门禁(Prettier、ESLint、ruff、根校验、CI);
- 技能(skills)基础设施,包括 pr-flow、issue-triage、security-advisory、release 等一系列可复用技能;
- 每文件 90% 覆盖率门禁在 CI 和本地 gate 中强制执行;
- 协议级特征化测试套件(protocol-level characterization suite)。
一个颇具争议性的决定是贡献模型的转变:项目关闭了外部直接提交 PR 的通道,改为「提交 issue 而非 PR」,并用 issue 表单与排期计划(backlog plan)来组织贡献。同时还用「issue 筛查扫描」替代了 Dependabot 的自动 PR。这种流程更强调由维护者统一掌控合并节奏,适合高质量门禁的工厂化开发,但也可能提高外部贡献者参与直接编码的门槛。
「协议级特征化测试(protocol-level characterization suite)」是一种以协议契约为中心的测试策略:测试用例不依赖具体实现细节,而是直接验证服务器对外暴露的 MCP 协议行为是否符合规范——例如某个工具调用在特定输入下必须返回特定结构的 JSON-RPC 响应。与单元测试相比,它更接近集成测试,但测试边界固定在协议层,因此可以在不同语言的服务器实现之间复用断言逻辑。这对「官方参考服务器」而言尤为重要:当社区开发者照着参考实现仿写自己的服务器时,协议级测试能提供明确的合规基准,而不仅仅是内部逻辑的自测。AGENTS.md 作为「绝对规则文件」的设计,则是为 AI 辅助编码代理(如 Claude、Copilot 等)提供强约束性的项目规范,确保自动化生成的代码同样遵守质量门禁,这也是「Agentic Software Factory」命名的核心含义。
对开发者意味着什么
对于正在构建 MCP 工具的开发者,v1.0.0 传递了几个明确信号。第一,这批参考服务器现在拥有协议级测试和高覆盖率保障,作为学习范本更加可靠。第二,fetch 的默认 SSRF 防护、filesystem 的目录边界校验等安全改进,提醒大家在自建 MCP 服务时同样需要重视网络与文件系统的边界控制。第三,TypeScript 走 SemVer、Python 走 CalVer 的双轨版本策略,意味着升级时需要分别关注两套版本号。
本次发布还特别感谢了十余位首次贡献者和多位报告问题的社区成员,这些真实使用中反馈的 bug(如 Unicode 路径、并发写入、游离 HEAD 等)正是推动 1.0.0 落地的核心动力。整体来看,v1.0.0 更像是一次「把地基夯实」的发布——没有华丽的新功能,却在稳定性、安全性和工程规范上完成了关键跃迁。
相关推荐

笔记本CPU跑本地大模型:Ollama+千问3给桌宠装大脑
普通笔记本没显卡也能跑本地大模型:B站UP主用Ollama加开源千问3 8B纯CPU运行,为原创桌宠小金娘装上本地大脑,配合DeepSeekHarness完成插件开发与三轮调试,模型0元、断网可用、隐私不出本机。

Mistral Large 4开源权重发布:1万亿参数,激活49亿
Mistral Large 4开源权重发布:约1万亿参数、激活约49亿,支持图文与百万级上下文。解析厂商自测的编码与网络安全数据、修改版宽松许可、数据中心级硬件门槛,以及权重公开后不可回收的安全风险。

AgentScope 2.0实战:Java企业级AI Agent开发指南
AgentScope 2.0是阿里巴巴推出的Java企业级分布式智能体框架。本文解析它为何适合服务端AI应用,对比客户端AI应用在权限、状态管理、并发上的差异,并梳理从环境配置到项目联调的实战学习路线。