MCP如何让Wi-Fi AI代理落地:从水管工比喻到15分钟搭建
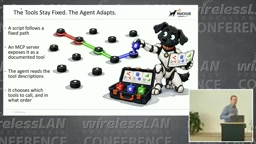
MCP把脚本和API变成带文档的工具,让AI代理像水管工一样自主完成网络自动化。
文章基于Jean Macq在WLPC Prague 2026的演讲,介绍MCP(Model Context Protocol)如何将网络自动化从固定脚本升级为AI代理自主编排。MCP由Anthropic于2025年11月提出并移交Linux基金会,服务器可封装工具、资源和提示三类内容,工具附带文档供代理理解调用方式。应用分三层:单点对接接入点、跨系统编排(DHCP/DNS/交换机/Wi-Fi)、通过MCP网关实现跨站点操作。15分钟演示展示了从空文件夹到创建并激活Wi-Fi的完整过程,代理在写操作前两次请求人工确认。Macq给出四条工具设计规则:服务器端清洗数据、默认只读、凭据不交给AI、全量日志且不信任代理输出。他强调领域专家价值反而被放大,因为工具说明书只能由懂行的人写,结论是“去试”。
在WLPC Prague 2026的演讲中,Jean Macq用一个水管工的比喻开场:他给水管工一个任务,水管工带着工具箱上门,自行选择合适的工具解决问题。如果把"水"换成"数据",把"工具箱"换成"MCP服务器",把"水管工"换成"AI代理",你就得到了一个今天就能落地的网络自动化图景。
这个比喻之所以成立,是因为AI代理的工作方式和上门维修极其相似:你给它目标和指令,它用模型作为"大脑",用MCP提供的工具作为"工具箱",自主组合工具完成任务。Macq在四年前同一舞台讲的是脚本自动化,而他认为MCP带来的变化是根本性的——脚本永远从A走到B,路径固定,只是输入输出不同;而MCP把脚本本身变成了工具,代理可以根据文档自行决定如何调用、如何串联。
MCP是什么:把一切变成工具
MCP由Anthropic在2025年11月提出,后移交Agentic AI Foundation(Linux基金会旗下)。它的定位很朴素:让AI应用能够方便地访问工具和信息。
一个MCP服务器里可以包含三类内容。工具(tools)是最核心的部分,任何东西都可以成为工具——REST API、SNMP、数据处理逻辑,甚至另一个MCP。资源(resources)用于向代理提供数据。提示(prompts)则是系统向用户建议的最佳使用方式。关键在于,这些工具都附带文档,而文档正是AI代理理解"怎么用"的依据。
Macq在现场展示了三个递进的应用层级。最基础的是把MCP接到接入点上,直接对Wi-Fi环境发问或发指令,比如创建SSID、做故障排查。往上一层,让MCP同时对接交换机、DHCP、DNS,一句"给我建一个新网络"就能触发DHCP池创建、网关配置、交换机VLAN划分、Wi-Fi下发,甚至调用测试客户端验证连通性。再往上一层是MCP网关——这个名称并非官方术语,指的是一个站点侧的服务器,让代理和客户端能够与各站点上不同的远程MCP服务器通信,从而实现跨站点的配置复制、规格下发等操作。
MCP(Model Context Protocol)本质上是一种标准化接口协议,解决的是“AI模型如何安全、统一地调用外部能力”这一集成难题。在MCP出现之前,每接入一个新系统(如REST API、数据库、网络设备),开发者都需要为AI应用单独编写适配代码,导致集成成本高且难以复用。MCP定义了客户端(AI应用)与服务器(工具提供方)之间的通信规范,服务器以标准方式暴露工具、资源和提示三类能力,并附带机器可读的文档描述。这样一来,任何兼容MCP的AI代理都能即插即用地发现和调用工具,无需为每个后端系统定制开发。协议移交Linux基金会旗下的Agentic AI Foundation,也意味着它正朝着厂商中立、社区治理的开放标准方向演进,这对网络设备厂商和运维团队来说,降低了被单一AI供应商锁定的风险。
文中提到的“MCP网关”虽非官方术语,但对应的是多站点网络运维中的真实痛点:每个站点可能运行独立的MCP服务器(各自连接本地的接入点、交换机等设备),而AI代理和客户端通常位于中心位置。MCP网关充当站点侧的聚合代理,让中心侧的代理能够发现并路由到各站点的远程MCP服务器,而无需直接暴露每个站点的服务器地址和凭据。这种架构在跨站点批量配置、规格统一下发和配置复制场景中尤为关键,同时也把凭据管理和访问控制收敛到网关层,符合后文“凭据留在服务器侧”的安全原则。
15分钟搭建第一个MCP
Macq播放了一段15分钟的录屏(压缩成两分钟展示),整个过程比多数人预期的简单。
他在Claude左侧开一个会话,指向笔记本电脑上的空文件夹并授权。第一句提示词要求生成MCP服务器的基础框架,同时说明路由规划、上下文、建议项和密钥检查要求。右侧文件树随即开始生长,系统自动生成所需文件。
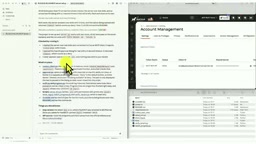
接下来是连接Ruckus接入点的环节。Macq通过终端提供连接信息,而这些凭据放在本地文件中,绝不交给代理本身。连接打通后,他让代理生成四个工具:检查现有Wi-Fi、创建新Wi-Fi、激活Wi-Fi、验证结果。随后把代理接到MCP服务器上测试通信,再要求"创建一个和现有Wi-Fi类似的新Wi-Fi,同一VLAN"。代理先后两次请求确认——创建和激活各一次——每次Macq都明确批准。屏幕上可以观察到venue和接入点的计数从0变成1,新SSID出现,该Wi-Fi的全部信息可查。整个MCP还保留了完整日志,每一次API调用都可回溯。
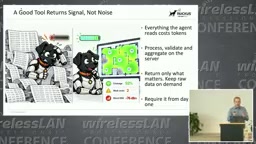
设计工具时的四条硬规则
Macq给出的建议中,有几条直接关系到生产环境的安全性。
让服务器做数据清洗。 工具不仅要能取数和操作,还要把结果整理干净再交给AI。这项工作应该在服务器端完成,而不是让代理自己处理,否则token消耗会迅速膨胀。
默认只读。 工具从设计之初就应该是只读的。如果业务确实需要写操作,必须在任何变更前请求明确批准——这正是演示中他点了两次确认的原因。
凭据留在服务器侧。 永远不要把凭据交给AI本身。它们应当留在本地、受到保护、保持机密。
全量记录,且不信任代理输出。 每一次调用都要记录日志,确保事后能还原发生了什么。同时要记住:来自代理的一切信息都应视为不可信输入,双重校验始终是好习惯。
“默认只读”这一原则在AI代理场景下比传统自动化更为重要,原因在于代理的行为具有概率性和自主组合性,而非脚本的确定性路径。只读设计将工具的初始攻击面降到最低:即使代理因提示词误解或模型幻觉而错误调用工具,也不会对生产网络造成变更。当业务确实需要写操作时,“变更前请求明确批准”本质上是在工具层面实现人类在环(human-in-the-loop)审批,把不可逆操作的控制权交还给工程师。这与后文“不信任代理输出”形成互补——前者控制代理能做什么,后者控制代理说了什么,共同构成代理安全落地的两道防线。
为什么网络工程师的经验反而更值钱
演讲中有一个容易被忽略的判断:在MCP时代,领域专家的价值不是被削弱,而是被放大了。
原因是代理需要一份"使用手册"才能正确调用工具,而这份手册的内容只能由懂行的人写出来。Macq的建议是:挑一件你日常反复做的事,把它拆解成具体动作,尽可能详细地描述给编码系统——因为这段描述会直接变成代理理解工具的说明书。机器无法替你决定你想让工具做什么。描述清楚之后,剩下的交给vibe coding:生成、运行、测试、自我修复,这个循环跑起来相当顺畅。
他还提到一个值得注意的细节:四年前大家讨论的脚本自动化并没有消失,而是被吸收进了工具箱。路径固定的部分变成了工具,需要判断的部分交给了代理。这种分工让MCP的落地门槛比想象中低——你不需要推翻现有自动化,只需要在其上叠一层。
Macq的结论只有一句:去试。他的环境并不复杂,搭建过程就是15分钟的视频。用他的话说,你的环境里已经有一个"点",MCP只是把连线画出来而已。
相关推荐
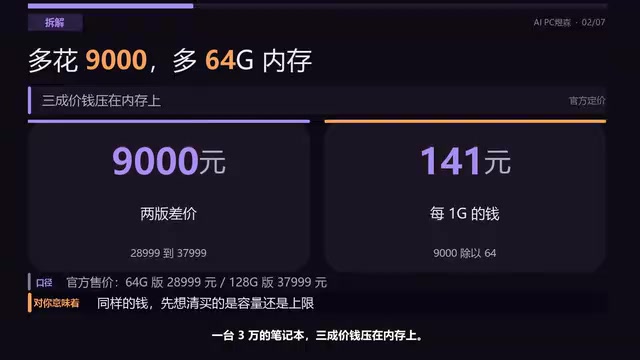
64G内存笔记本跑大模型,实际可用仅46.7G
华硕ProArt创16实测:64G内存标称值下模型可用仅46.7G,128G版官方上限1200亿参数。本文拆解9000元内存差价、统一内存占用真相、续航表现,并给出三步自查方法,帮你判断本地跑大模型该买多大内存。
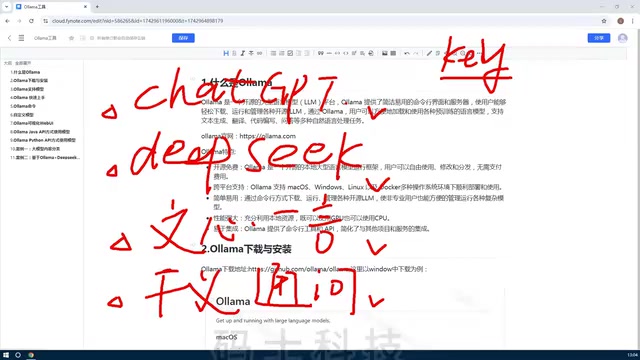
Ollama零基础教程:本地部署大模型入门指南
Ollama零基础入门教程:了解Ollama是什么、核心特点与本地部署大模型的价值。涵盖开源免费、跨平台、CPU/GPU调度、API集成等关键信息,助你快速上手本地大模型管理工具。

LangGraph 实战:开发者真实工作流与技术栈剖析
从 Reddit 开发者提问切入,剖析 LangGraph 在实际生产中的工作流设计、技术栈组合、图结构模式与调试痛点,总结从教程走向落地的关键实践与可观测性需求。