万圣节邂逅“Muse”?小心是钓鱼攻击

万圣节派对上的“名人”搭讪可能是社交工程钓鱼的新变体,电话号码成为攻击入口。
文章从一条万圣节后的 Twitter 公益提醒出发,揭示冒充名人索要电话号码的社交工程钓鱼新趋势。攻击者利用节日匿名氛围降低受害者防备,以索要联系方式为起点,后续可通过短信钓鱼、信息收集甚至 SIM 交换攻击扩展伤害。文章分析了电话号码作为账户恢复和双因素认证锚点的敏感性,指出此类攻击与安全社区长期观察的“权威效应”和“情境合理性”模式高度吻合。同时提醒该警示来自单一来源、未经独立验证,应视为风险模式提示。防御建议包括对陌生人索要联系方式保持警惕、不点击可疑短信链接、优先使用认证器应用而非短信验证码,以及在社交平台限制手机号可见性。
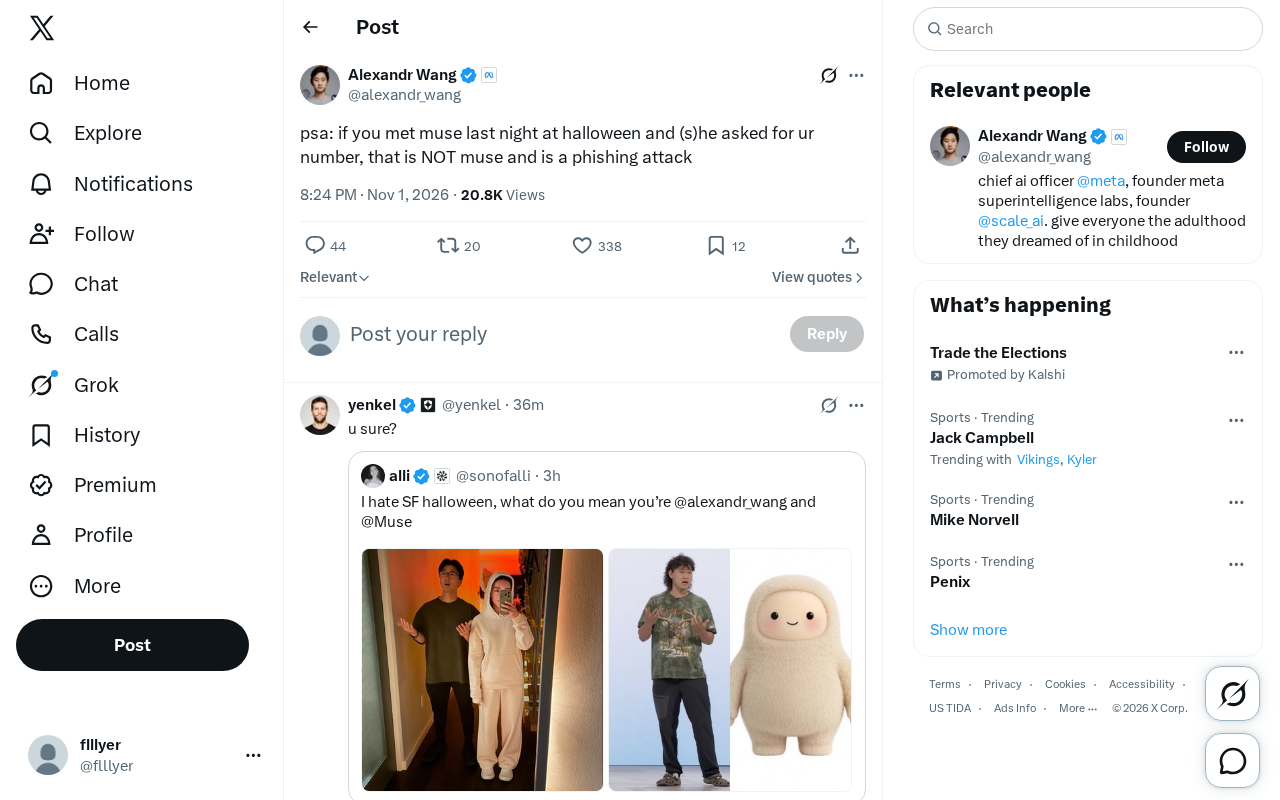
万圣节派对后,一条来自 Twitter 的 PSA(公益提醒)在科技圈悄然流传:“如果你昨晚在万圣节遇到 Muse,并且他/她向你要了电话号码,那不是 Muse,而是一次钓鱼攻击。”这条简短的信息看似玩笑,却揭示了一个严肃的安全趋势:社交工程攻击正借助节日场景与名人身份,以极低的成本突破人们的心理防线。
当“名人”主动搭讪:钓鱼攻击的新马甲
传统钓鱼攻击多伪装成银行、电商或同事,通过邮件或短信诱导点击恶意链接。而这条 PSA 描述的是一种更“线下转线上”的变体:攻击者利用万圣节派对等社交场合,冒充某个知名人物(此处为“Muse”),以建立信任、索要联系方式为起点,后续可能通过短信发送恶意链接、诱导转账或套取敏感信息。
据 Twitter 上的原帖提醒,这类攻击的核心在于“身份伪装”和“场景利用”。万圣节本身鼓励匿名与角色扮演,人们防备心降低,攻击者便借机混入。索要电话号码是第一步——一旦获得,后续的短信钓鱼(smishing)便有了通道。
为什么电话号码是钓鱼的“入场券”?
在多数人的认知里,电话号码不如密码敏感。但安全研究反复指出,手机号是账户恢复、双因素认证和身份验证的关键锚点。攻击者拿到号码后,可以:
- 发送伪装成“Muse”的短信,附带恶意链接或附件;
- 利用号码在社交平台搜索关联账户,进一步收集个人信息;
- 发起 SIM 交换攻击的前期侦察(尽管难度较高,但信息收集是第一步)。
原帖没有展开技术细节,但其警示意义明确:在非正式社交场景中,对方主动索要联系方式且身份存疑时,应默认保持警惕。
SIM 交换攻击(SIM Swapping) 是指攻击者通过贿赂运营商员工或利用社会工程手段,将受害者的手机号码转移到自己控制的 SIM 卡上。一旦得手,攻击者便能接收所有短信和电话,包括用于双因素认证的一次性验证码,从而绕过短信验证保护,接管银行账户、加密货币钱包和社交账号。整个过程通常只需数分钟至数小时,受害者往往在手机突然失去信号时才发现异常。正因如此,安全社区建议优先使用基于认证器应用(如 TOTP)或硬件密钥的双因素认证方式,因为这类验证不依赖手机号码这一可被转移的标识符。
多源视角:社交工程攻击的共性
虽然这条 PSA 来自单一 Twitter 来源,但其描述的作案手法与安全社区长期观察到的模式高度吻合。据多个网络安全机构的公开分析,社交工程攻击普遍利用“权威/名人效应”和“情境合理性”降低受害者警觉。万圣节的特殊之处在于,它同时提供了“匿名伪装”的合理借口和“节日放松”的心理窗口。
说一下,目前没有其他独立来源证实“Muse”这一具体案例的真实性。原帖更像是一则个人经历的警示分享,而非经过验证的安全事件报告。因此,读者应将其视为一种风险模式提示,而非确凿的攻击事件。
情境合理性(situational plausibility) 是社交工程攻击中的核心心理机制。攻击者会精心构造一个与受害者当前所处环境高度吻合的叙事,使异常请求显得自然而然。例如在万圣节派对上,有人扮演名人并向你索要联系方式,这一行为在节日语境下并不突兀,受害者因此不会启动日常的怀疑机制。安全研究指出,人类判断威胁的能力高度依赖上下文线索,当攻击者成功嵌入一个合理场景时,即便受过安全培训的人也可能放松警惕。这也是为什么安全团队在演练钓鱼攻击时,越来越重视模拟真实社交情境,而非仅测试员工对可疑邮件的识别能力。
如何防御这类“线下转线上”的钓鱼?
面对此类攻击,个人可以采取几项简单措施:
- 对主动索要联系方式的陌生人保持警惕,尤其在派对、展会等匿名性强的场合;
- 不要仅凭名字或外貌判断身份,名人不会随机向陌生人索要号码;
- 收到可疑短信时,不点击链接、不回复、不转账,通过官方渠道核实;
- 开启双因素认证,但优先使用认证器应用而非短信验证码,降低 SIM 交换风险;
- 在社交平台限制手机号可见性,避免公开关联。
企业安全团队也可借此案例提醒员工:钓鱼攻击不限于工作邮箱,个人社交场景同样是入口。
结语:节日狂欢后的安全余思
这条 PSA 之所以值得关注,不在于“Muse”是谁,而在于它用一句玩笑话点出了一个真实漏洞:当身份伪装遇上节日氛围,人的判断力会下降。钓鱼攻击不需要高深技术,只需要一个合适的场景和一个愿意相信的人。下次在派对上遇到“名人”搭讪,不妨先问自己:对方要的是号码,还是我的信任?
相关推荐
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today
 科技前沿
Claude新模型Silicon曝光,Opus 5.5被超越?
Anthropic神秘模型Silicon与Obsidian 3在Cognition Devon CLI中曝光,据称超越Opus 5.5;OpenAI的Cactus和Kraken同现构建,Coder平台Koduck疑为Qwen家族。本文梳理周末AI圈关键动向,并解读一项关于视觉输入欺骗机器人的安全研究。
 科技前沿
Claude模型与Effort终极指南:如何省Token
基于8种Claude模型与Effort组合、4个真实编码任务的实测,拆解Haiku、Sonnet、Opus、Fable的定位与价格,解析Effort档位对Token消耗的影响,并给出省Token的实战配置建议。