NVIDIA开源OpenShell:为AI智能体打造安全私密运行时

NVIDIA开源Rust编写的OpenShell,为自主AI智能体提供安全隔离的运行时环境。
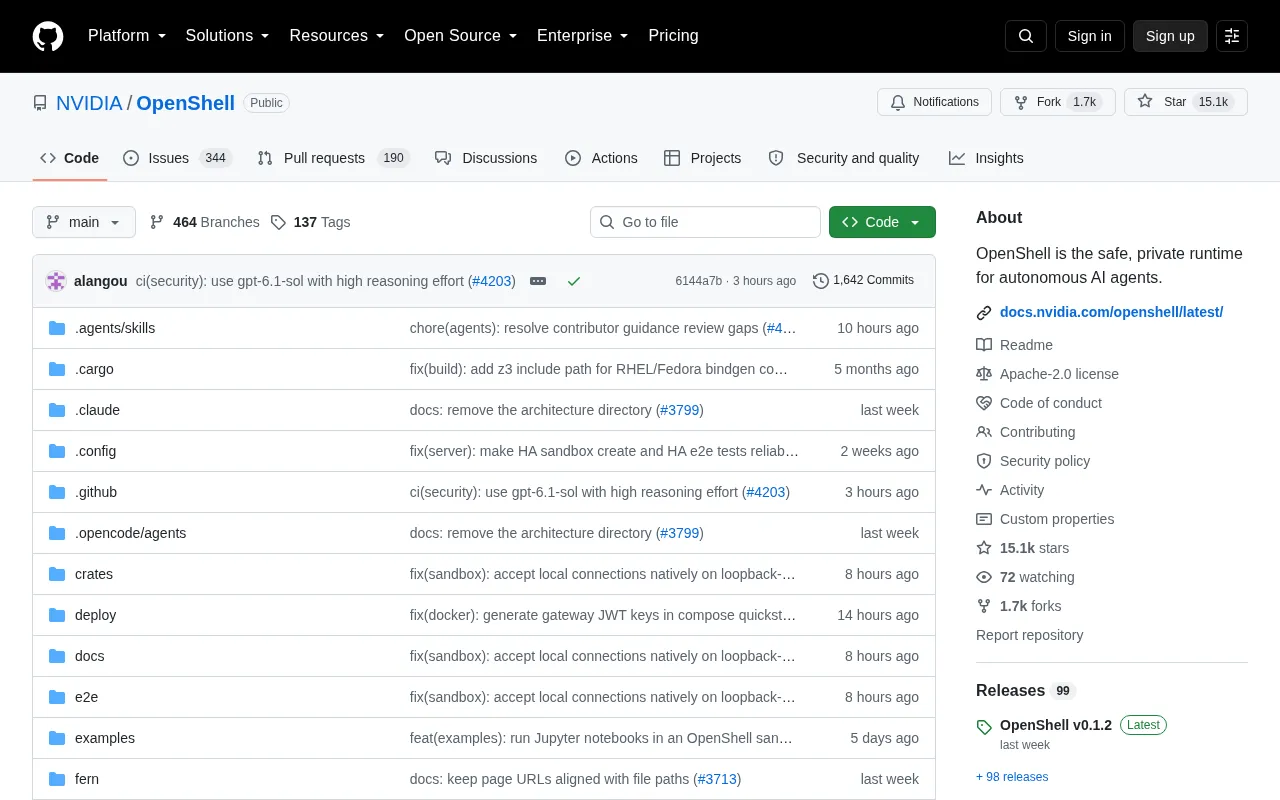
NVIDIA近期开源的OpenShell项目,定位为自主AI智能体的安全、私密运行时,旨在解决智能体获得代码执行权限后带来的安全隔离难题。不同于聚焦任务编排的Agent框架,OpenShell切入更底层的运行时层,通过Rust语言的内存安全特性防止提示注入、幻觉等风险演变为对宿主系统的实质破坏。项目在GitHub一周内新增近6000颗Star,总数超过15000,反映出开发者对AI智能体安全基础设施的强烈需求。NVIDIA此举也释放出行业信号:随着智能体自主权不断扩大,安全运行环境正成为与模型能力同等重要的基础设施课题,类似当年容器技术对云计算安全模型的奠基作用。
当AI智能体需要一个"安全沙箱"
随着自主AI智能体(Autonomous AI Agents)从概念走向落地,一个核心难题浮出水面:如何让这些能够自主执行代码、调用工具、操作系统的智能体在安全可控的环境中运行?NVIDIA近期开源的 OpenShell 项目正是针对这一痛点而来,它被定位为"面向自主AI智能体的安全、私密运行时"(the safe, private runtime for autonomous AI agents)。
该项目在GitHub上迅速积累了超过15000颗Star、1700多次Fork,仅一周内就新增了近6000颗Star,显示出开发者社区对AI智能体安全基础设施的强烈需求。项目采用 Rust 语言编写,这一选择本身就透露出设计者对内存安全与运行性能的高度重视。
为什么是"运行时"而非又一个Agent框架
当前市场上充斥着各类AI智能体框架,但它们大多聚焦于智能体的编排、推理与任务规划能力。OpenShell 则切入了一个更底层也更关键的环节——运行时(Runtime)。
当一个AI智能体被赋予执行权限后,它可能会运行任意生成的代码、访问文件系统、发起网络请求。如果没有隔离机制,一个被恶意提示注入(Prompt Injection)劫持的智能体,或是一个产生幻觉的模型,都可能对宿主系统造成不可逆的破坏。OpenShell 强调的 "safe"(安全)与 "private"(私密)两个关键词,正是为了解决这两类风险:安全意味着对智能体行为进行隔离与约束,私密则指向数据不外泄、运行环境可控的本地化部署诉求。
Rust 带来的底层优势
选择 Rust 作为实现语言并非偶然。对于一个需要承载不可信代码执行的运行时而言,Rust 的所有权模型和编译期内存安全检查,能够从根本上规避缓冲区溢出、空指针等传统 C/C++ 系统软件中常见的安全漏洞。同时 Rust 接近 C 的运行性能,也让它适合构建对延迟和吞吐量敏感的基础设施层组件。
提示注入(Prompt Injection)是当前AI智能体面临的最主要攻击面之一。攻击者通过在智能体可能读取的外部内容(网页、文件、邮件等)中嵌入伪装成指令的恶意文本,诱导智能体偏离原本目标,执行未经授权的操作——例如泄露敏感数据、删除文件或向外部发送请求。与传统SQL注入类似,它利用的是"数据"与"指令"之间边界模糊的结构性缺陷。当智能体拥有实际的执行权限时,提示注入的危害从"输出错误答案"升级为"对真实系统造成破坏",这正是运行时隔离机制存在的根本原因。
Rust 的核心安全机制来源于其独特的所有权(Ownership)系统:每块内存在同一时刻只能有一个所有者,编译器在编译期静态地追踪内存的分配与释放,从而无需垃圾回收(GC)即可保证内存安全。这与 C/C++ 依赖程序员手动管理内存的模型形成鲜明对比。对于一个需要执行外部不可信代码的运行时而言,这意味着攻击者无法通过构造特殊输入来触发堆溢出或释放后使用(Use-After-Free)等经典漏洞——这类漏洞历史上曾造成无数严重安全事故。此外,Rust 的线程安全保证也在并发执行多个智能体任务时提供了额外的防护层。
AI智能体安全:被低估的战场
过去一段时间,行业的注意力集中在模型能力的提升上——更强的推理、更长的上下文、更低的幻觉率。但当智能体真正获得"动手"能力,开始调用工具、执行命令、与外部世界交互时,安全边界的重要性才真正凸显。
OpenShell 由 NVIDIA 这样的基础设施巨头推出,其意义不仅在于提供一个工具,更在于释放出一个信号:AI智能体的安全运行环境正在成为与模型本身同等重要的基础设施。类比传统软件时代,容器技术(如 Docker)、虚拟化和沙箱机制支撑起了云计算的安全根基;在AI智能体时代,类似 OpenShell 这样的运行时很可能扮演同样的角色。
适用场景的想象空间
从项目定位推测,OpenShell 适合以下几类场景:
- 自主代码执行:让AI智能体在隔离环境中安全运行它生成的代码,避免影响宿主机。
- 企业私有部署:对数据隐私有严格要求的组织,可以在本地运行智能体而不必担心数据外流。
- 多智能体协作:为多个智能体提供相互隔离的运行空间,防止彼此干扰或权限越界。
容器技术(以 Docker 为代表)通过 Linux 内核的 cgroups 和 namespaces 机制实现进程级隔离,让不可信的应用代码在受限的资源和文件系统视图中运行,彼此互不影响。这一机制成为现代云计算安全模型的基石。AI智能体面临类似但更复杂的挑战:它不仅需要隔离代码执行,还需要约束网络访问范围、控制工具调用权限、审计每一步操作的意图与结果。OpenShell 所尝试构建的,正是这样一套专为智能体语义设计的"容器化"基础设施,而不仅仅是对通用沙箱技术的简单复用。
理性看待:项目仍需时间验证
提一嘴,目前关于 OpenShell 的公开信息还相对有限,主要集中在项目定位和基础描述层面。它的具体隔离机制、与主流Agent框架的集成方式、性能开销等关键细节,仍有待官方文档和社区实践进一步揭示。
高速增长的 Star 数固然反映了关注度,但一个运行时项目的真正价值,最终要通过生产环境的稳定性、安全审计的严格程度以及生态适配的广度来检验。对于正在构建AI智能体应用的开发者而言,OpenShell 值得持续关注,但在投入生产前仍建议审慎评估其成熟度。
结语
NVIDIA OpenShell 的出现,标志着AI智能体赛道正从"能力竞赛"向"安全与工程化"延伸。当智能体获得越来越多的自主权,为它们构建一个安全、私密、可控的运行时环境,将成为整个行业绕不开的课题。这个用 Rust 打造的开源项目,或许正是这一趋势的重要注脚。
相关推荐
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today
 科技前沿
Claude新模型Silicon曝光,Opus 5.5被超越?
Anthropic神秘模型Silicon与Obsidian 3在Cognition Devon CLI中曝光,据称超越Opus 5.5;OpenAI的Cactus和Kraken同现构建,Coder平台Koduck疑为Qwen家族。本文梳理周末AI圈关键动向,并解读一项关于视觉输入欺骗机器人的安全研究。
 科技前沿
Claude模型与Effort终极指南:如何省Token
基于8种Claude模型与Effort组合、4个真实编码任务的实测,拆解Haiku、Sonnet、Opus、Fable的定位与价格,解析Effort档位对Token消耗的影响,并给出省Token的实战配置建议。