Auth0 vs Frontegg vs WorkOS:企业级身份认证方案深度对比

Auth0 vs Frontegg vs WorkOS:企业级身份认证方案深度对比
在企业级SaaS市场中,身份认证和授权服务已成为产品能否打入大客户的关键门槛。Auth0、Frontegg和WorkOS这三家主流身份认证服务提供商都声称自己"企业就绪"(enterprise ready),但实际表现究竟如何?
本文通过一个简单而关键的测试来验证:客户的IT管理员能否在你已经付费的计划中自主配置SSO(单点登录)和SCIM(跨域身份管理系统)?
核心评估标准:SSO与SCIM的自助配置能力
评估企业级身份认证方案的核心不在于功能列表的长度,而在于实际可用性。当你的客户是一家拥有严格IT安全政策的企业时,他们的IT管理员需要能够独立完成SSO和SCIM的配置,而不是每次都要联系你的技术支持或被迫进行昂贵的套餐升级。
SSO:企业身份认证的基石
SSO(单点登录) 是一种身份认证机制,允许用户使用一组凭证访问多个应用系统。其核心价值在于提升用户体验和增强安全性:用户无需记忆多套密码,IT部门可以集中管理身份凭证。SSO通常基于SAML 2.0、OAuth 2.0或OpenID Connect等标准协议实现。在企业场景中,员工通过公司的身份提供商(IdP,如Okta、Azure AD、Google Workspace)完成一次登录后,即可无缝访问所有已集成的SaaS应用,大幅降低密码管理成本和安全风险。
SSO的实现依赖于信任关系的建立。在SAML 2.0架构中,服务提供商(SP)和身份提供商(IdP)通过交换XML格式的元数据建立信任。认证流程采用断言(Assertion)机制:用户访问SP时被重定向到IdP,IdP验证身份后生成包含用户信息和权限的加密断言,用户携带断言返回SP完成登录。OAuth 2.0/OIDC则采用令牌(Token)机制,通过授权码流程(Authorization Code Flow)确保安全性。企业级SSO还需处理会话管理、单点登出(SLO)和跨域cookie等复杂场景。不同协议的选择取决于应用架构:传统企业应用多用SAML,现代API驱动的应用更倾向OIDC。
SCIM:自动化的用户生命周期管理
SCIM(跨域身份管理系统) 是由IETF制定的开放标准(RFC 7643/7644),用于自动化用户账户的创建、更新和删除。SCIM通过标准化的REST API实现身份数据在不同系统间的同步。当员工入职时,HR系统可自动在所有SaaS应用中创建账户;离职时,所有访问权限立即被撤销。这种自动化机制解决了传统手动管理的效率问题和安全隐患,是企业级SaaS应用必须支持的合规要求。对于拥有数百名员工和几十个SaaS应用的企业,SCIM可以将账户管理成本降低80%以上。
SCIM定义了用户(User)和组(Group)两种核心资源类型,通过标准化的JSON Schema描述资源属性。协议规定了五种HTTP操作:创建(POST)、读取(GET)、更新(PUT/PATCH)、删除(DELETE)和搜索(GET with filter)。关键技术点包括:1)资源版本控制通过ETag实现乐观锁,避免并发冲突;2)批量操作(Bulk Operations)提升同步效率;3)过滤查询(Filtering)支持复杂条件如eq、co、sw等运算符;4)补丁操作(PATCH)支持原子级属性修改。企业部署SCIM时常见挑战是属性映射不一致,如Okta的'userName'需映射到应用的'email'字段。生产环境中,SCIM端点必须实现速率限制和幂等性保证。
企业就绪的真正含义
如果这些功能被锁在高价套餐后面,或者必须由技术团队介入才能配置,那么所谓的"企业就绪"不过是营销话术。真正的"企业就绪"(Enterprise Ready)不仅包括技术功能(SSO、SCIM、审计日志、RBAC权限控制),还包括运营能力(SLA保证、专属支持、合规认证如SOC 2、ISO 27001)和业务模式(灵活定价、私有部署选项、BAA协议支持)。
从采购流程角度,企业客户通常需要6-12个月的评估周期。企业级软件采购通常遵循严格的评估框架。初期由业务部门提出需求,形成RFP(Request for Proposal)文档,列明功能、合规和集成要求。信息安全部门会进行VSA(Vendor Security Assessment),审查供应商的SOC 2 Type II报告、ISO 27001认证、数据处理协议(DPA)和分包商列表。技术团队开展PoC测试,重点验证集成复杂度、性能指标和故障恢复能力。采购部门评估TCO(Total Cost of Ownership),包括许可费、实施成本、培训费用和年度维护费。法务审查SLA条款、责任上限、数据主权和终止条款。整个流程需经过采购委员会批准,大型企业通常需要3个部门以上会签。若供应商在基础功能上设置门槛,会在需求筛选阶段即被排除,浪费双方6-8周的前期投入。
因此,企业就绪本质上是"可销售性"问题,而非单纯的技术问题。
身份认证即服务市场格局
IDaaS市场在2020年后进入快速整合期。Gartner将其归入Access Management(访问管理)类别,2023年全球市场规模达140亿美元,预计2027年将超300亿美元。市场呈现三层格局:顶层是Microsoft Entra ID(原Azure AD)和Okta等平台型玩家,占据60%以上企业市场;中层是Auth0、Ping Identity等功能型厂商,聚焦特定场景;底层是WorkOS、Clerk等新兴开发者工具。
技术演进方向包括:无密码认证(Passkeys/WebAuthn)、去中心化身份(DID)、零信任架构(Zero Trust)集成。关键趋势是身份编排(Identity Orchestration),即通过低代码工具组合多个身份源和认证因子,应对混合云环境下的复杂需求。
三家身份认证供应商的实际表现
Auth0:功能成熟但定价门槛偏高
Auth0成立于2013年,是身份认证即服务(IDaaS)领域的先驱企业。2021年被Okta以65亿美元收购,成为身份认证行业最大并购案之一。Auth0的核心优势在于其开发者友好的API设计和丰富的预构建集成库,支持超过30种社交登录提供商和各类企业身份提供商。其Universal Login组件、规则引擎(Rules)和扩展点(Hooks)为开发者提供了高度灵活的定制能力。但这种灵活性也带来了复杂性:企业级功能如多因素认证(MFA)、自适应认证和细粒度授权通常需要在高级套餐中才能完整使用。
Auth0作为身份认证领域的老牌玩家,功能体系成熟且生态完善。不过在企业级功能的定价策略上,Auth0存在一个明显的短板:SSO和SCIM等企业必需功能通常被归入高级套餐,中小型SaaS公司想要服务企业客户就必须支付较高的订阅费用。
更关键的问题是,即使付费后,部分高级配置仍可能需要技术支持介入。这对于需要快速响应客户需求的SaaS团队来说,意味着额外的运营成本和更长的响应周期。Auth0的方案更适合那些已经有专门技术团队处理身份认证问题的大型企业,而非希望快速赋能客户自助配置的产品团队。
Frontegg:面向产品团队的平衡方案
Frontegg成立于2019年,其创新之处在于将用户管理功能打包成可嵌入的前端组件,让B2B SaaS产品可以快速集成完整的用户管理界面。与传统身份认证服务只提供后端API不同,Frontegg提供了开箱即用的登录页面、用户管理面板、审计日志界面等前端组件,大幅降低了集成工作量。其Admin Portal功能允许SaaS客户的管理员自助管理租户配置、用户权限和SSO设置,这种"客户的客户"视角是其核心差异化特性。Frontegg的定价模型基于月活跃用户(MAU)和租户数量,对中等规模的B2B应用较为友好。
Frontegg定位于"为产品团队打造的用户管理平台",在企业功能的可访问性上做出了更好的平衡。其定价结构让开发者在标准计划中就能集成基础的企业级功能,有效降低了企业客户接入门槛。
从定价策略来看,Frontegg在中间档位的计划中就提供了SSO配置能力。虽然在并发用户数或高级定制方面可能有所限制,但对于大多数B2B SaaS应用的初期企业客户拓展场景来说已经够用。这种策略让产品团队可以更早地验证企业市场需求,而不需要一开始就投入高额基础设施成本。
WorkOS:专注企业就绪的后起之秀
WorkOS成立于2020年,专注于为现代SaaS应用提供企业就绪(Enterprise Ready)基础设施。其产品哲学是"企业功能不应该是高级套餐特权",因此在基础定价层就包含SSO、SCIM和目录同步等核心企业功能。WorkOS采用了极简的API设计理念,其SSO集成只需要几行代码即可完成,开发者无需深入理解SAML或OIDC的复杂细节。这种"向下兼容企业需求"的策略吸引了大量希望快速进入企业市场的初创公司。WorkOS按成功认证次数计费,对于用户基数不大但需要企业功能的早期产品更具成本优势。
WorkOS是三者中最年轻但最专注于"企业就绪"定位的服务商。其核心理念是让任何SaaS产品都能快速获得企业级身份认证能力,而不需要从零构建复杂的SSO和SCIM基础设施。
从定价透明度来看,WorkOS采用了最直接的方式:在基础计划中就包含SSO和SCIM的自助配置能力。客户的IT管理员可以通过清晰的操作界面独立完成配置,无需供应商技术团队介入。这种设计思路降低了SaaS公司的客户成功成本,让企业销售周期变得更加可预测。对于希望快速切入中大型企业市场的创业公司来说,WorkOS提供了最低的准入门槛。
B2B SaaS中的多租户身份管理挑战
多租户SaaS在身份管理上面临独特挑战。租户隔离(Tenant Isolation)要求在数据库、缓存、日志等各层实现逻辑分离,避免越权访问。常见架构模式包括:共享数据库+行级安全(Row-Level Security)、独立Schema、完全独立数据库。身份认证需处理租户识别问题,通常通过子域名(acme.yourapp.com)、路径参数或JWT中的租户ID实现。
跨租户操作如供应商支持人员的impersonation(模拟登录)需要完整审计追踪。SCIM同步需要映射企业组织架构到应用的租户-角色体系,处理部门调整、权限继承等复杂场景。高级场景还包括租户级的SSO配置(每个客户使用不同IdP)、分级管理员权限、Just-in-Time(JIT)用户创建等。Auth0的Organizations功能、Frontegg的Tenants模型、WorkOS的Organization对象都在解决这一问题,但实现粒度和灵活性各有差异。
Auth0、Frontegg、WorkOS功能与定价快速对比
| 对比维度 | Auth0 | Frontegg | WorkOS |
|---|---|---|---|
| SSO可用层级 | 高级套餐 | 中间套餐 | 基础套餐 |
| SCIM自助配置 | 需技术支持介入 | 部分自助 | 完全自助 |
| 适合阶段 | 成熟企业产品 | 快速增长期 | 早期拓展企业客户 |
| 生态完善度 | ★★★★★ | ★★★★ | ★★★ |
| 定价透明度 | ★★★ | ★★★★ | ★★★★★ |
如何选择:根据业务阶段做决策
选择身份认证服务提供商不应只看功能清单,更要考虑产品发展阶段和目标客户群体:
早期阶段的SaaS产品选WorkOS
如果你刚开始拓展企业客户,WorkOS可能是最经济的选择。透明的定价和自助配置能力让你可以快速响应企业客户的合规要求,不需要为此建立专门的企业支持团队。
快速增长期的产品团队选Frontegg
Frontegg提供了功能丰富度和可访问性的良好平衡。如果你的产品已经积累了一定的企业客户基础,需要更多定制化能力但又希望保持灵活性,Frontegg的中间路线值得认真考虑。
成熟的企业级产品选Auth0
对于已经建立了完善技术团队和企业支持流程的公司,Auth0的成熟生态和广泛集成能力更具长期价值。虽然成本更高,但其稳定性和可扩展性在大规模部署场景中更有保障。
总结:真正的企业就绪不是功能清单
三家身份认证供应商在技术层面都能提供完备的解决方案,真正的差异在于:你的客户能以多快的速度、多低的成本获得他们需要的企业级功能?
通过"客户IT管理员能否自助配置SSO和SCIM"这个测试,我们发现"企业就绪"在不同供应商那里有着截然不同的含义。对于SaaS产品团队来说,选择不应该基于谁的功能列表最长,而应该基于谁能让你最快地将企业级能力交付给客户——这才是真正的企业就绪。
核心要点
- SSO和SCIM是企业客户的标配需求,自助配置能力是评估"企业就绪"的关键指标
- Auth0功能最成熟但企业功能定价门槛高,适合有专门技术团队的成熟产品
- Frontegg在功能丰富度和可访问性之间取得平衡,适合快速增长期的B2B SaaS
- WorkOS在基础套餐就提供企业功能,定价透明,适合早期拓展企业市场的创业公司
- 多租户架构中的身份管理需要处理租户隔离、跨租户操作和组织架构映射等复杂场景
- 企业采购流程漫长且严格,供应商需在早期就展示核心能力以通过筛选
相关推荐
ComfyUI双语提示词节点实测:不懂英文也能玩转标签
一位B站UP主借助GPT打造的ComfyUI双语标签提示词拓展节点实测:中英标签双向联动、30万词库支持、未知标签一键翻译沉淀,让不懂英文的小白也能玩转提示词,目前适配anima本地部署模型。
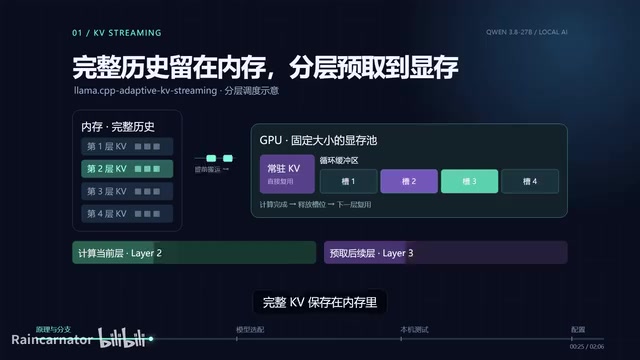
16G显存跑Qwen3 27B:192K上下文+视觉实测
在16G显存显卡上部署Qwen3 27B模型,通过llama.cpp Adaptive KV Streaming实现192K超长上下文与视觉能力。本文详解KV缓存瓶颈原理、量化版本选择及RTX 5080实测速度与任务能力。
MiniMax H3本地部署实测:开源视频模型效果与完整教程
MiniMax H3 开源视频模型本地部署实测:涵盖硬件要求、ComfyUI 完整部署教程,以及文生视频、图生视频的真实生成效果与耗时,适合想入门本地 AI 视频生成的用户参考。