Stroq:本地审计你的编码代理做了什么、为什么

Stroq 用本地审计还原编码代理的行为与决策依据,填补可观测性缺口。
文章介绍 Hacker News 上发布的 Stroq,一个本地运行的编码代理审计工具。编码代理会自主修改代码、运行命令、创建提交,但为何选某个文件、为何跳过测试等决策依据很少被完整保留,事后排查只能靠零散日志与推测。Stroq 不改变代理工作方式,而是在本地记录并审计其行为轨迹,让“做了什么”和“为什么”可回溯。本地优先设计意味着操作记录与代码上下文不上传云端,适合隐私敏感团队且接入成本低。文章认为,代理能力越强,误操作影响面越大,审计正成为可信使用的前提,但项目仍处早期,兼容性与审计粒度有待验证,核心考验在于能否真正还原决策上下文。
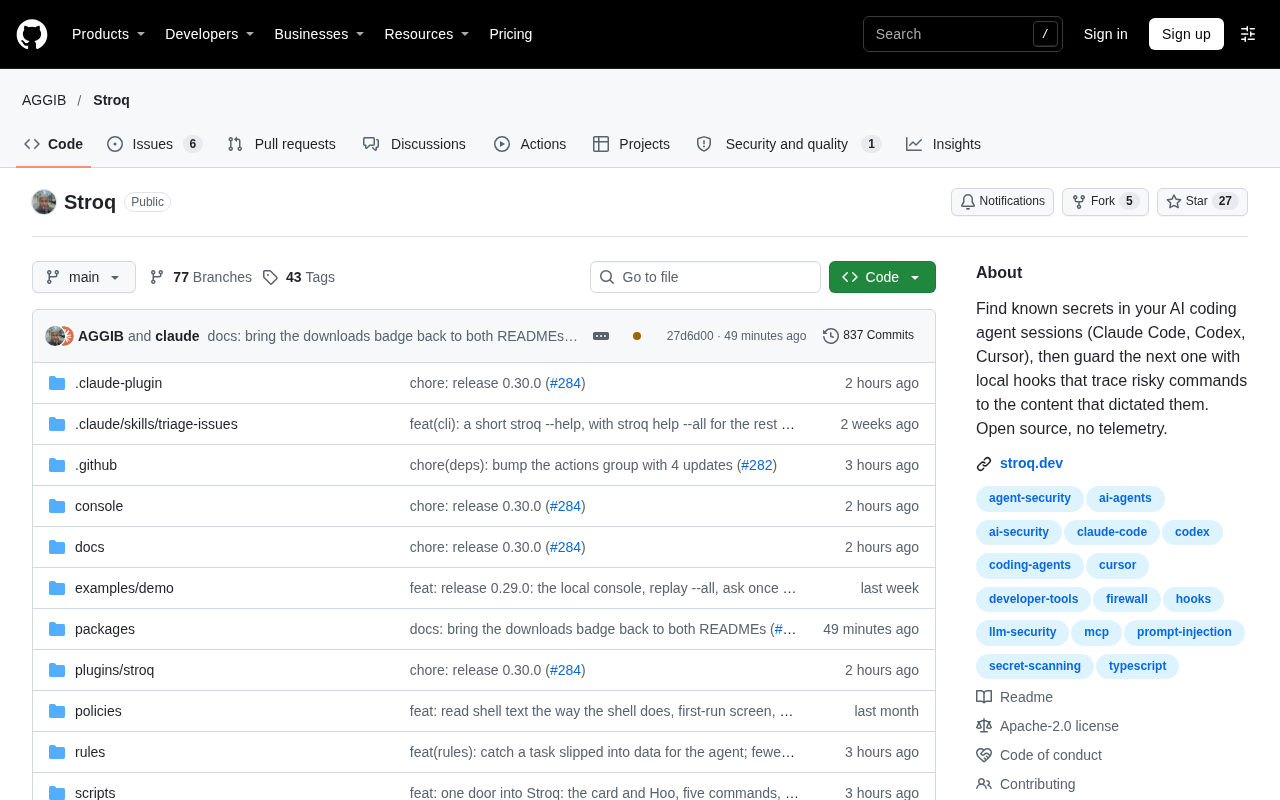
编码代理(Coding Agent)越来越常见,但它们到底做了什么、为什么做出某个决定,往往是一笔糊涂账。Hacker News 上出现的 Stroq 试图解决这个问题:一个本地运行的工具,用来审计编码代理的行为和动机。
编码代理的“黑箱”困境
编码代理通常以自动化方式修改代码、运行命令、创建提交。问题在于,整个过程对开发者而言缺乏透明度:代理为什么选择这个文件、为什么采用这种实现、为什么跳过了某个测试,这些决策依据很少被完整保留下来。事后排查时,开发者只能靠零散的日志和自己的推测。
Stroq 的切入点正是这种可观测性缺口。它不试图改变代理如何工作,而是在本地记录并审计代理的行为轨迹,让“做了什么”和“为什么这么做”变得可回溯。
编码代理(Coding Agent) 指能够自主完成多步开发任务的 AI 系统,典型形态包括 Claude Code、Cursor Agent、Devin、OpenHands 等。与只做单点补全的代码助手不同,编码代理通常会自主规划步骤、读写多个文件、执行 shell 命令、运行测试,甚至创建 git 提交。其工作循环一般是“观察环境 → 推理 → 调用工具 → 再观察”,因此一次任务可能产生几十上百次工具调用。这些中间步骤往往不会完整暴露给用户,代理只呈现最终 diff,过程细节埋在内部上下文中。正是这种“多步自主 + 工具调用”的特性,让行为轨迹变得难以追查,也是“黑箱”问题的技术根源。
可观测性(Observability) 借自分布式系统领域,指仅通过系统对外输出的数据(日志、指标、追踪)推断其内部状态的能力。在编码代理场景中,可观测性意味着能回答“代理在第几步做了什么、依据什么信息做的”。当前多数代理只提供流式文本输出,缺少结构化的执行追踪(trace),因此事后审计往往只能依赖零散日志和猜测,这正是 Stroq 想要填补的缺口。
Stroq 的设计思路:本地优先的审计
从发布信息看,Stroq 的核心定位是“local audit”——审计在本地完成,不依赖云端服务。这对关心代码隐私的团队是重要差异:代理的操作记录、代码片段和决策上下文都留在自己的机器上,而不是上传到第三方平台。
这种本地优先的设计也意味着更低的接入成本。开发者不需要配置额外的账号或数据管道,就能获得一份关于代理行为的审计视图。对于在敏感代码库中使用编码代理的团队,这一点尤其关键。
本地优先(Local-first) 是一套软件架构理念,强调数据的主副本存放在用户设备上,应用在离线状态下仍可完整工作,同步与协作属于可选增强而非前提。在 AI 工具语境下,本地优先还涉及隐私与合规:把代码片段、提示词和代理的推理上下文留在本地,可以避免向第三方服务传输敏感代码,也便于满足企业内网或数据出境方面的合规要求。代价则是用户需要自行承担存储、版本管理和备份。
为什么“审计代理”正在变成刚需
编码代理的能力边界在快速扩张,从补全代码到自主执行多步任务。能力越强,误操作的影响面越大。一个未经审查的改动可能引入安全漏洞,也可能悄悄改变系统行为。
审计的价值不只是事后追责。它让开发者能够验证代理是否遵循了预期的工作方式,比如是否真的运行了测试、是否触碰了不该修改的文件。这种验证能力,是把编码代理从“实验性工具”推进到“可信生产工具”的前提。Stroq 代表的正是这一方向上的基础设施尝试。
审计(Audit) 在软件工程中通常指对系统行为留下可追溯、可复核的记录,典型如数据库审计日志、CI 构建记录。对编码代理而言,审计对象不只是“改了哪些文件”,还包括决策依据:读取了哪些上下文、调用了哪些工具、跳过了哪些步骤。与普通的应用日志相比,审计记录强调完整性、时序性和可验证性,目的是让第三方能够独立还原事件经过。这也解释了为什么单纯的文本日志不足以构成审计——它缺少结构化的动作与因果对应关系。
早期项目的观察与局限
Stroq 目前仍处于早期阶段:Hacker News 上的讨论热度有限,社区反馈还在积累。这意味着它的功能覆盖面、与主流编码代理的兼容性、以及审计信息的粒度,都还有待更多实际使用来检验。
对这类工具而言,真正的考验在于能否准确捕捉代理的决策上下文,而不只是记录表面动作。如果审计结果只是又一份日志,那它解决的问题就有限;如果它能还原“为什么”,才具备不可替代的价值。Stroq 的定位指向后者,但实际效果需要开发者亲自验证。
适合谁关注
如果你的团队已经在日常开发中使用编码代理,并且对代码改动缺乏足够的可见性,Stroq 值得一试。它更适合那些对数据本地化有要求、又希望建立代理使用规范的工程团队。对于只是偶尔使用代码补全的开发者,这类审计工具的必要性暂时不高。
编码代理的普及速度超过了许多配套工具的成熟速度,审计与可观测性正是其中的空白地带。Stroq 是否能成为这个位置的长期答案尚不确定,但它提出的问题——代理的决策应该被看见——值得每一个使用编码代理的团队认真对待。
相关推荐
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today
 科技前沿
Claude新模型Silicon曝光,Opus 5.5被超越?
Anthropic神秘模型Silicon与Obsidian 3在Cognition Devon CLI中曝光,据称超越Opus 5.5;OpenAI的Cactus和Kraken同现构建,Coder平台Koduck疑为Qwen家族。本文梳理周末AI圈关键动向,并解读一项关于视觉输入欺骗机器人的安全研究。
 科技前沿
Claude模型与Effort终极指南:如何省Token
基于8种Claude模型与Effort组合、4个真实编码任务的实测,拆解Haiku、Sonnet、Opus、Fable的定位与价格,解析Effort档位对Token消耗的影响,并给出省Token的实战配置建议。