#安全
共 38 篇相关文章

1Password解锁AI代理新玩法:密码免暴露自动登录
1Password推出面向AI代理的新功能,允许AI代理在不查看密码的情况下登录账户,用户需授权每次登录请求。本文解析其授权机制、安全模型及对AI自动化生态的影响。
MCP服务器安全警报:70%无认证暴露工具列表
Wiz Research扫描发现,约70%公网暴露的MCP服务器无需登录即返回完整工具列表,42%在调用时返回真实数据,部分甚至暴露删除记录类工具。本文解析MCP服务器的安全风险成因与防护建议。
AI机器人安全隐患:秘密触发词如何将其变成危险武器
Hacker News讨论揭示AI机器人存在秘密触发词漏洞,攻击者可利用语音指令绕过安全约束执行危险动作。本文分析攻击原理、物理风险及防御策略,探讨AI安全的前置设计。
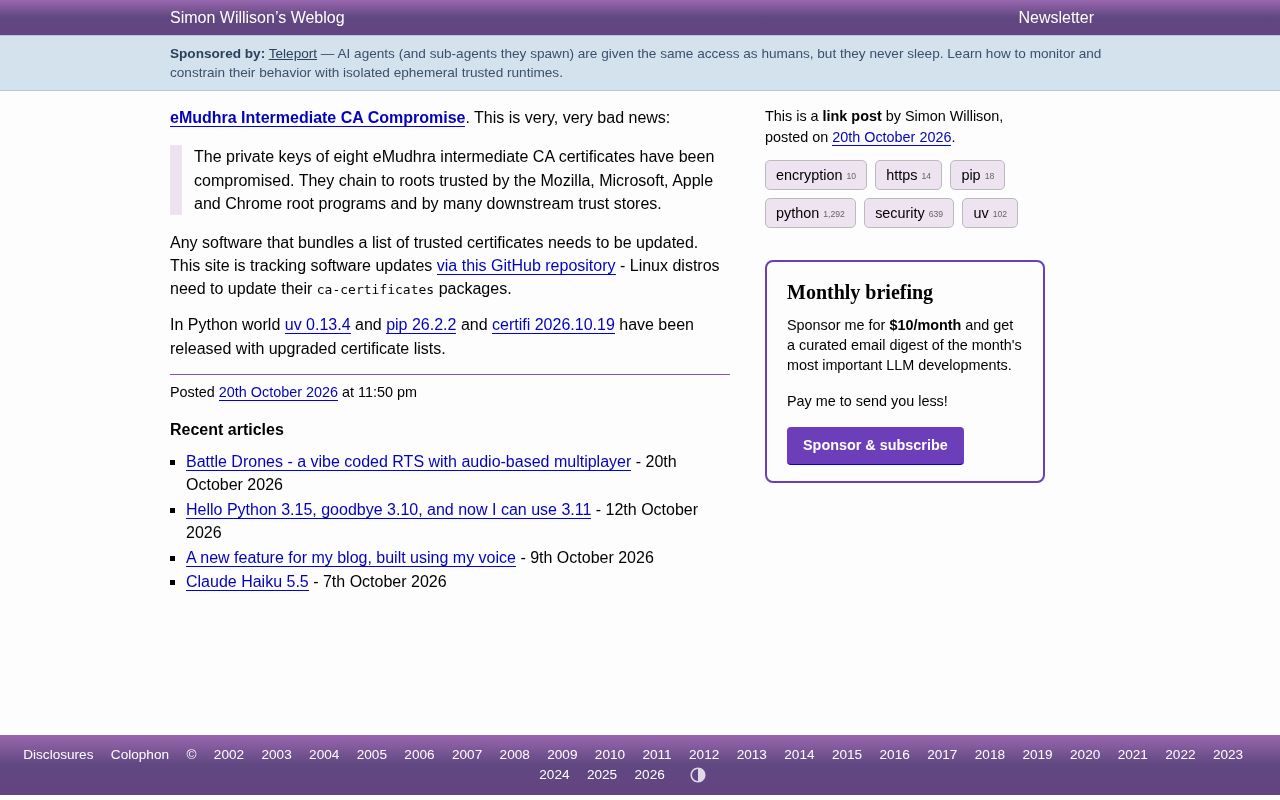
eMudhra中间CA私钥泄露:信任链危机与Python生态紧急响应
eMudhra八个中间CA证书私钥泄露,波及Mozilla、Microsoft、Apple和Chrome信任计划。本文解析事件影响、Linux ca-certificates更新要点,以及pip、uv、certifi等Python组件的紧急修复版本。
Vercel百万悬赏落幕:1285份报告,24.2万美元奖金,一个Linux内核0day
Vercel 悬赏 100 万美元逃逸 Sandbox 活动结束:收到 1285 份报告,支付 24.2 万美元奖金,发现一个 Linux 内核零日漏洞,无客户数据泄露报告。本文分析数据背后的沙箱安全信号及对 AI 基础设施的启示。
OpenBSD 8.0 正式发布:安全至上的开源系统再进化
OpenBSD 8.0 正式发布,延续安全至上的工程哲学。本文解读这次版本更新的社区反响、安全基因延续、目标用户场景,以及简洁设计在当代开源生态中的价值。
渗透测试 vs 漏洞扫描:SaaS团队安全防护该怎么选?
渗透测试与漏洞扫描有何区别?本文从深度、成本、合规价值等六方面对比,帮助SaaS团队根据发展阶段选择合适的安全测试策略,避免常见误区。
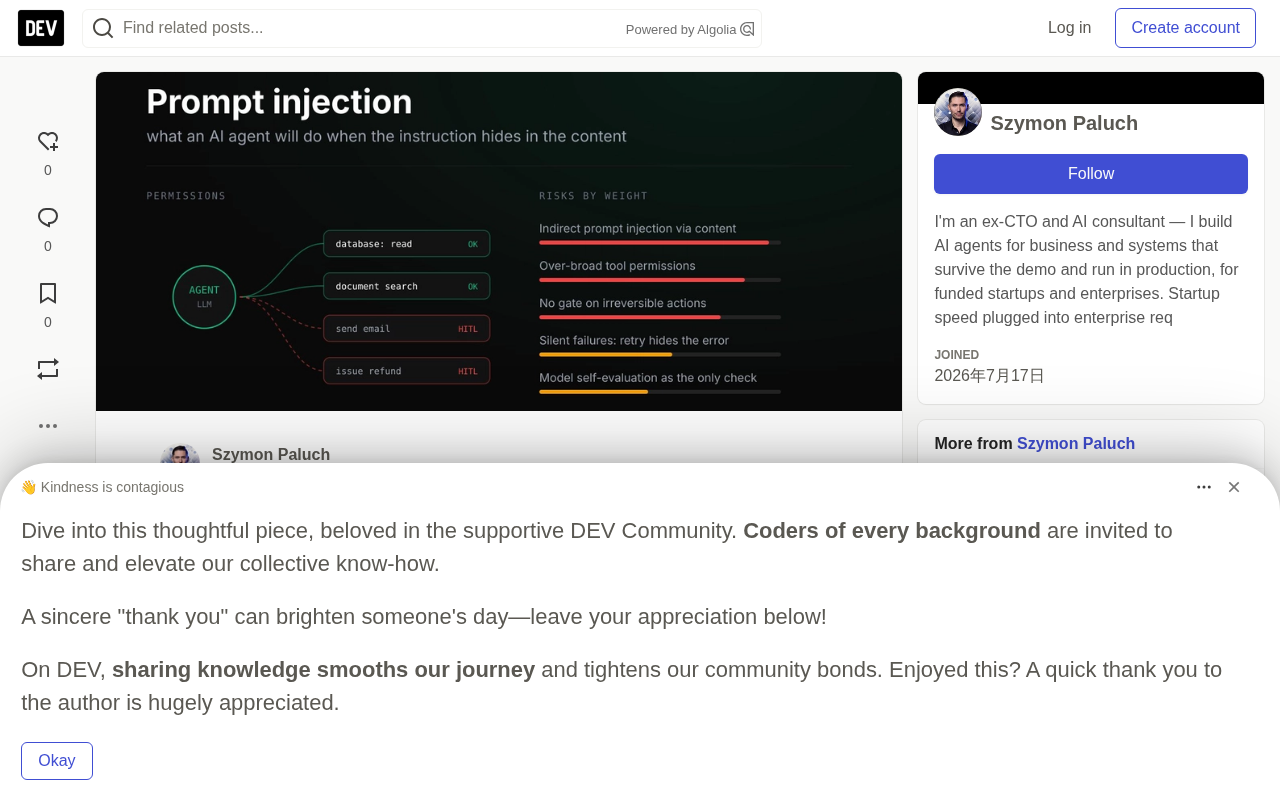
Prompt注入:AI代理如何被操控及防御指南
Prompt注入利用模型无法区分指令与数据的缺陷,让AI代理在他人的指令下执行高危操作。本文解析间接注入的运作机制、五种代理特有风险,并提供可落地的九问自查清单与代码层防御策略。

开发者周报:Linux 7.3发布、DeepSeek V4.1 Flash基准测试引关注
开发者新闻摘要:Linux 7.3 内核发布、.NET 11 RC2 与 NestJS 12 上线,Buildkite 推出 AI Agent CI 工具,Tor VPN Android beta 开放,Flatpak 安全模型遭质疑,DeepSeek V4.1 Flash 基准测试发布。

开发者新闻速递:零点击间谍软件、Anthropic捐赠与Disney人才收购
开发者新闻速递:Citizen Lab 确认定向广告传播零点击间谍软件 AdFection;Anthropic 开放外部监督权限并捐出 5% 股份;Disney 接收 Character.AI 大部分员工;Free Pascal 新增动态包支持;Servo 公布八月进展。

Claude用30分钟破解NSA 25年密码学谜团
Claude 30分钟破解NSA 25年密码学谜团,并反问为何如此明显的问题长期未被发现。本文分析事件经过、AI在安全研究中的潜力与争议。

同一句话,不同字段:提示注入检测的位置规则
attest 工具提出按字段角色分类的提示注入检测规则:结果承载字段保持基础严重性,元数据与指令字段升级为 critical。本文解析其设计逻辑、实际效果与三个诚实局限,包括签名有限和字段角色推断依赖约定。

AI Agent审批门只校验动词,不校验对象:三大逃逸路径与七层根因
AI Agent审批门只校验动词不校验对象,导致间接提示注入可绕过人类审批。红队实验10/10通过的策略在三个只改对象的测试中失败,本文拆解三大逃逸路径、七个根因与可落地的对象绑定修复方案。

一次API调用9秒删库:PocketOS事故的三重失效
PocketOS因AI代理一次API调用在9秒内删除生产数据库,卷级备份随之消失。本文拆解事故背后的三重失效:账户级令牌过宽、备份与数据同域、代理把staging标签当权限,并给出排查代理可触达令牌的实操命令。

窃密木马盯上AI编程助手:.claude.json与config.toml成新目标
Symantec报告显示Aoki信息窃取木马新增对AI编程助手凭证的窃取能力,点名.claude.json与Codex的config.toml。本文梳理这些文件的实际内容、两条命令自查方法,以及把token移出明文文件的修复步骤与感染后的轮换清单。
告别长期密钥:AWS CLI 免密钥登录与策略模拟器实战
无需长期 access key 即可登录 AWS CLI:用 aws login 获取自动刷新的临时凭证,再用 IAM policy simulator 在不发出真实请求的情况下验证策略的允许与拒绝行为,含版本要求、命令示例、结果解读与清理方法。
开发者周刊:GitHub账号劫持风波与Meta开源模型Muse Spark
本周开发者要闻:约1900个GitHub账号遭劫持并波及3万仓库,Meta发布可本地运行的开源模型Muse Spark,Nvidia将74B Agent模型压缩至24GB显存,OpenAI缩短GPT-4o API关闭通知期,BIPM决议停止新增闰秒。
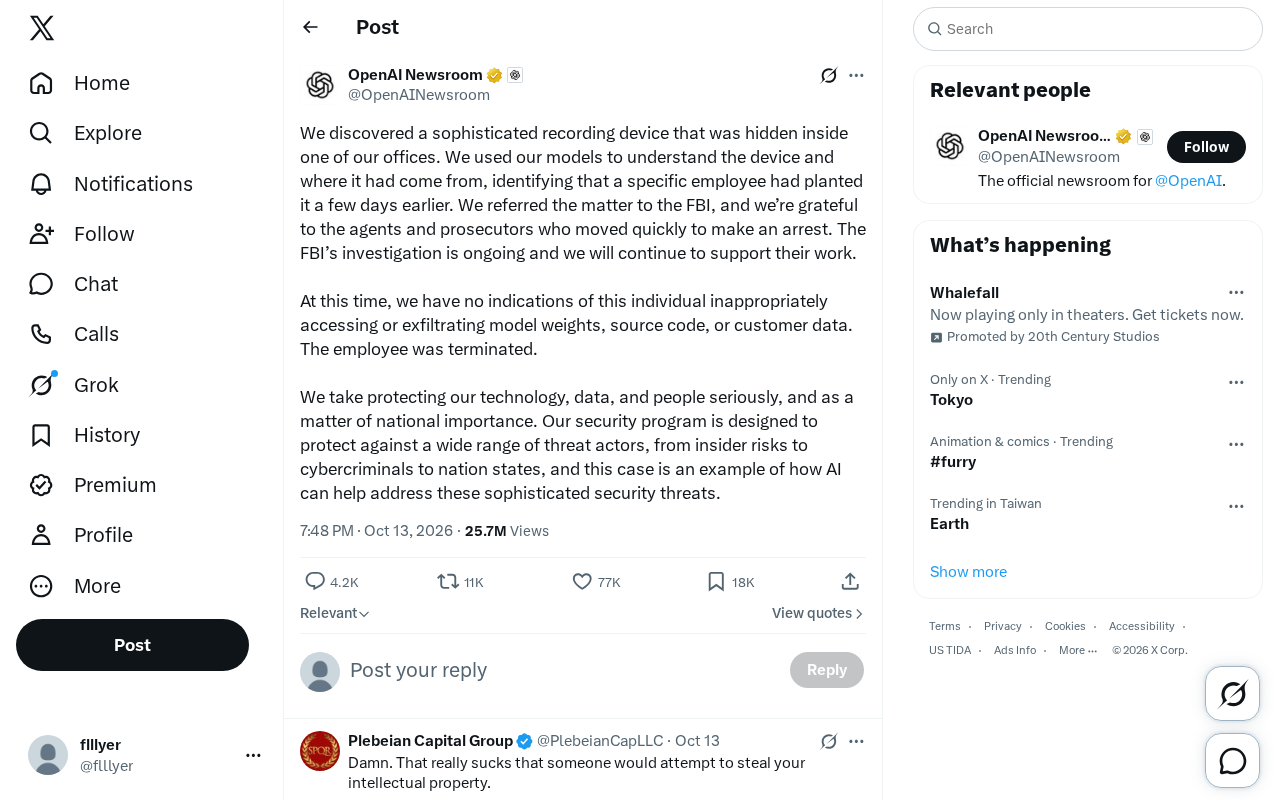
OpenAI 办公室惊现隐蔽录音设备:AI 模型协助锁定内部嫌疑人
一家 AI 公司办公室内发现隐蔽录音设备,公司利用自身模型分析设备来源,锁定内部员工并移交 FBI 处理。事件揭示了 AI 公司在内部威胁防御、模型安全保护以及国家安全协作方面面临的多维挑战。

