#安全
共 38 篇相关文章

OpenAI工程师涉窃密被FBI逮捕:沙特籍员工在会议室电视后藏录音设备
Reddit爆料:OpenAI沙特籍工程师Abdulrahman Alfozan因在办公室会议室电视后藏录音设备被FBI逮捕。事件凸显AI公司内部物理安全与敏感信息防护的严峻挑战。

Git配置劫持编码代理:三起漏洞与防护清单
恶意Git配置可在审批前劫持编码代理执行代码。本文解析GitSpawn、BragJack、Salesbleed三起漏洞,提供四步防护清单,强调用允许列表替代阻止列表并定期重测。
开发者周报:Gemini 4 Argon 发布与自复制AI蠕虫实验
开发者新闻汇总:Gemini 4 Argon 发布统一百万 token 模型,Anthropic 红队测试自复制 AI 蠕虫,GitHub 改进密钥检测,Backstage 1.55 发布,Cloudflare D1 控制平面设计解析。

MCP Proxy Firewall:为AI代理拦截被投毒的邻居
MCP Proxy Firewall通过部署前扫描器和运行时反向代理防火墙,拦截MCP服务器的提示注入、凭证外泄、SSRF攻击和OAuth篡改,为AI代理提供纵深防御。
Off Grid AI 本地 Vault 存 TOTP 验证码教程
Off Grid AI Desktop 本地 Vault 如何存储身份验证器 setup key 并生成动态验证码。详解 One-time code secret 字段用法、TOTP 倒计时提交技巧、时钟偏差等常见报错排查,以及这套方案“离线”能力的真实边界。

通用文档转换器的安全陷阱:当病毒被识别为纯文本
一个通用文档转换器将 .exe 病毒误判为纯文本,返回 340KB 乱码并被 AI Agent 认真总结。本文分析文本回退的安全陷阱,以及如何通过允许列表和 415 状态码修复。
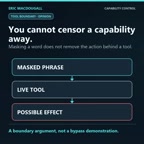
Token 屏蔽为何无法撤销 AI Agent 的工具权限
Token 屏蔽只能约束 AI Agent 的文本输出,无法撤销其工具权限。本文解析为何合规措辞仍可触发危险操作,并给出作用域凭证、能力地图分组与服务边界鉴权的安全设计思路。
N8N HTTP请求节点的隐藏漏洞:你的API密钥正在泄露
N8N的HTTP请求节点默认会把完整响应体记录到服务器日志,一旦API调用出错,明文密钥就可能被泄露。本文解析这个隐藏安全漏洞的成因,并提供15秒即可完成的修复方案。
SCIM Webhook与SET事件模型:RFC 9967标准化解析
深入解析RFC 9967如何用基于SET(Security Event Token)的事件模型标准化SCIM供应通知,对比传统Ad hoc Webhook的差异、标准未解决的可靠性问题,以及企业何时值得采用新模型。

技能级联攻击:AI智能体系统的隐蔽安全盲区
arXiv最新研究提出「技能级联攻击」,通过将恶意目标分散到多个看似无害的AI智能体技能中,规避现有安全扫描。文章解析SkillCascade框架、213个测试用例及系统级安全防御思路。

MCP授权在生产环境中崩溃的四种方式
MCP(Model Context Protocol)授权机制在生产环境中容易失效,本文剖析令牌校验、作用域检查、信任边界与授权上下文传递四类常见崩溃形态,帮助工程团队对照规范排查安全隐患。

Access Token 是快照而非实时查询:权限失效的隐藏风险
Access Token 本质是权限快照而非实时查询。本文解析被撤销角色为何仍能生效、空权限声明的歧义陷阱,以及组织切换后应重新校验的关键点,帮助开发者规避授权漏洞。

没有屏幕时,如何授权语音AI代理执行操作?
语音AI代理没有屏幕和点击,传统的同意对话框授权模式彻底失效。本文探讨语音场景下授权机制面临的挑战,以及口头确认、风险分级、声纹绑定等可能的解决方向。

重访"信任的信任":自修改AI编程工具的投毒风险
从Ken Thompson经典演讲《Reflections on Trusting Trust》出发,探讨自修改AI编程工具面临的投毒风险:训练数据、上下文与自修改回路三大投毒入口,以及可复现构建、沙箱隔离等防御思路。

警惕:针对知名Rust开发者的定向社工攻击
Rust安全团队警告:一场针对知名Rust开发者和热门crate维护者的定向社工攻击正在进行,攻击者借视频通话诱导安装恶意软件,已成功攻陷arrayref等软件包。了解攻击手法与依赖冷却期等防御策略。

AI Agent沙箱的默认网络边界:Codex、ChatGPT与Claude Code对比
对比Codex、ChatGPT Work与Claude Code三款AI编程助手在默认状态下的出站网络访问策略,剖析agent沙箱的安全边界、文档声明与未覆盖的盲区,帮助开发者和安全团队评估AI工具风险。
 科技前沿
TRE正则引擎:Python绑定与ReDoS防御实战
深入解析TRE正则引擎的无回溯设计如何防御ReDoS攻击。通过Python ctypes绑定实验,对比TRE与Python re模块在恶意正则输入下的性能差异,探讨Redis采用TRE的原因及安全正则引擎的实践应用。
 科技前沿
TRE正则引擎Python绑定:抵御ReDoS攻击的实战测试
探索TRE非回溯正则引擎的Python绑定实验,对比Python re模块在ReDoS攻击下的表现差异。了解TRE如何通过线性时间匹配算法从根本上消除正则表达式拒绝服务攻击风险。