AI Agent 自动化挖漏洞:SRC 全流程实战指南

AI Agent 接管重复性工作,让人聚焦决策与验证,漏洞挖掘效率提升百倍。
文章围绕 AI Agent 如何改变漏洞挖掘展开。传统 SRC 挖洞依赖人工三步法——信息收集、抓包分析、撰写报告,效率与经验强相关,新手门槛高。引入 AI 后,信息收集可自动盘点资产,分析阶段能过滤误报、聚焦高危风险,报告阶段按四要素生成初稿。但关键区别在于:能真正参与挖洞的是可执行工具、连续判断的 AI Agent,而非一问一答的聊天型 AI。有安全人员借助 Agent 在一年内提交超一万四千个漏洞,远超传统方式的几十到上百个。核心定位是 AI 负责提效,人负责把关,最终提交前必须人工复核漏洞真实性。
漏洞挖掘正在经历一场效率革命。过去依赖安全工程师手动翻站、抓包、分析、写报告的模式,如今正被 AI Agent 深度介入。据 B站 UP 主分享的实战经验,有人借助 AI 智能体在一年内提交了超过一万四千个漏洞,而传统方式下同等时间通常只能产出几十到上百个。这一差距背后,不是 AI 替代了安全人员,而是 AI Agent 把重复性工作接管,让人可以聚焦在决策与验证环节。
传统 SRC 漏洞挖掘为什么效率低
传统漏洞挖掘有一套被广泛使用的「万能挖洞三步法」:第一步,完整访问目标站点,摸清功能结构、技术栈和数据接口,覆盖注册、登录、支付、退款等所有流程;第二步,抓包分析每个访问路径、参数和请求过程,找出可能的风险点,篡改参数后向目标站点提交,判断漏洞是否存在;第三步,验证漏洞并撰写报告,报告需包含 URL、复现过程、危害性和修复建议四要素。
这三步全部依靠人工推进,效率与经验强相关——经验越丰富,效率越高;新手由于缺乏实操积累,试错成本非常高。工具方面,Nmap、Telnet、NC、Burp Suite 等虽然能辅助扫描,但跑出来的结果需要人工判断真伪。比如扫出 22 端口或 3306 端口开放,这到底是真的漏洞还是正常配置,完全依赖安全人员的经验来核实。
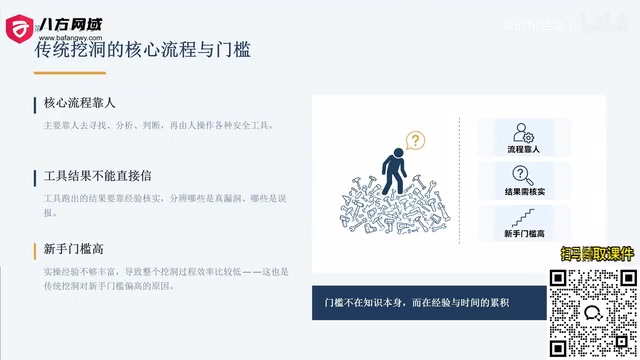
学习的门槛不在知识本身,而在于经验积累的多少和投入时间的长短。很多新手学完课程后依然无法进入有效挖洞状态,原因就在这里。
SRC(Security Response Center,安全应急响应中心) 是企业或平台设立的漏洞接收与奖励机制。白帽子(安全研究者)通过 SRC 平台提交发现的漏洞,厂商确认后给予积分、奖金或荣誉。SRC 模式把原本分散的漏洞报告集中到统一通道,既让企业获得外部安全力量的支持,也让研究者有了合规的变现路径。对挖洞者而言,SRC 的效率直接决定收益——同样的时间能提交多少个有效漏洞,是衡量产出能力的核心指标。因此,当 AI Agent 把单位时间内的漏洞产出提升两个数量级时,对 SRC 生态的冲击是结构性的。
AI 加持后,三步法发生了什么变化
引入 AI 之后,漏洞挖掘的每个环节都被重新定义。
信息收集阶段,AI 可以先对目标「洗一遍盘」。它会自动访问 Web 服务器,识别后端架构、前端形态、认证方式、数据库类型及访问方式,盘点功能模块和路由入口,标出每个入口的业务含义和参数形态,最终输出一份结构化的资产清单。安全人员只需要复核,不需要从零手工收集。据 bilibili 该 UP 主的分析,这一步让「了解目标」变得非常高效。
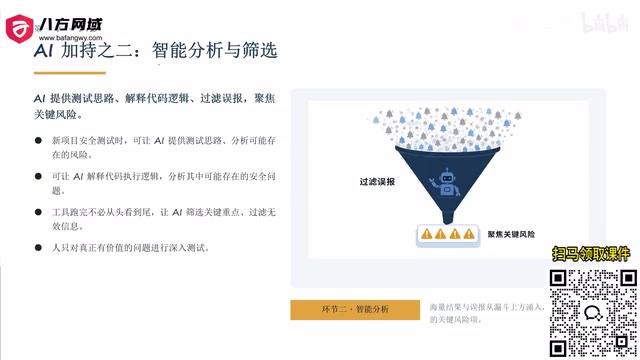
分析筛选阶段,AI 做的是智能分析和误报过滤。面对海量扫描结果,AI 能提供测试思路、解释不熟悉的代码、过滤掉大部分误报,聚焦到真正的高危、中危风险上。人只对有价值的问题深入测试,低危或无效结果直接放弃,避免在筛选上浪费时间。
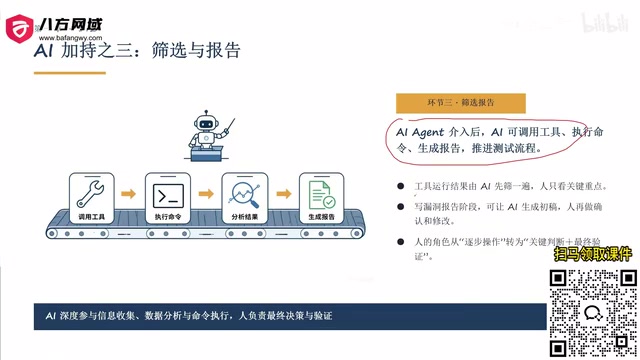
报告生成阶段,AI 可以调用安全工具、执行命令、分析结果,并按漏洞报告四要素自动生成初稿。但这里必须强调:AI 生成的只是初稿,最终提交前一定要人工复核 URL 有效性、复现过程准确性以及危害性判断。直接把 AI 报告提交出去,可能面临被平台拉黑的风险。
信息收集阶段,AI 可以先对目标「洗一遍盘」。它会自动访问 Web 服务器,识别后端架构、前端形态、认证方式、数据库类型及访问方式,盘点功能模块和路由入口,标出每个入口的业务含义和参数形态,最终输出一份结构化的资产清单。安全人员只需要复核,不需要从零手工收集。据 bilibili 该 UP 主的分析,这一步让「了解目标」变得非常高效。
关键认知:AI Agent 不是聊天机器人
这里有一个容易被忽视的核心区别:能真正参与挖洞的 AI,不是网页端一问一答的聊天工具,而是能执行工具、连续判断、自主编排步骤的 AI Agent。
两者差异巨大。聊天型 AI 只能解答问题,无法操作安全工具;而 AI Agent 可以读取项目文件、分析代码逻辑、指出安全问题、执行探测或测试命令,甚至调用安全工具完成渗透测试。据该 UP 主列举,Codex、Claude、Workbody、Trade、OpenClaw广告 以及各类 Agent 框架都属于这一范畴。
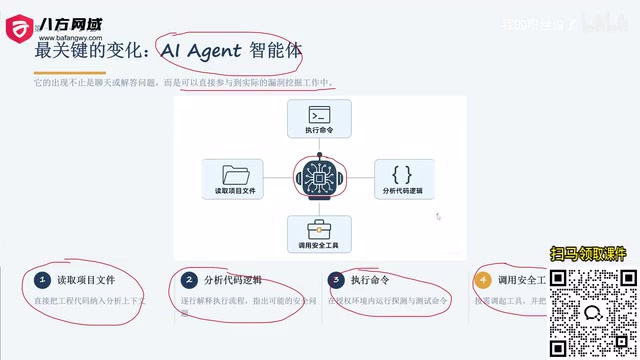
理解这一点很重要:如果你只是用聊天 AI 辅助挖洞,效率提升有限;只有引入能自主执行任务的 Agent,才能真正改变工作流。
AI Agent(智能体) 与聊天型 AI 的本质区别在于是否具备「工具调用」和「任务编排」能力。聊天型 AI 只能基于已有知识作一次性回答,无法读取本地文件、执行命令或操作外部软件。AI Agent 则通过函数调用、代码执行沙箱、浏览器自动化等机制,让大模型能持续观察环境、做出决策、调用工具、再根据返回结果修正下一步动作,形成「感知—决策—执行」的闭环。在渗透测试场景中,这意味着 Agent 可以自主完成端口探测、参数 fuzz、结果比对等连续步骤,而聊天 AI 只能给出建议。理解这一层区别,才能理解为什么 Agent 能把挖洞效率提升百倍。
AI Agent 挖洞的核心价值与边界
AI Agent 带来的核心价值可以归结为三点。第一,降低学习门槛。网络安全本身是综合性学科,工具多、学习曲线陡峭,新手试错成本高。AI Agent 深度参与信息收集、数据分析和命令执行,人只需负责决策和验证,上手难度大幅下降。第二,效率大幅提升。从一年几十个漏洞到一年一万四千多个漏洞的跃迁,靠的就是 Agent 对重复流程的接管。第三,让人聚焦高价值环节。安全人员从繁琐的工具操作和结果筛选中解放出来,专注于漏洞验证和报告质量的把控。
但边界同样清晰。AI Agent 不是替代人挖洞,而是把原本依赖长期经验积累的工作变得可推进。最终决策权仍在人手里——漏洞是否真实存在、复现是否准确、危害是否属实,都需要人工确认。AI 负责提效,人负责把关,这才是当前阶段 AI 辅助漏洞挖掘的合理定位。
误报(False Positive)与漏报(False Negative) 是漏洞挖掘中一对核心概念。误报指扫描器或工具报告了实际不存在的漏洞,漏报指真实漏洞未被检出。传统工具往往误报率高,安全人员需要逐条人工验证,大量时间消耗在排除误报上。AI 在分析筛选阶段的价值,正是利用对代码逻辑、响应特征和上下文的理解,把明显不可能的告警过滤掉,让人的注意力集中在真正高危的风险上。需要警惕的是,AI 也可能引入新的误报——它可能把正常配置误判为漏洞,或在报告初稿中夸大危害。因此,人工复核不仅是合规要求,也是控制误报、维护研究者信誉的必要环节。
相关推荐

LLaMA-Factory实战:零代码微调大模型全流程
本文介绍LLaMA-Factory开源微调工具,涵盖其60.1K Star项目背景、支持的模型与算法、本地与云服务器部署选择,以及CUDA环境安装步骤,帮助零基础开发者快速上手大模型微调。

曾鸣深度复盘:OpenAI为何难成终局赢家?公司制度将消亡
曾鸣在张晓骏商业访谈录中深度复盘AI终局:模型公司只是基础设施,OpenAI、Anthropic难成最终赢家;下一战役是Agent入口标准之争;公司制度将因AI重构而消亡,只有使命驱动的企业能穿越周期。

OpenHands v1.28.0:OpenCode与PI成内置Agent,密钥可对话申请
OpenHands 21天连推5个版本,v1.27.0将OpenCode与PI写入内置Agent列表,v1.28.0支持对话内申请密钥。本文梳理ACP协议接入方式、凭证复用规则、模型列表变更及升级建议。