OpenClaw 入门指南:从大模型到 AI Agent 的实战逻辑

OpenClaw 是一个以 Skill 机制为核心的 AI Agent 框架,能力强大但 token 消耗大、安全风险高。
本文基于一位 B 站 UP 主的直播拆解,系统梳理了 OpenClaw 的底层逻辑。文章首先指出大模型的两大天然短板——无持久记忆与知识时效性限制,进而介绍 Agent 如何通过记忆、工具调用和 ReAct 自主规划来补齐这些不足。OpenClaw 的核心竞争力在于 Skill 机制:将多个工具按固定流程串联,既解决了工具过多时的调用混乱问题,又因可直接复用已有脚本而大幅降低开发门槛。结合多渠道接入,它在运维等场景具有实际落地价值。但 UP 主也坦诚指出三大痛点:token 消耗极高、机器安全风险大(易成"肉鸡"导致 API Key 泄露),以及实际智能水平远低于宣传。文章结论是:OpenClaw 本质上是一个需要精心配置、谨慎授权的自动化执行框架,能力边界完全取决于所配置的 Skill 质量。
最近爆火的 OpenClaw 让不少人既兴奋又困惑:它到底是不是又一个被神化的 AI 工具?一位 B 站 UP 主在直播中用大白话拆解了 OpenClaw 的底层逻辑,从大模型的局限讲到 Agent 框架,再到 Skill 机制的实战价值,并坦诚分享了使用中的三个真实痛点。本文结合其讲解内容,梳理 OpenClaw 背后的核心概念与落地思路。
从大模型说起:为什么它还不够用
要理解 OpenClaw广告,得先搞清楚大模型(LLM)本身的两个天然短板。
第一是没有记忆。每一次对话,大模型都当作一次独立的交互。你第一句告诉它"我叫李四",几轮之后再问它"我叫什么名字",它很可能已经记不住了。这种无状态特性,让大模型难以支撑连续性的复杂任务。
第二是知识有时效边界。模型的知识停留在训练完成那个时间点之前。比如一个较早训练出来的模型,对训练之后发生的新事件、新资讯一无所知。你问它最近的国际时事,它只能基于过时的语料作答。
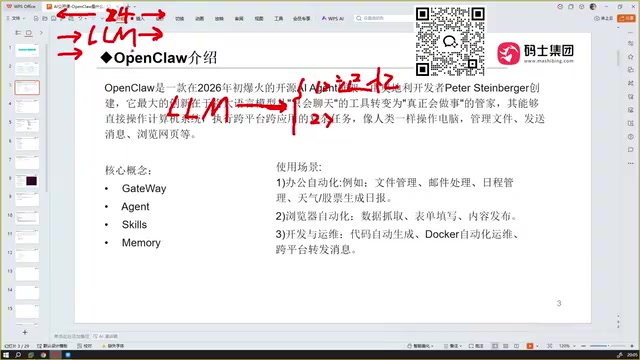
这两个特点决定了:单纯的大模型只能做"一问一答",无法真正嵌入企业的真实业务场景。要让 AI 在公司里落地,还需要更多能力。
Agent 智能体:记忆、工具与自主规划
Agent(智能体)正是为了补齐大模型的短板而生。UP 主强调,理解 Agent 抓住三个关键点就够了。
一是记忆功能(Memory)。Agent 能记住你和它之间的对话历史,让多轮交互具备连贯性。
二是调用工具的能力。这一点被反复强调为"大模型在企业里落地的重要原因之一"。工具可以是一段联网搜索代码、一个发邮件脚本、一个生成文档的程序。有了工具,Agent 就能连接企业内部数据,用真实业务数据回答用户问题——而不只是复述互联网上的通用知识。一个较早训练的模型,也能通过联网工具获取之后发生的事件信息。
三是自主推理规划能力。当你给 Agent 配置了多个工具后,它会根据用户的问题自主决定:该调用哪些工具、是否需要循环调用、什么时候停止。这种自主决策循环,通常被称为 ReAct 模式。
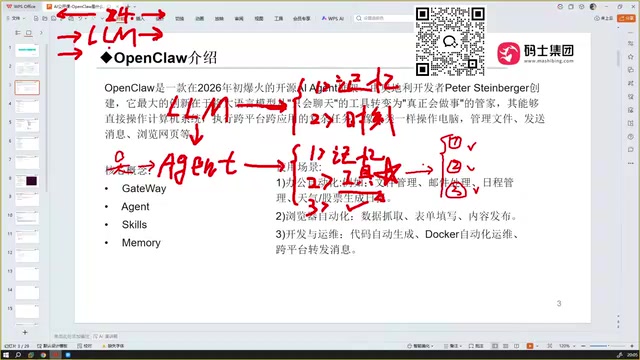
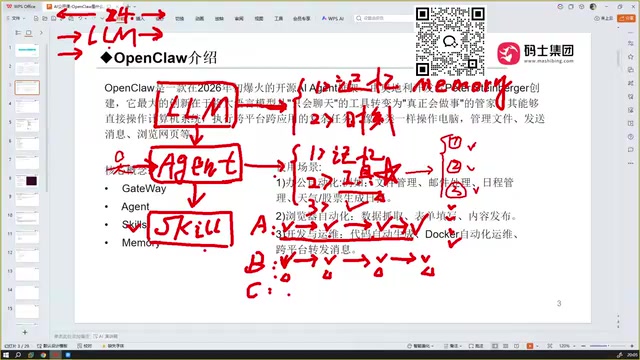
换句话说,Agent = 大模型 + 记忆 + 工具 + 自主规划。它把一个"只会聊天"的模型,变成了能真正干活的执行者。
ReAct 模式(Reasoning + Acting)是当前主流 Agent 框架的核心运作范式,由 Google 研究团队于 2022 年提出。其基本思路是让大模型在每一步行动前先进行"推理"(Reasoning),输出自己的思考过程,再决定下一步"行动"(Acting),行动结果会反馈回模型,触发新一轮推理,如此循环直到任务完成。这种交替推理-行动的闭环,使模型能够处理需要多步骤、多工具协作的复杂任务,而非一次性生成最终答案。与纯链式思维(Chain-of-Thought)相比,ReAct 增加了与外部环境的真实交互,让模型的推理过程可被外部工具的返回结果所纠正,大幅减少"幻觉"带来的错误积累。
Skill 机制:OpenClaw 的核心竞争力
工具多了也会带来麻烦。UP 主指出一个现实问题:当企业给 Agent 配置的工具非常多时,容易出现"该调用的没调用、不该调用的反而调用"的混乱状况。
Skill(技能)正是为了解决这个问题。它本质上是一套预先规定好的流程,把若干已有工具按固定步骤串联起来,完成一件复杂的事。
举个例子,一个"电脑健康检查"的 Skill 可以这样设计:
- 第一步:查内存占用
- 第二步:查磁盘空间
- 第三步:查 CPU 状态
- 第四步:汇总以上数据
- 第五步:生成一份报告文档
每一步对应一个已有工具或脚本的调用。通过把流程固化成 Skill,Agent 完成任务的准确度会大幅提升,不再因为工具太多而"选择困难"。
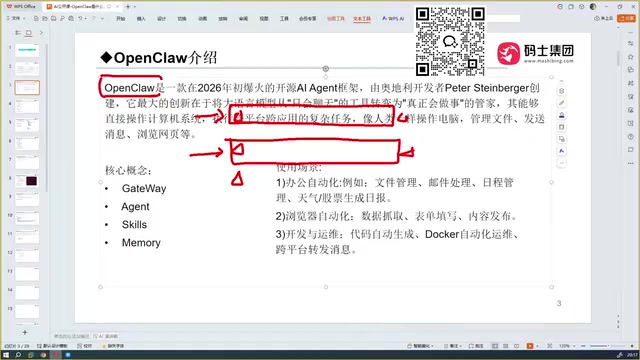
OpenClaw 作为一个 Agent 框架,既能调用工具,也能调用 Skill。UP 主认为 Skill 是它最有优势的点:网络上有海量免费 Skill(官方网站号称几万个),而且自己开发 Skill 的门槛非常低。
与 MCP 时代需要繁琐定义工具不同,OpenClaw 的 Skill 可以直接调用本机的脚本或命令。你用 Python、TypeScript 甚至 Shell 脚本写好一段业务逻辑,封装成 Skill 即可,无需额外定义一堆工具。
运维场景的典型应用
UP 主举了一个很实际的落地场景:运维同学经常要在深夜处理程序上线、下线、日志检测等固定操作。这些流程完全可以用代码实现,再封装成 Skill 交给 OpenClaw。
配合 OpenClaw 支持的多渠道接入(Channels),比如绑定钉钉、企业微信,你甚至能在手机端对机器人说一句话,就触发远程电脑执行脚本——真正实现远端操控。
MCP(Model Context Protocol)是 Anthropic 于 2024 年末发布的开放协议,旨在标准化大模型与外部工具、数据源之间的接口定义方式。开发者需按协议规范声明工具的名称、参数类型、返回格式等元信息,模型据此决定是否调用及如何调用。这套方式固然规范,但对于希望快速复用现有脚本的工程师而言,需要额外编写大量描述性元数据,增加了接入成本。OpenClaw 的 Skill 机制则绕开了这一层抽象,允许直接将已有的 Python、Shell 等脚本封装为可调用单元,对于已有自动化运维脚本积累的团队来说,迁移路径更短、上手摩擦更小。
三个必须正视的缺点
难得的是,UP 主没有一味吹捧,而是基于自己和学员的真实使用体验,坦诚列出了三个痛点。
一是 token 消耗极大。 这是最值得关注的问题。普通大模型对话,十块钱可能用半年;但在 OpenClaw 里又调工具、又浏览网页做总结,十块钱可能分分钟就烧完。有程序员反映,公司内部试用时,写一上午代码就跑了几百万 token,非常恐怖。
二是安全风险高。 有学员充值的平台账户余额莫名清零,极可能是 OpenClaw 所在机器被当成了"肉鸡"。由于框架默认内置了操作系统文件、读取浏览器信息、联网等高权限工具,一旦机器被攻陷,用户信息几乎是在"裸奔",尤其是配置了付费 API Key 的情况下更易泄露。
三是没有想象中智能。 UP 主在自己电脑上实测后直言,OpenClaw 有时"跟傻子一样",远未达到神化的程度。
"肉鸡"(肉机)在网络安全语境中指被攻击者远程控制、却仍在正常运行的受害主机。由于机器所有者毫无察觉,攻击者可长期驻留并利用其算力、网络带宽或存储资源。OpenClaw 的安全风险之所以特别值得警惕,在于框架默认开放了文件系统读写、浏览器数据访问、网络请求等高权限工具——这些权限若被恶意利用,不仅会导致 API Key 泄露和账户资金损失,还可能使本机成为攻击跳板,进一步威胁内网其他系统。建议在隔离环境(如专用虚拟机或容器)中部署 OpenClaw,并遵循最小权限原则,仅开放任务实际所需的工具。
理性看待 OpenClaw
回到最初的问题:OpenClaw 到底是什么?它就是一个 AI Agent 框架——能调用工具、能调用 Skill、支持多渠道接入。离开了工具和 Skill,它"什么都不是"。
它的能力边界,取决于你能为它配置多强的 Skill。Skill 让它的能力看似无限,但 token 成本、安全风险和智能上限这三道坎,是任何想把它用于企业级实战的人都绕不开的。
与其把它当成万能神器,不如把它理解成一个需要精心喂养、谨慎授权的自动化执行框架。看清它的本质,才能真正用好它。
相关推荐

beacon.sh:为AI编程助手装上自我进化记忆
beacon.sh 是一款开源、可自我进化的 AI 编程代理记忆层,支持 Claude Code、Cursor、Codex 等 20 多个 harness,把代理会话转化为复利式知识层,解决跨工具记忆断层问题。

Xmind 2027发布:思维导图进化为AI思考伙伴
Xmind 2027 在 Product Hunt 发布,主打「AI 思考伙伴」定位。新增 Xmind Agent 支持基于本地文档与导图做研究,并通过 MCP 将导图上下文接入 ChatGPT、Claude 等 AI 工作流。本文解析其产品逻辑、差异化优势与待验证的问题。

UnleashX:像雇人一样雇佣AI员工,对话直接交付成果
UnleashX在Product Hunt上线,主打像雇人一样雇佣AI员工:选角色、连CRM和工具、设规则,端到端执行工作流,人类仅在必要时介入。本文分析其产品定位、配置逻辑与人机协作边界。