Vercel联手Truffle Security扩展令牌扫描,覆盖更多公开来源
Vercel 联合 Truffle Security 并自建扫描器,扩大泄露令牌的自动检测与撤销范围。
Vercel 宣布加强与 Truffle Security 的合作,将公开暴露令牌的自动化检测与撤销扩展到 GitHub、GitLab、Docker、npm、PyPI、Hugging Face、Android APK 和 Firefox 扩展等更多公开来源,目前已撤销数百个被报告的令牌。同时,Vercel 运行独立扫描器,每月检查 Common Crawl 公开网页数据集并自动撤销其中发现的令牌。撤销机制可防止未授权访问和 Vercel Sandbox、AI Gateway 等服务的意外费用,被撤销令牌的用户会收到邮件通知。文章建议开发者遵循最小权限原则、避免硬编码令牌、使用环境变量或密钥管理服务,并定期轮换令牌。
Vercel 正在加强对泄露令牌的自动化检测与撤销,将扫描范围扩大到更多公开来源。
合作扩展扫描范围
Vercel 已与 Truffle Security 达成合作,共同扩展对公开暴露的 Vercel 令牌的自动化检测和撤销能力。Truffle Security 会报告在 GitHub、GitLab、Docker、npm、PyPI、Hugging Face、Android APK 和 Firefox 扩展等公开来源中暴露的令牌,Vercel 已撤销了数百个由 Truffle Security 报告的令牌。
撤销暴露的凭证有助于防止对项目的未授权访问,并避免因未经授权使用 Vercel Sandbox 和 Vercel AI Gateway 等服务而产生意外费用。如果你的令牌被撤销,你会收到一封来自 Vercel 的邮件,解释撤销原因。
Truffle Security 是一家专注于软件供应链安全与秘密检测的公司,其核心能力在于持续监控公开代码仓库、包管理器、容器镜像及 AI 模型仓库等渠道,识别其中被意外提交的 API 密钥、访问令牌和凭证。这类“秘密扫描”服务通常与平台方建立通报机制:当检测到某平台的令牌泄露时,安全公司会将信息反馈给对应平台,由平台验证并执行撤销。这种合作模式的价值在于扩大检测覆盖面——平台自身的扫描器往往只能看到有限的公开来源,而专业安全公司拥有更广的爬取网络和模式库。
独立扫描器监控 Common Crawl
除了与 Truffle Security 合作,Vercel 还运行着一个独立的扫描器。该扫描器会检查每月新发布的 Common Crawl 公开网页数据集,并自动撤销在其中发现的任何暴露的 Vercel 令牌。这意味着即使令牌泄露在未被 Truffle Security 覆盖的网页上,Vercel 也能通过 Common Crawl 数据集及时发现并处理。
Common Crawl 是一个非营利项目,定期抓取并归档互联网上的公开网页,形成大规模、可公开访问的网页数据集,常被用于训练语言模型和开展网络研究。由于该数据集按月发布且覆盖范围极广,任何被意外发布在网页上的令牌都可能被收录其中。Vercel 的独立扫描器正是利用这一特性,在每月新数据集发布后对其内容进行模式匹配,查找符合 Vercel 令牌格式的字符串。相比只监控代码托管平台,这种方式能够覆盖论坛帖子、博客、文档站点等非代码场景中的泄露,弥补了传统秘密扫描的盲区。
对开发者的影响
对于使用 Vercel 的开发者来说,这项扩展意味着令牌安全防护更加全面。此前,泄露的令牌可能在一些不太常见的公开来源中长期存在而不被发现,现在扫描范围覆盖了主流代码托管平台、包管理器、AI 模型库、移动应用和浏览器扩展,以及广泛的网页抓取数据。
开发者应当定期检查自己的令牌使用情况,并遵循最小权限原则设置令牌作用域。Vercel 提供了访问令牌文档,详细介绍如何创建令牌、设置作用域以及管理令牌。
最小权限原则是凭证管理的核心安全准则:为令牌授予的权限应仅限完成特定任务所必需的范围,而非默认赋予账户的全部权限。在 Vercel 中,这意味着根据用途创建作用域受限的访问令牌,例如仅用于部署、仅用于读取项目信息或仅用于调用特定服务,而不是使用拥有全账户权限的令牌。这样即使令牌泄露,攻击者可造成的影响也被限制在最小范围内,同时也便于在撤销时快速定位受影响的集成。
安全实践建议
尽管 Vercel 的自动化扫描提供了额外一层保护,但开发者仍需主动管理令牌安全。避免将令牌硬编码在代码中,使用环境变量或密钥管理服务存储令牌,并定期轮换令牌。如果收到令牌撤销通知,应立即检查相关项目是否存在异常活动,并更新受影响的令牌。
令牌轮换是指定期更换访问令牌并废弃旧令牌的做法,目的是缩短凭证泄露后可被利用的时间窗口。硬编码在代码中的令牌一旦随仓库公开或日志输出,就很难彻底清除,因此更稳妥的方式是通过环境变量或专用密钥管理服务注入令牌,使凭证与代码分离。开发者还应建立令牌清单,记录每个令牌的用途、作用域和创建时间,以便在收到撤销通知时迅速判断影响面并完成替换。
相关推荐
Claude Code额度不够用?实测哪些技巧真省额度
实测 Claude Code 20美元套餐:换用 Sonnet 或 Haiku、降低 effort 能让同样任务额度减半以上,而 /clear、/compact、plan mode 等流传技巧在短会话中几乎不省额度甚至更贵。
Anthropic新研究:AI记忆如何避免「记错」?
Anthropic最新报告探讨AI智能体跨会话记忆的可靠性:数据库任务中记忆提升基准分数,但游戏实验显示记忆可能固化错误。报告建议保留证据、测试规则、纠正过时笔记,为助手构建者提供实践指南。
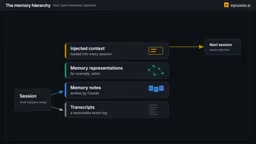
AI智能体记忆全解析:四层结构与“做梦”机制
解读Anthropic智能体记忆研究:记忆的四层架构、以CLBench和宝可梦实验检验“该记什么”,以及通过“做梦”修正笔记、构建wiki、提升上下文注入质量的机制与局限。